SSH、RDP、VNC不必各开一个客户端:Next Terminal用Web入口统一管理远程资产和会话记录

SSH、RDP、VNC不必各开一个客户端:Next Terminal用Web入口统一管理远程资产和会话记录
fruge365
发布于 2026-10-24 08:29:16
发布于 2026-10-24 08:29:16
SSH、RDP、VNC不必各开一个客户端:Next Terminal用Web入口统一管理远程资产和会话记录
前言
服务器一多,远程连接工具往往也跟着变多:Linux习惯用SSH客户端,Windows要开RDP,碰到图形界面或其他设备又可能换到VNC、Telnet。真正麻烦的不是某一种协议,而是主机地址、账号、连接方式和操作记录被拆散在不同工具里,日常切换和管理越来越零碎。
Next Terminal提供了另一种思路:把这些远程资产和连接入口集中到浏览器里。登录一个Web页面以后,可以继续管理资产、发起远程会话,并查看操作审计记录,不必每台电脑都准备一套不同客户端。尤其是在Linux、Windows和其他设备混合管理的环境里,这种统一入口会更有价值。
这篇在极空间上通过Docker部署Next Terminal,先完成初始化和登录,再实际创建资产、进入终端、查看日志审计、配置定时任务并进行Ping测试,看看它作为Web化远程运维入口时具体怎么使用。
后半段继续加入cpolar,让原本只能在局域网打开的Next Terminal页面也能从其他网络访问。整篇真正跑的是极空间部署Next Terminal → 创建远程资产 → 浏览器进入终端 → 查看审计记录 → 外部设备继续访问这条链,重点是把分散的连接入口和日常操作收回到同一个Web界面里。
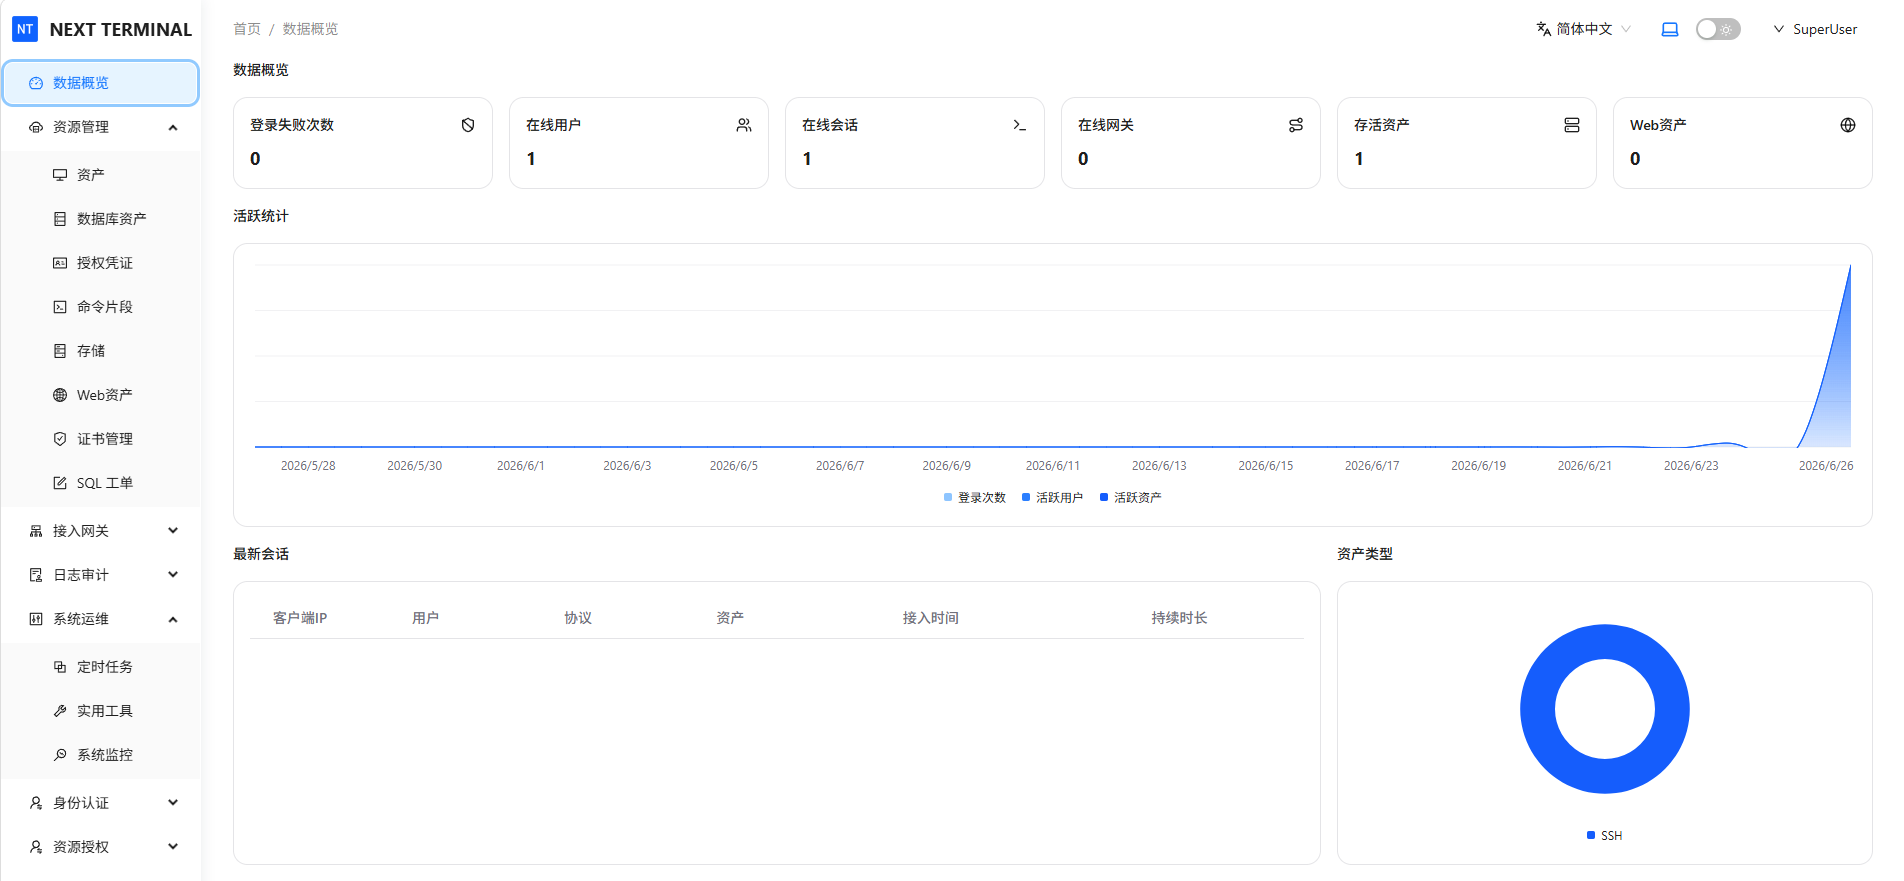
image-20260626162346300
1.什么是Next Terminal?
Next Terminal是一款开源的、基于Web的多协议远程连接网关(堡垒机)系统,旨在为运维人员、开发者和 IT 管理员提供一个统一、安全、可审计的远程访问平台。它通过浏览器即可实现对各类服务器、虚拟机、网络设备和云资源的集中管理,无需在本地安装多种客户端工具。
核心特性
- 多协议支持 原生支持 SSH、RDP、VNC、Telnet 以及 Kubernetes(kubectl) 等主流远程协议,覆盖 Linux、Windows、网络设备、容器集群等多种环境。
- 纯网页操作 所有连接均在浏览器中完成,无需安装 PuTTY、Remote Desktop、VNC Viewer 等客户端,跨平台兼容(Windows/macOS/Linux/平板均可使用)。
- 集中身份认证与权限控制 支持用户、资产(主机)、账号、授权策略的精细化管理,可按角色分配访问权限,避免“一人拥有所有密码”的安全风险。
- 会话录制与审计 自动记录所有操作会话(包括命令行输入与图形界面操作),支持回放与日志导出,满足企业安全合规与故障追溯需求。
- 自托管 & 开源免费 基于 Go + Vue 开发,代码完全开源(MIT 协议),可部署在私有服务器或内网环境中,数据完全自主可控。
- 友好集成能力 提供 RESTful API,便于与现有 CMDB、工单系统或 DevOps 平台集成;也支持 LDAP/AD 认证,适配企业级身份体系。
典型应用场景
- 中小企业 IT 运维:统一管理数十台服务器,告别密码本和混乱的连接方式。
- 开发测试环境接入:开发人员通过浏览器安全访问内网测试机,无需暴露端口到公网。
- 安全合规审计:金融、政务等对操作留痕有强要求的行业,满足等保或 ISO27001 审计条款。
- 远程办公支持:员工在家通过 HTTPS 安全连接公司内部资源,结合 cpolar 等内网穿透工具,即使无公网 IP 也能高效运维。
开源地址
- GitHub:https://github.com/next-terminal/next-terminal
如果把它的定位压缩成一句话,Next Terminal更像是把Web化远程连接、资产管理和操作审计放到同一个入口里。
2.前提条件
2.1ssh远程连接到极空间
- 开启【SSH 服务】
- 使用终端(Windows PowerShell / Mac Terminal)登录:
ssh root@IP没有ssh的小伙伴可以参考这篇文章:
连接成功:极空间别再吃灰了!开启SSH,秒变全能服务器! - cpolar 极点云官网
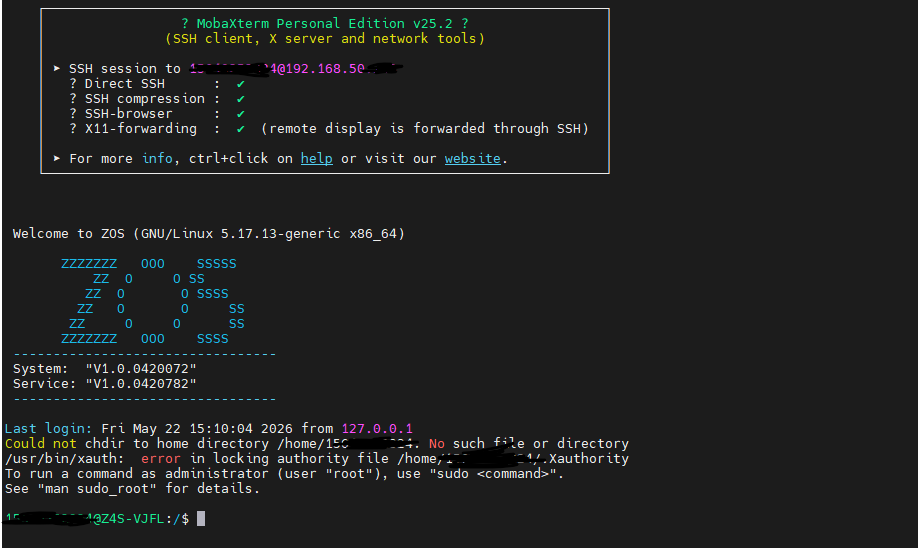
image-20260522154032880
2.2验证docker是否开启
使用命令:
docker -v
systemctl status -v没有docker的小伙伴可以参考这篇文章:极空间开箱实录:从拆箱到远程访问保姆级教程,30分钟上手! - cpolar 极点云官网
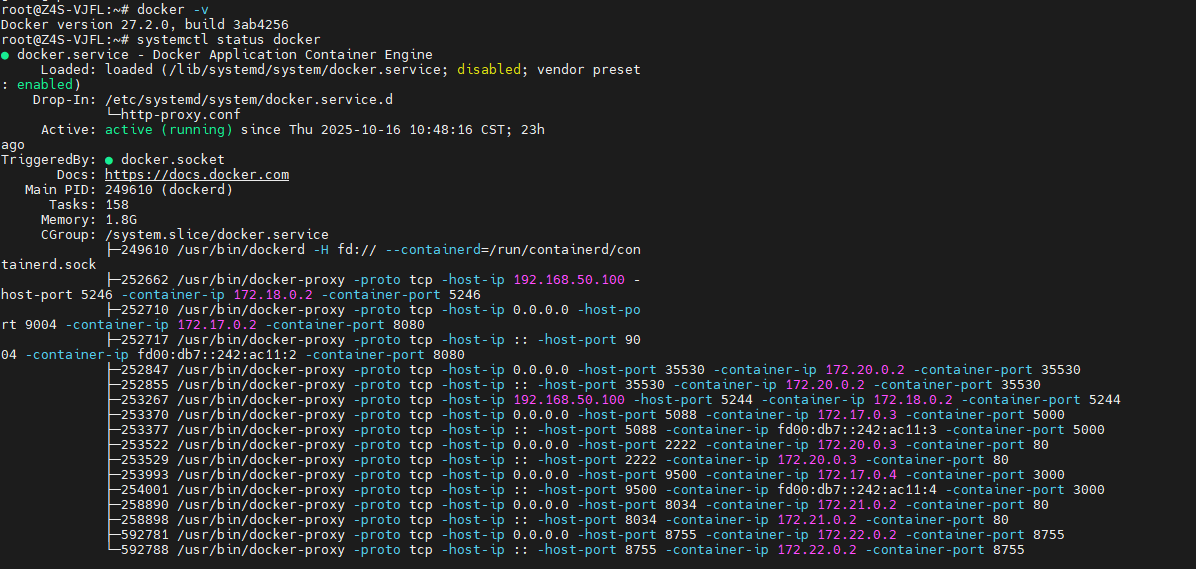
image-20260626153409916
3.安装Next Terminal
创建Next Terminal存储目录并进入该目录:
mkdir -p /docker/next-terminal
cd /docker/next-terminal
image-20260626154136195
从远程URL下载docker-compose.yaml文件,并保存到当前目录下,命名为docker-compose.yaml:
curl -sSL https://f.next-terminal.com/next-terminal/docker-compose.yaml > docker-compose.yaml从远程URL下载config.yaml文件(这是 Next Terminal 的应用配置文件),并保存为本地的 config.yaml:
curl -sSL https://f.next-terminal.com/next-terminal/config.yaml > config.yaml
image-20260626154316595
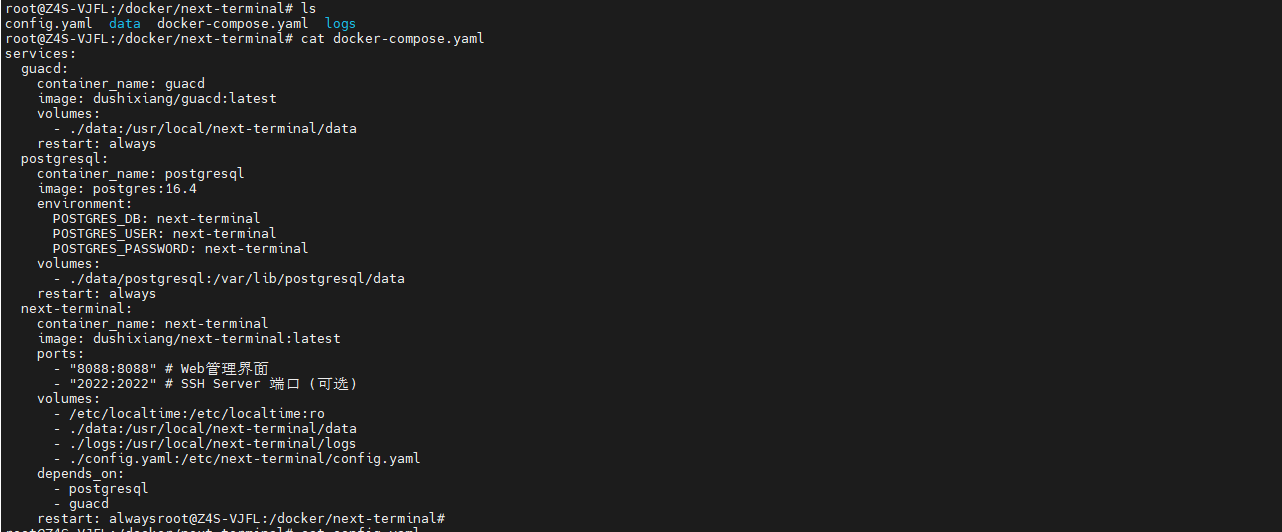
image-20260626154344322
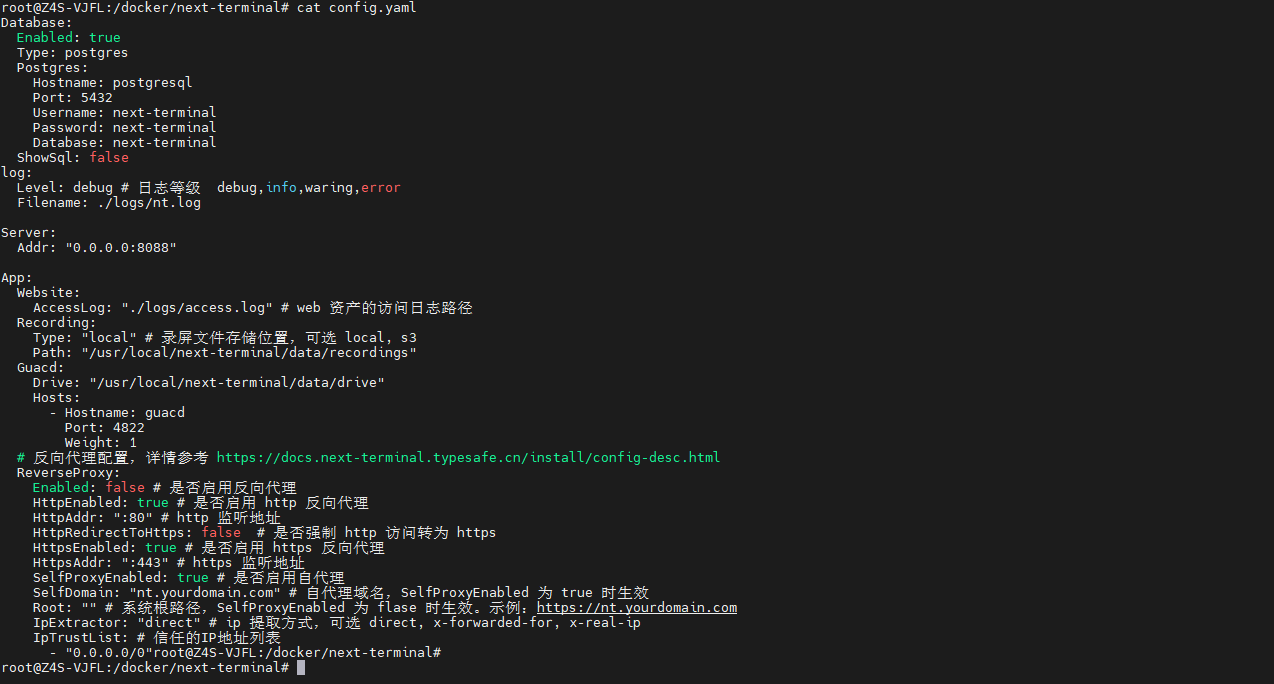
image-20260626154400417
使用当前目录下的docker-compose.yaml文件启动所有定义的服务,并在后台运行:
docker compose up -d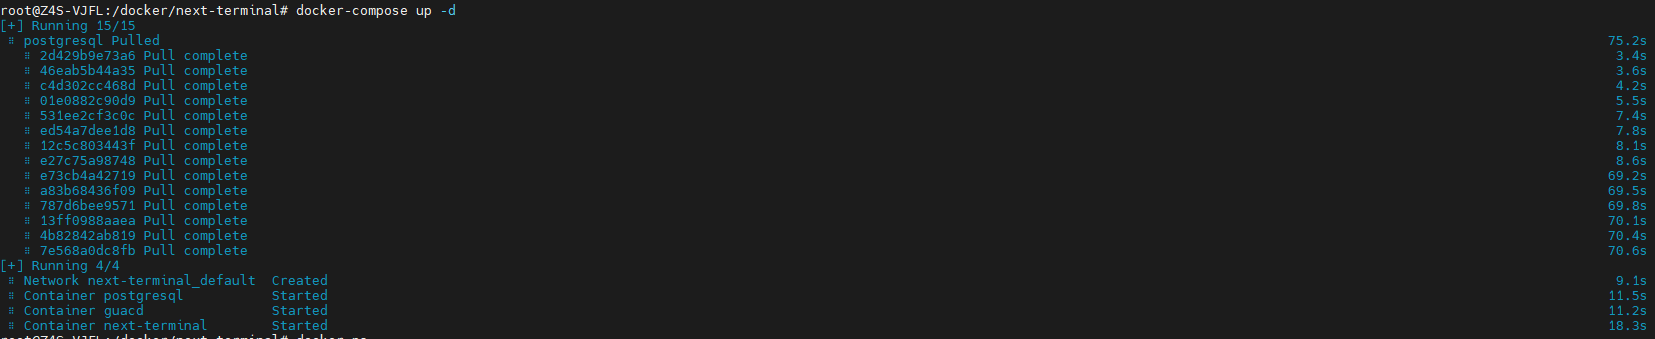
image-20260626154452506
验证是否启动成功:

image-20260626154511715
部署完成后,在浏览器中输入 http://极空间IP:8088 就能看到Next Terminal的界面:
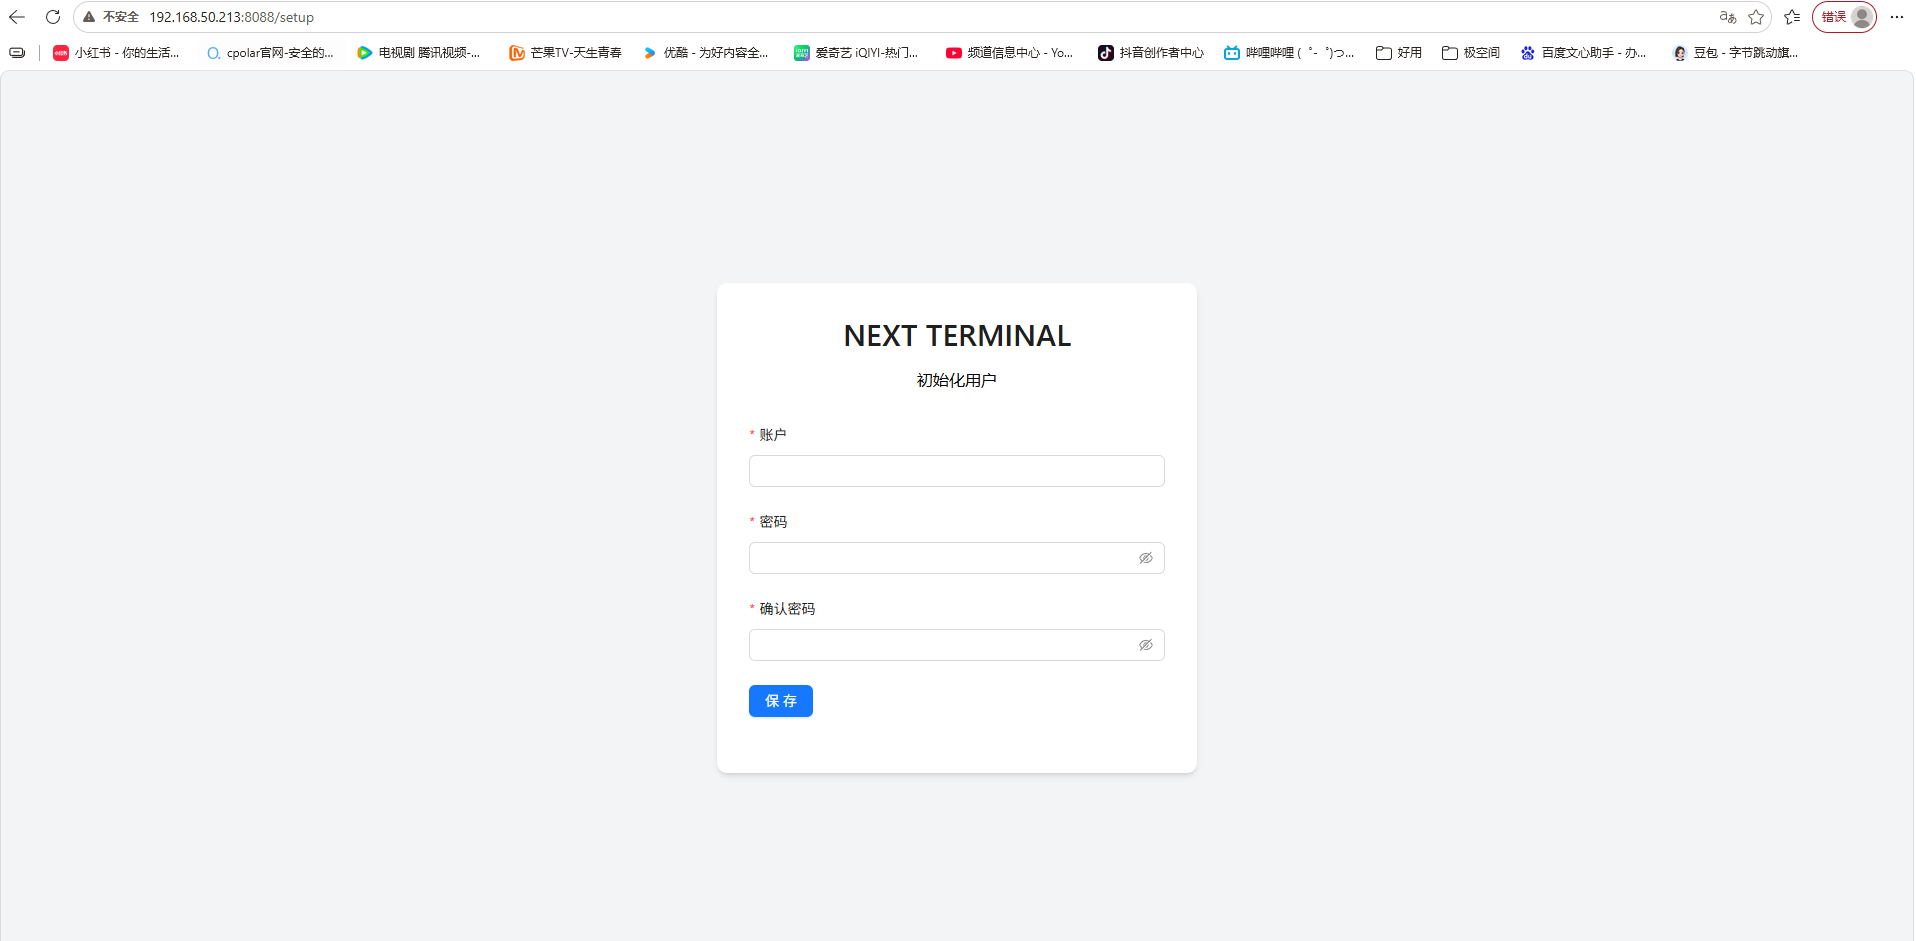
image-20260626153335851
4.使用Next Terminal
4.1 初始化Next Terminal
首次初始化时先创建登录用户名和密码:
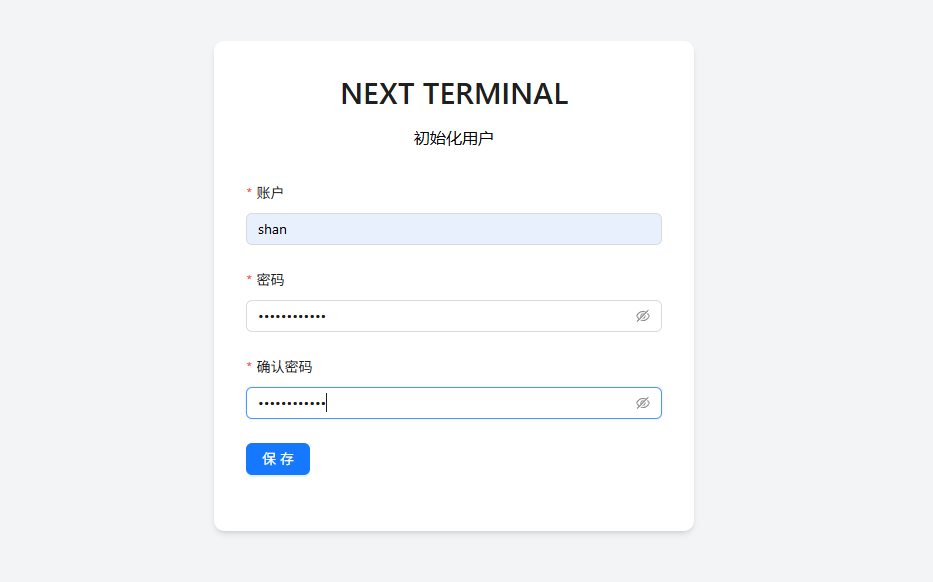
image-20260626154755158
初始化完成后,使用刚刚创建的账号登录:
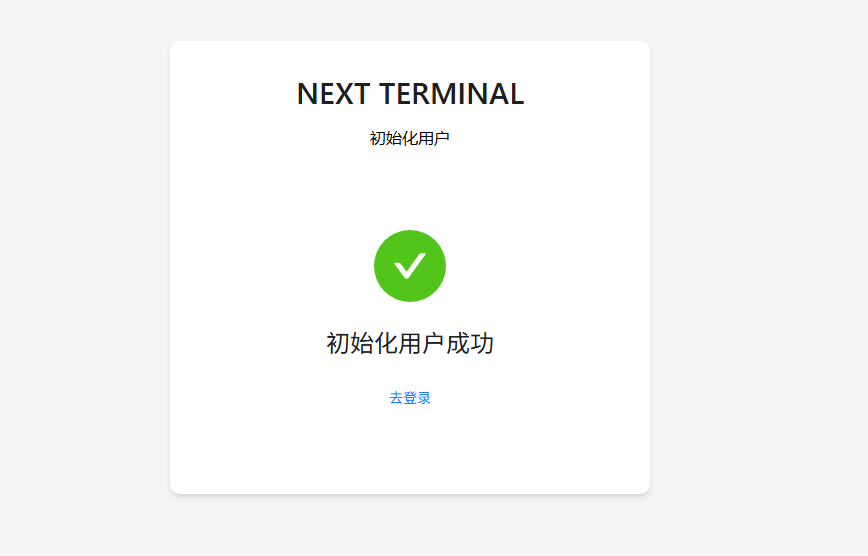
image-20260626154736488
登录:
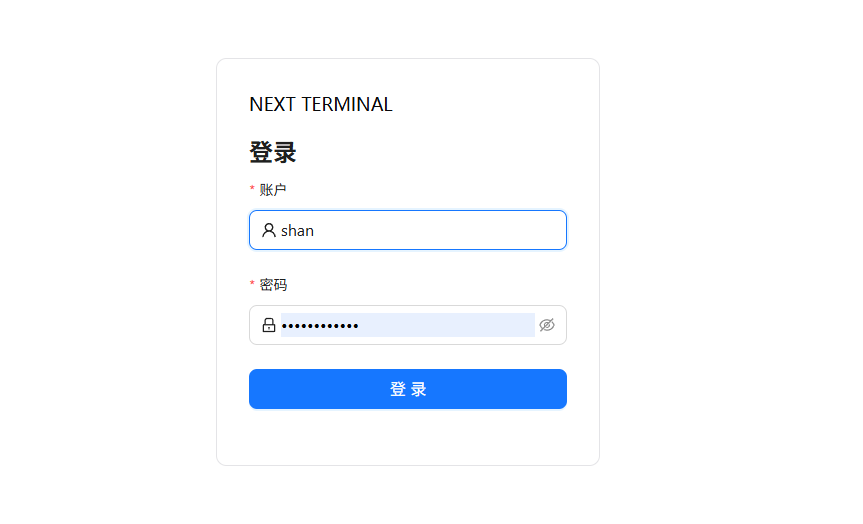
image-20260626154830627
登录后即可进入Next Terminal主界面:
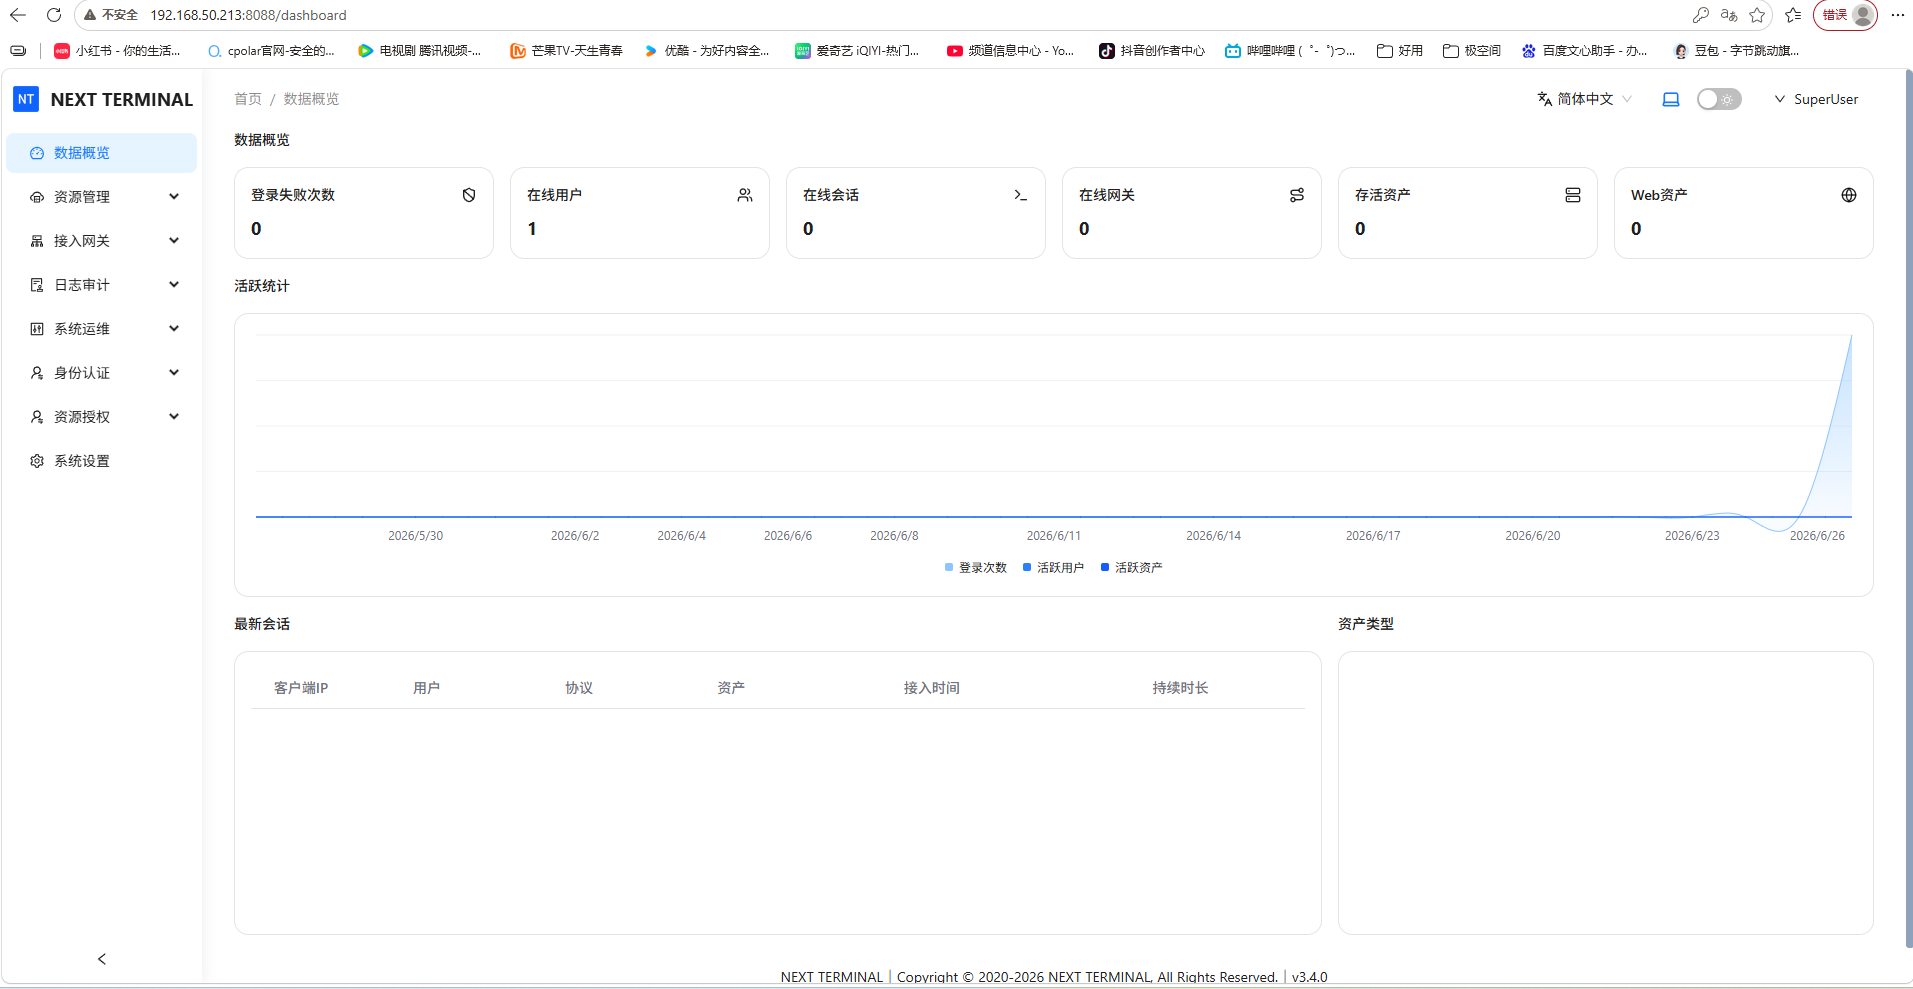
image-20260626154845925
4.2 Next Terminal基本操作
4.2.1 修改个人信息
点击个人中心:
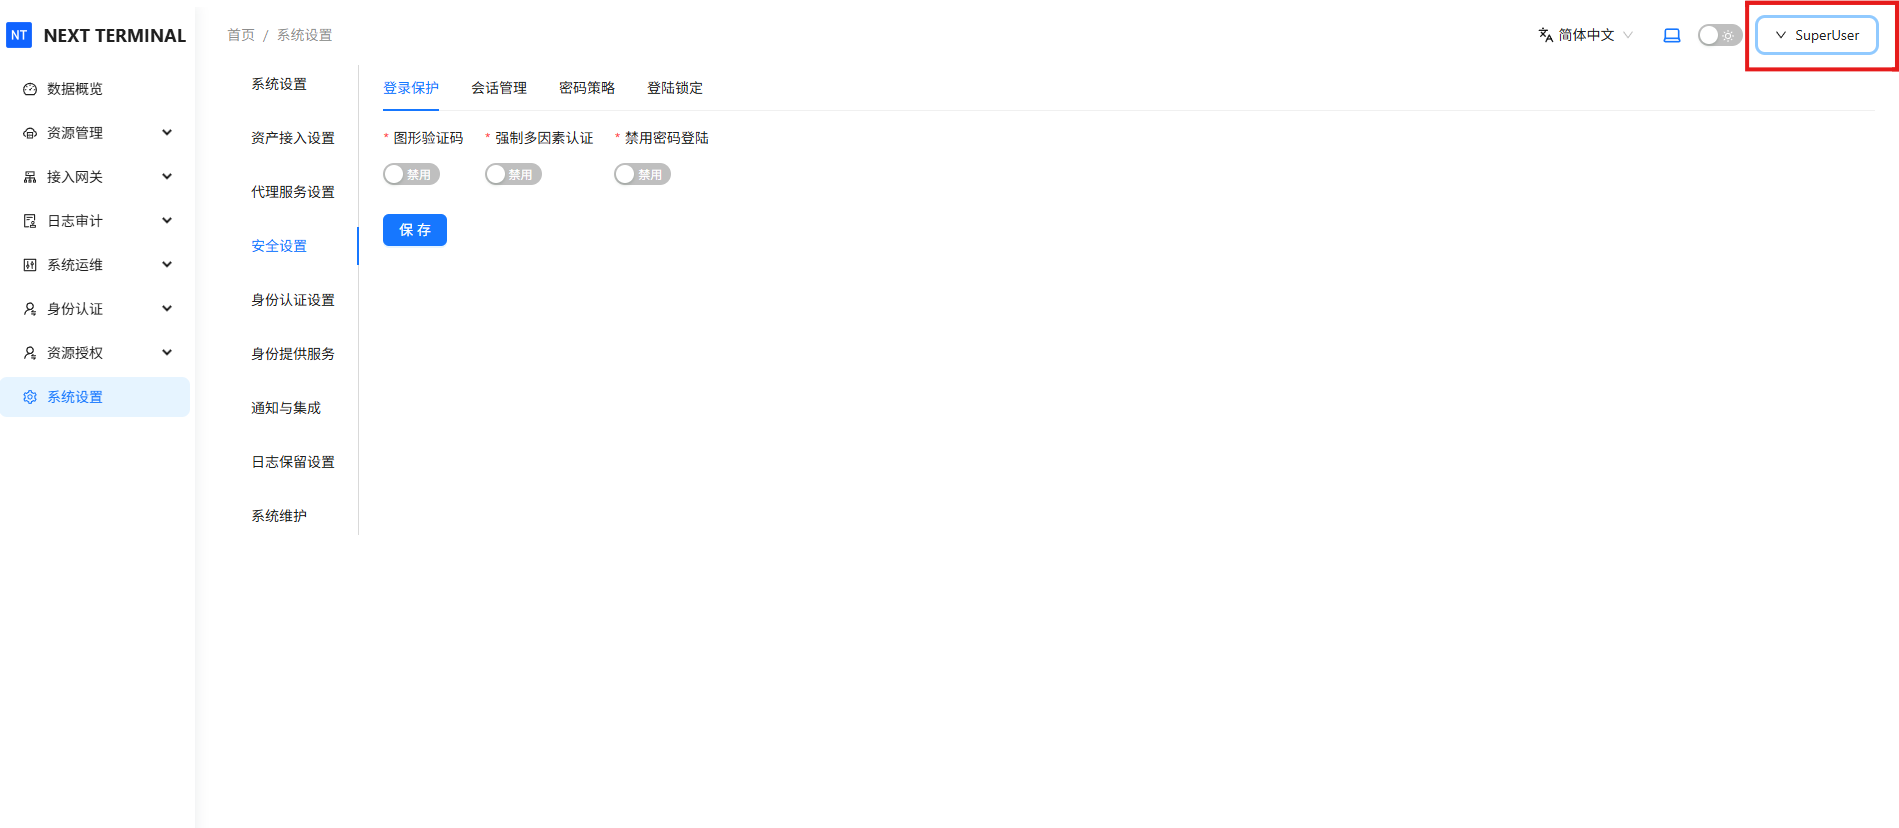
image-20260626160112652
修改基本信息:
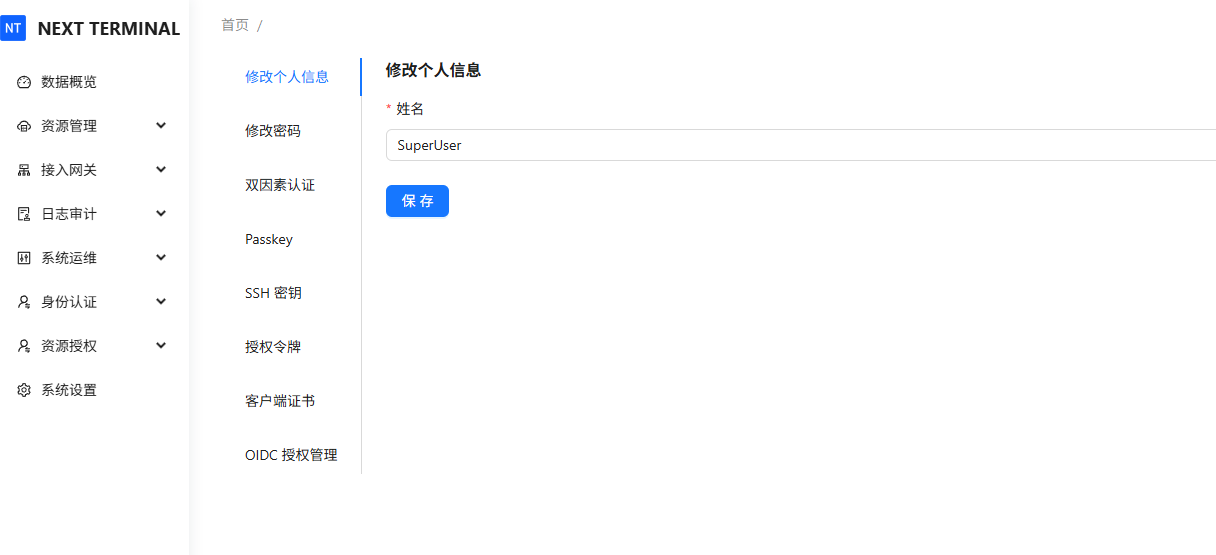
image-20260626160130819
4.2.2 创建资产
点击如图所示,新建资产:
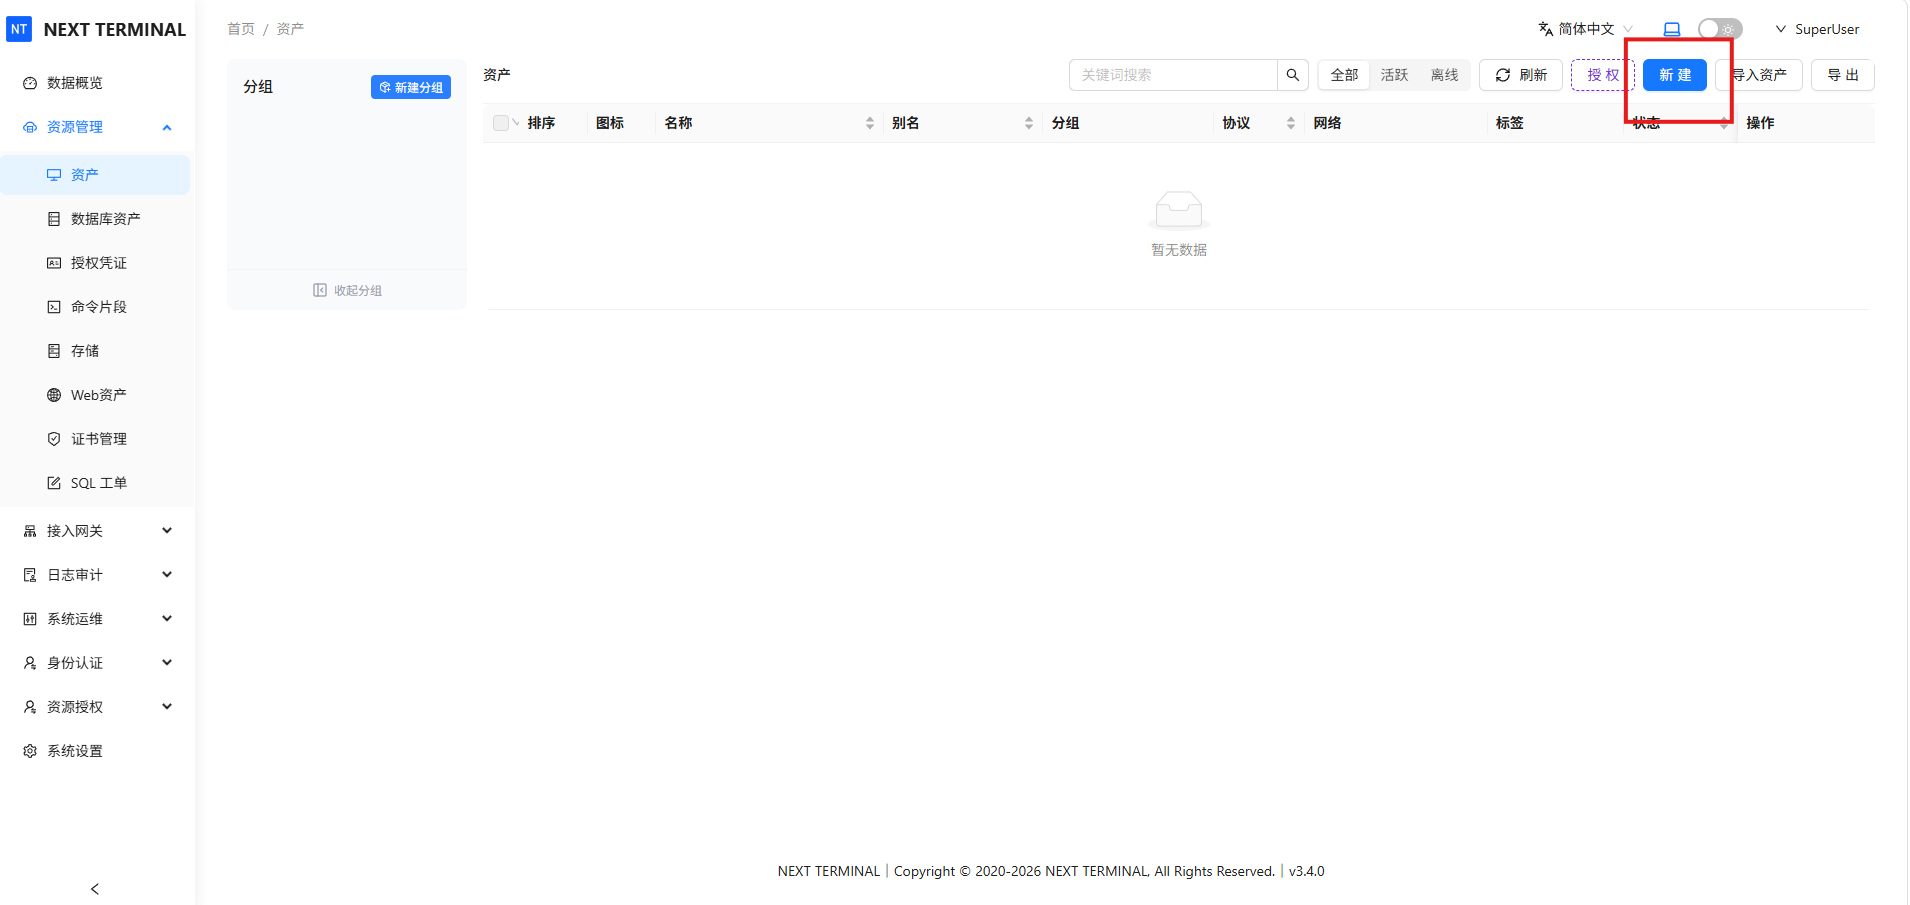
image-20260626160406623
输入基本信息:
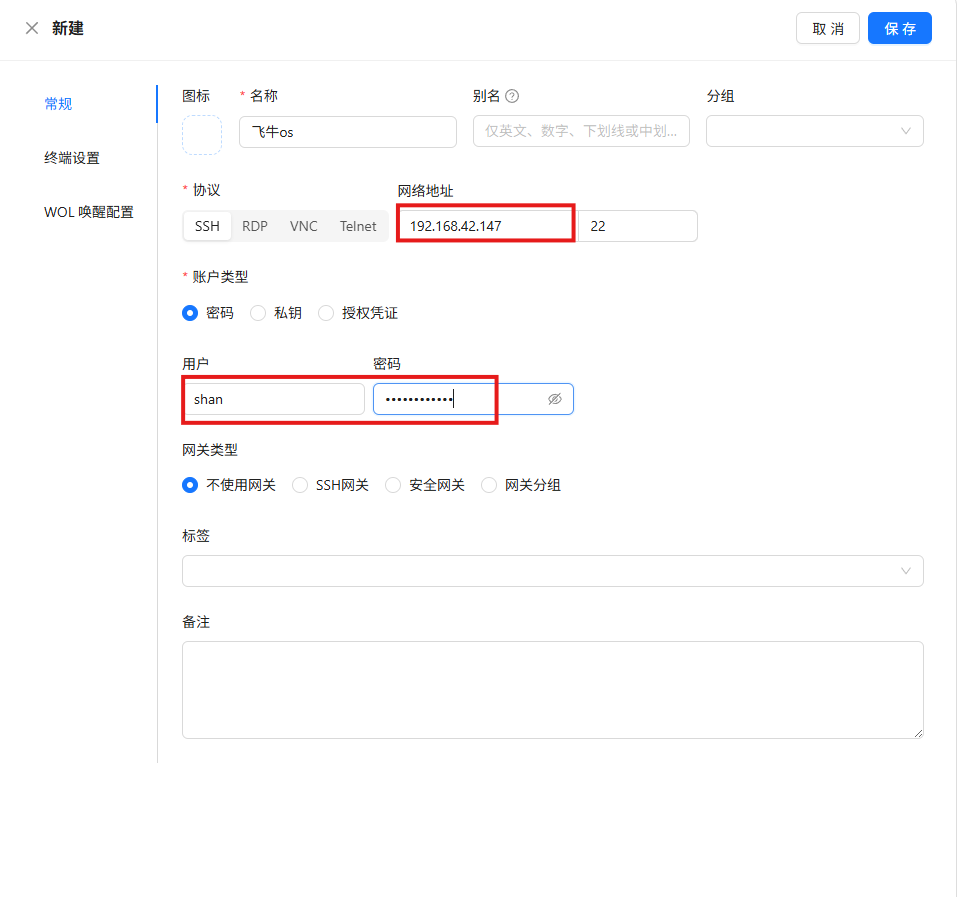
image-20260626160525215
资产创建完成后,会出现在资产列表中:
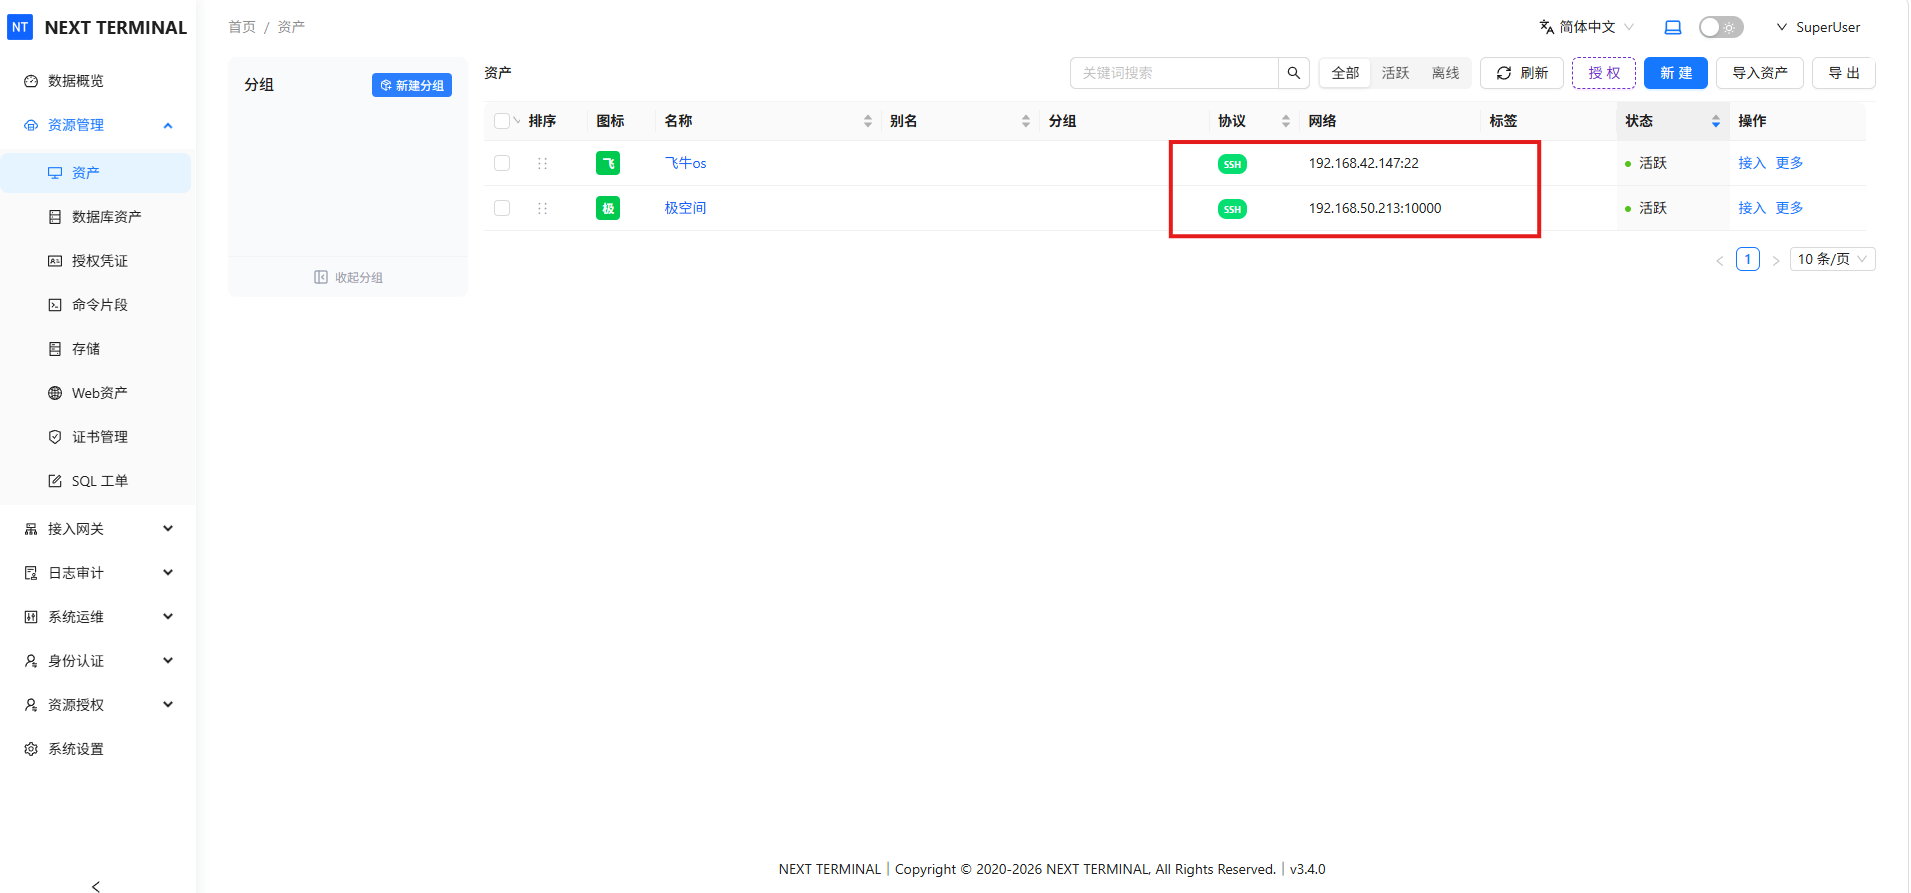
image-20260626160640136
点击“接入”:
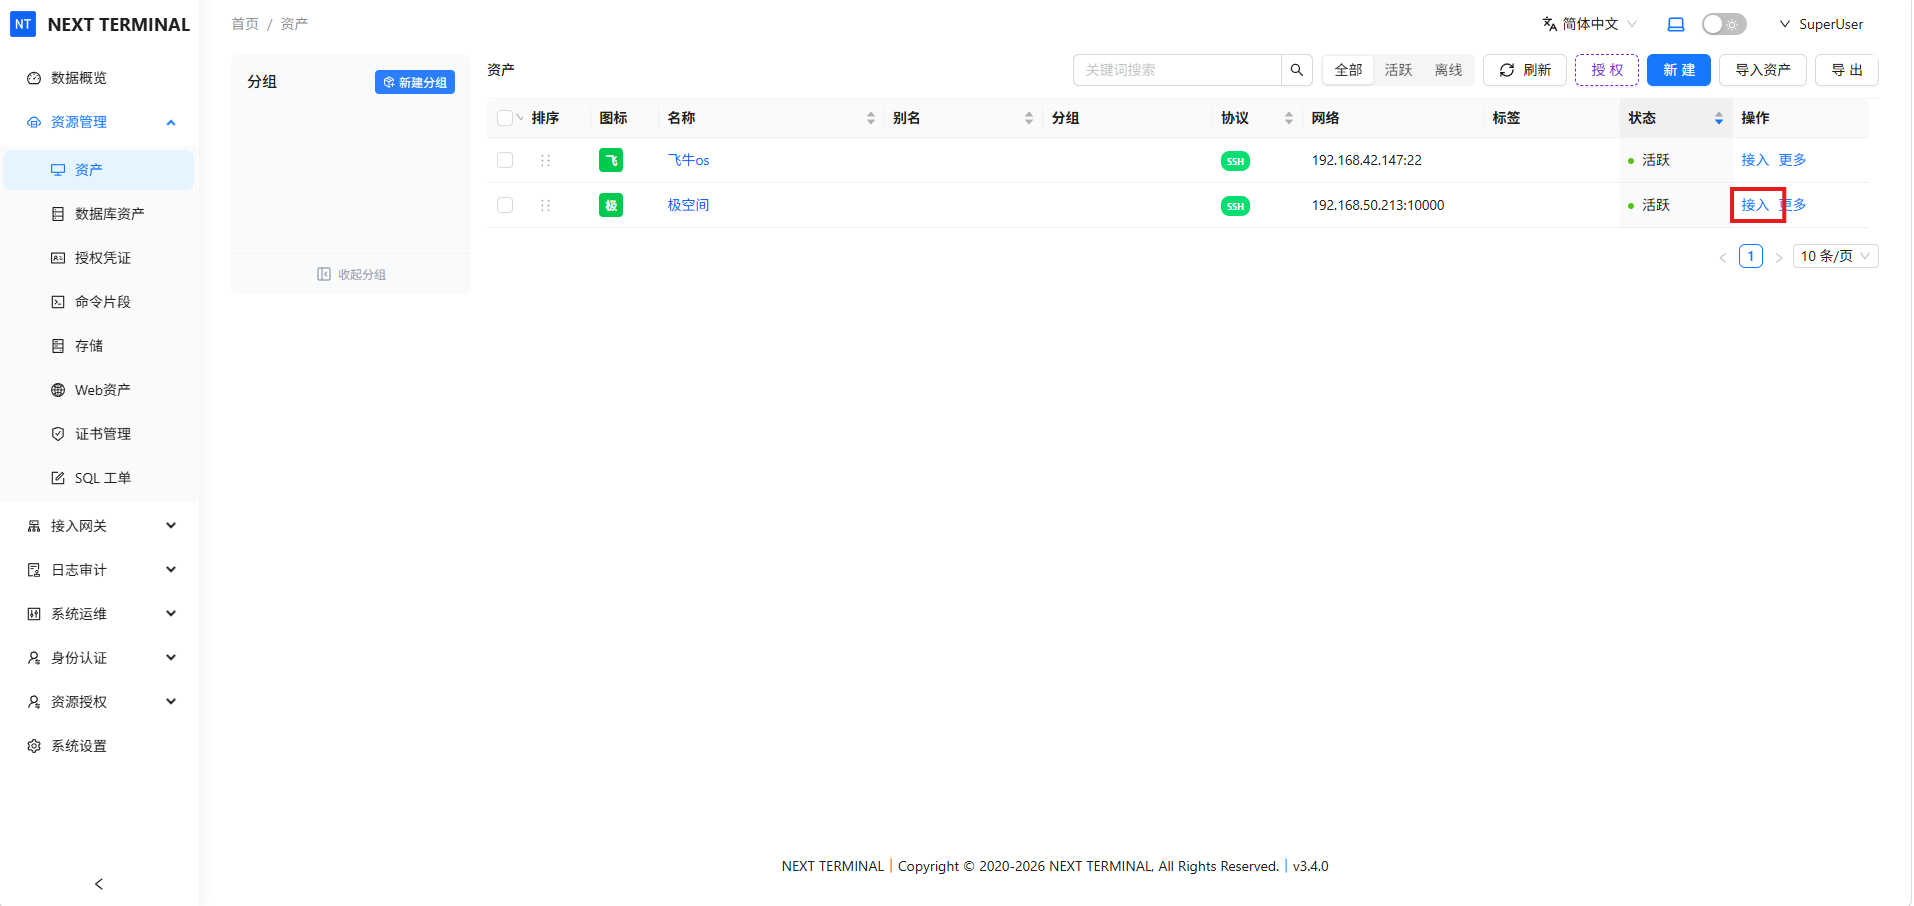
image-20260626161032519
点击接入以后,就可以从浏览器进入对应终端进行操作。
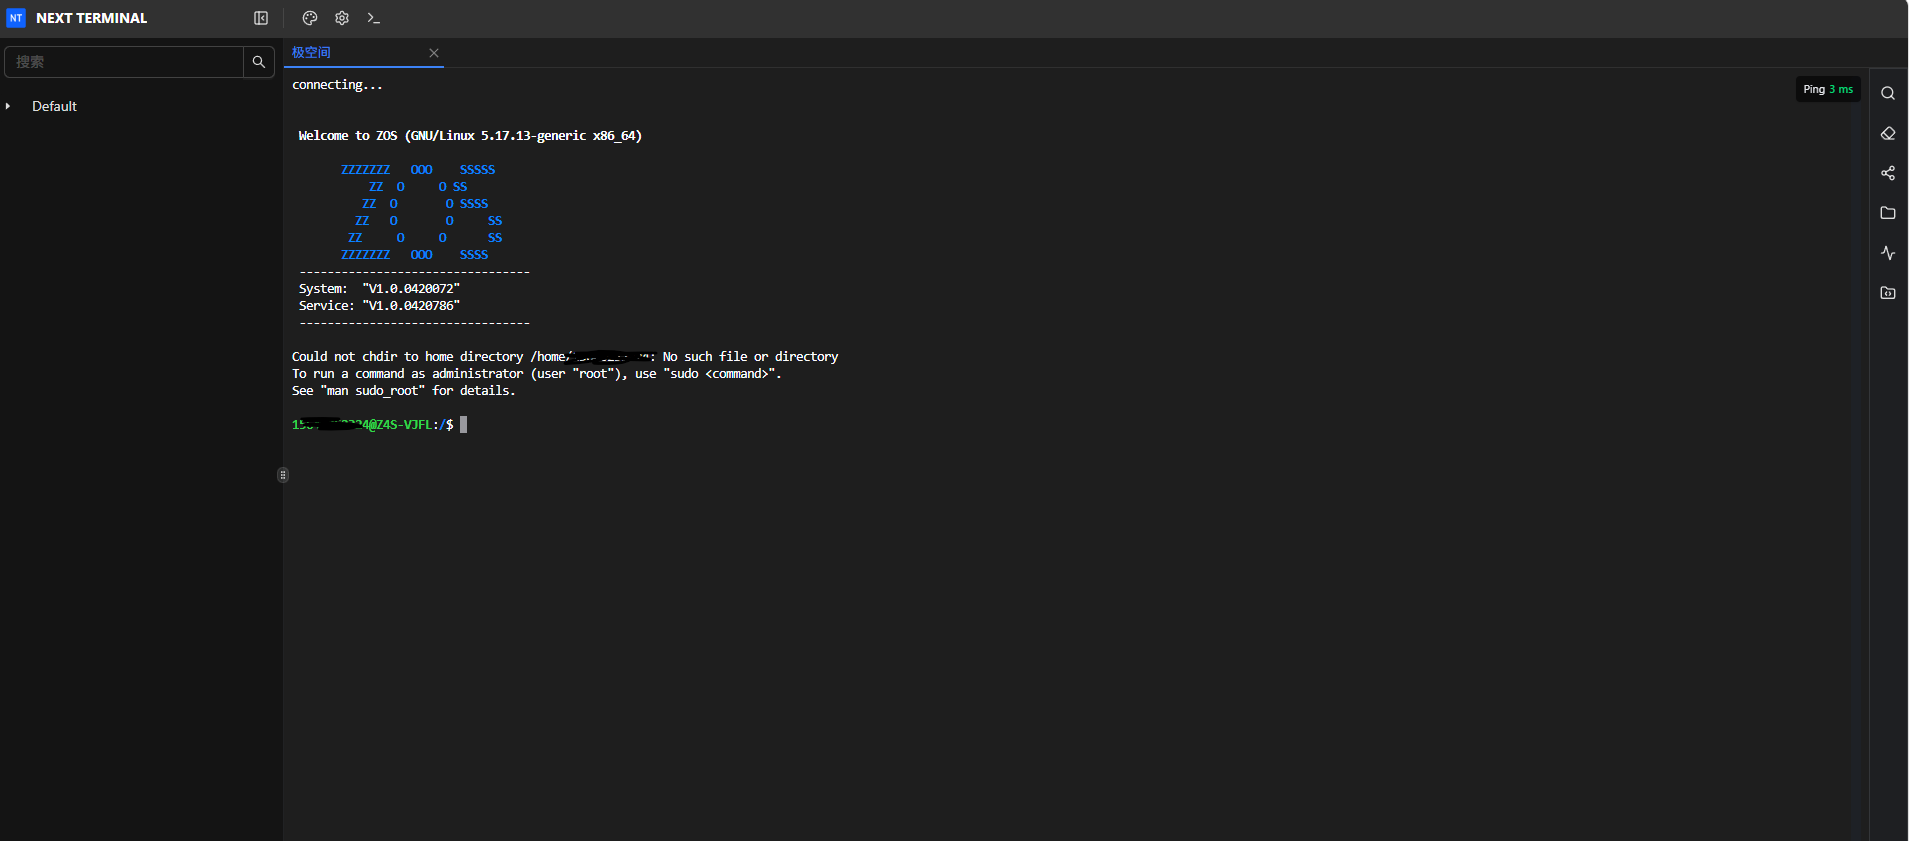
image-20260626161111862
4.2.3 日志审计
连接到终端后,在终端操作:
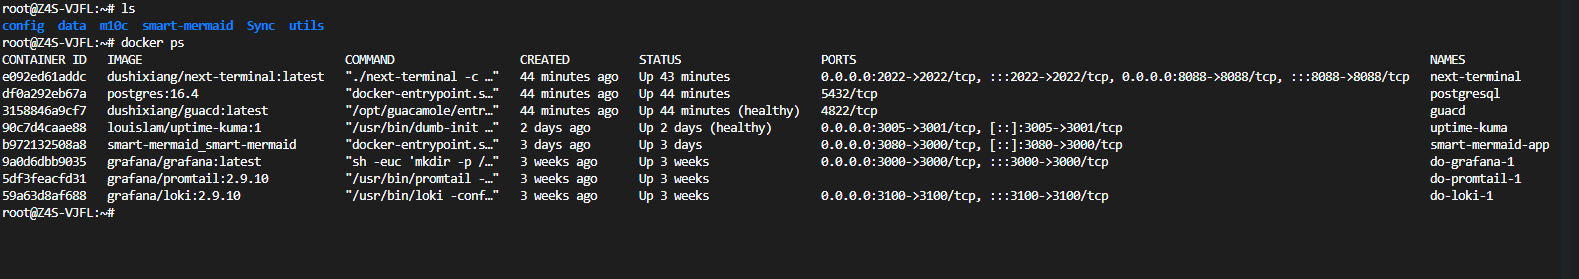
image-20260626161442315
点击如图所示操作:
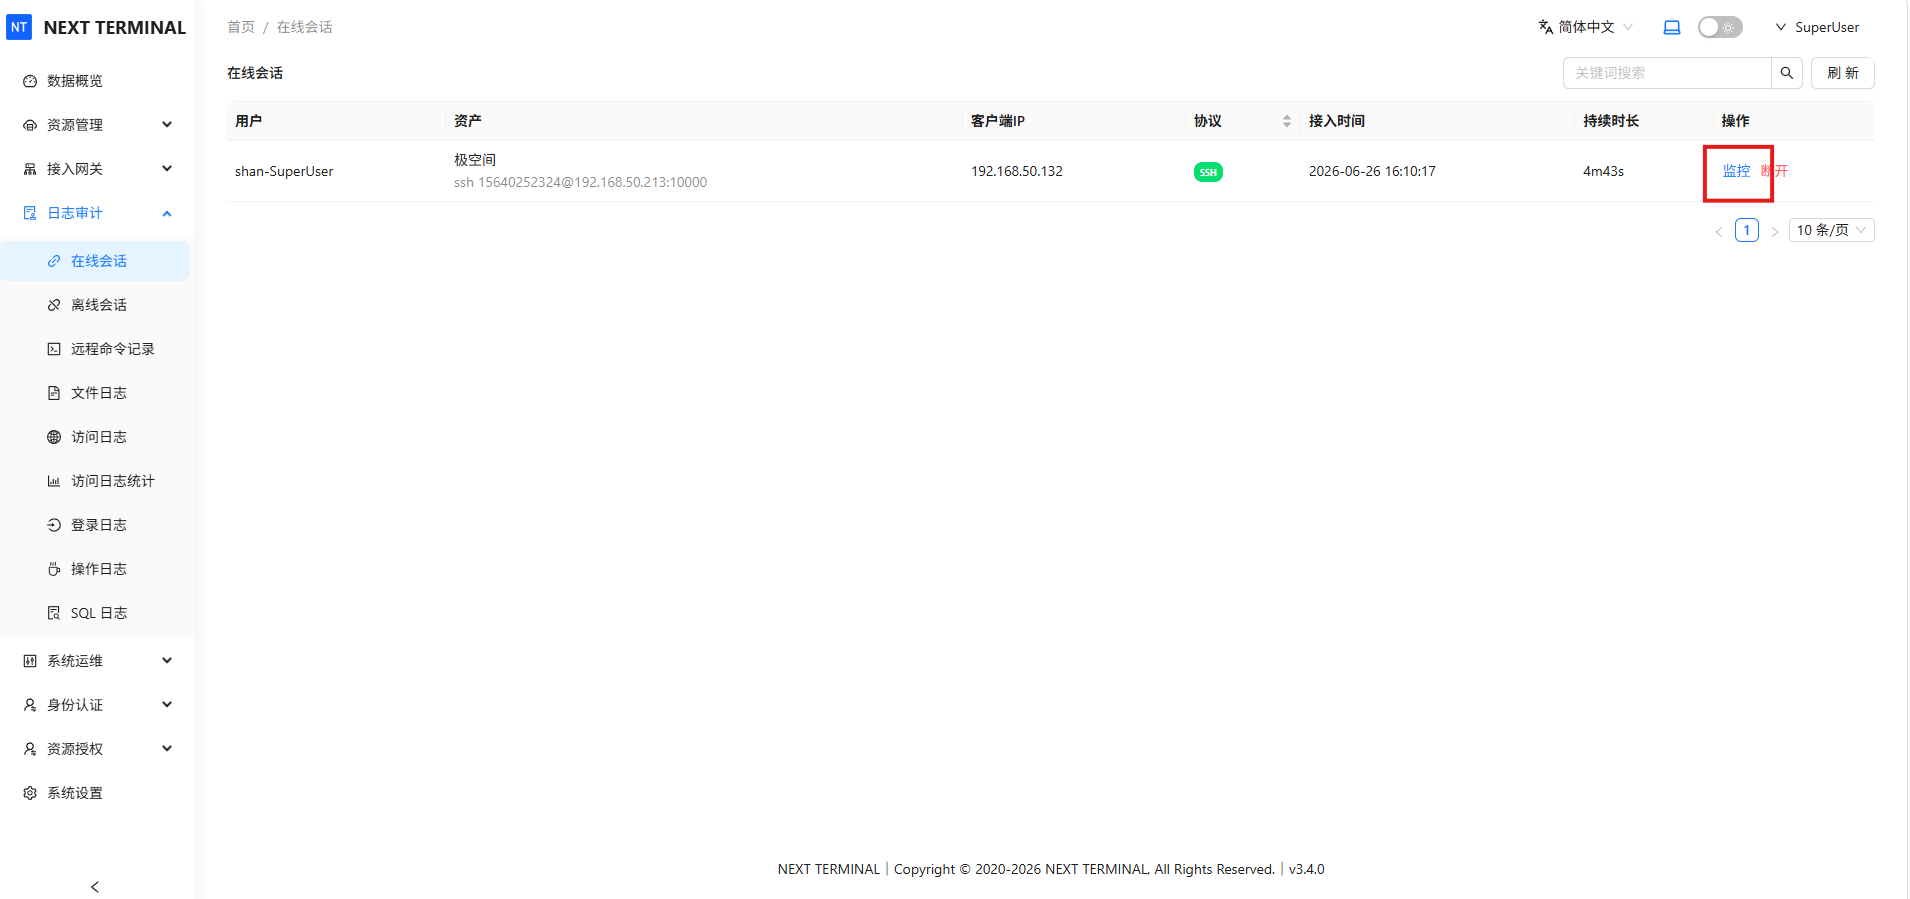
image-20260626161510587
跳转后,这里可以监控终端操作:
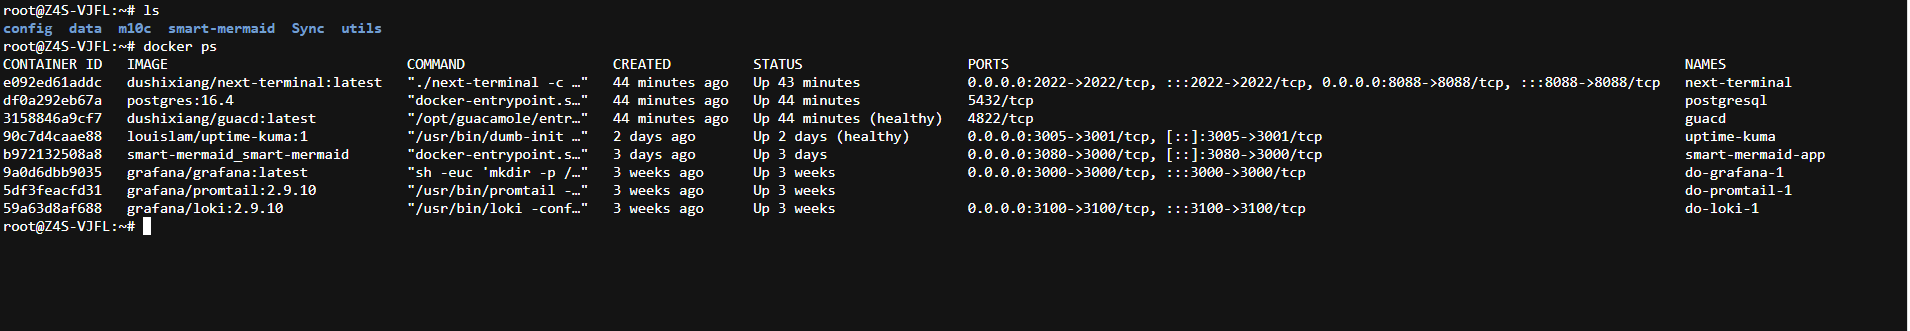
image-20260626161533360
4.2.4 定时任务
实现每小时检查一次磁盘使用情况:
- 名称:磁盘监控
- 类型:命令执行
- cron 表达式:0 * * * *
- 模式:全部资产
- 命令:df -h > /tmp/disk_usage_$(date +%Y%m%d_%H).txt
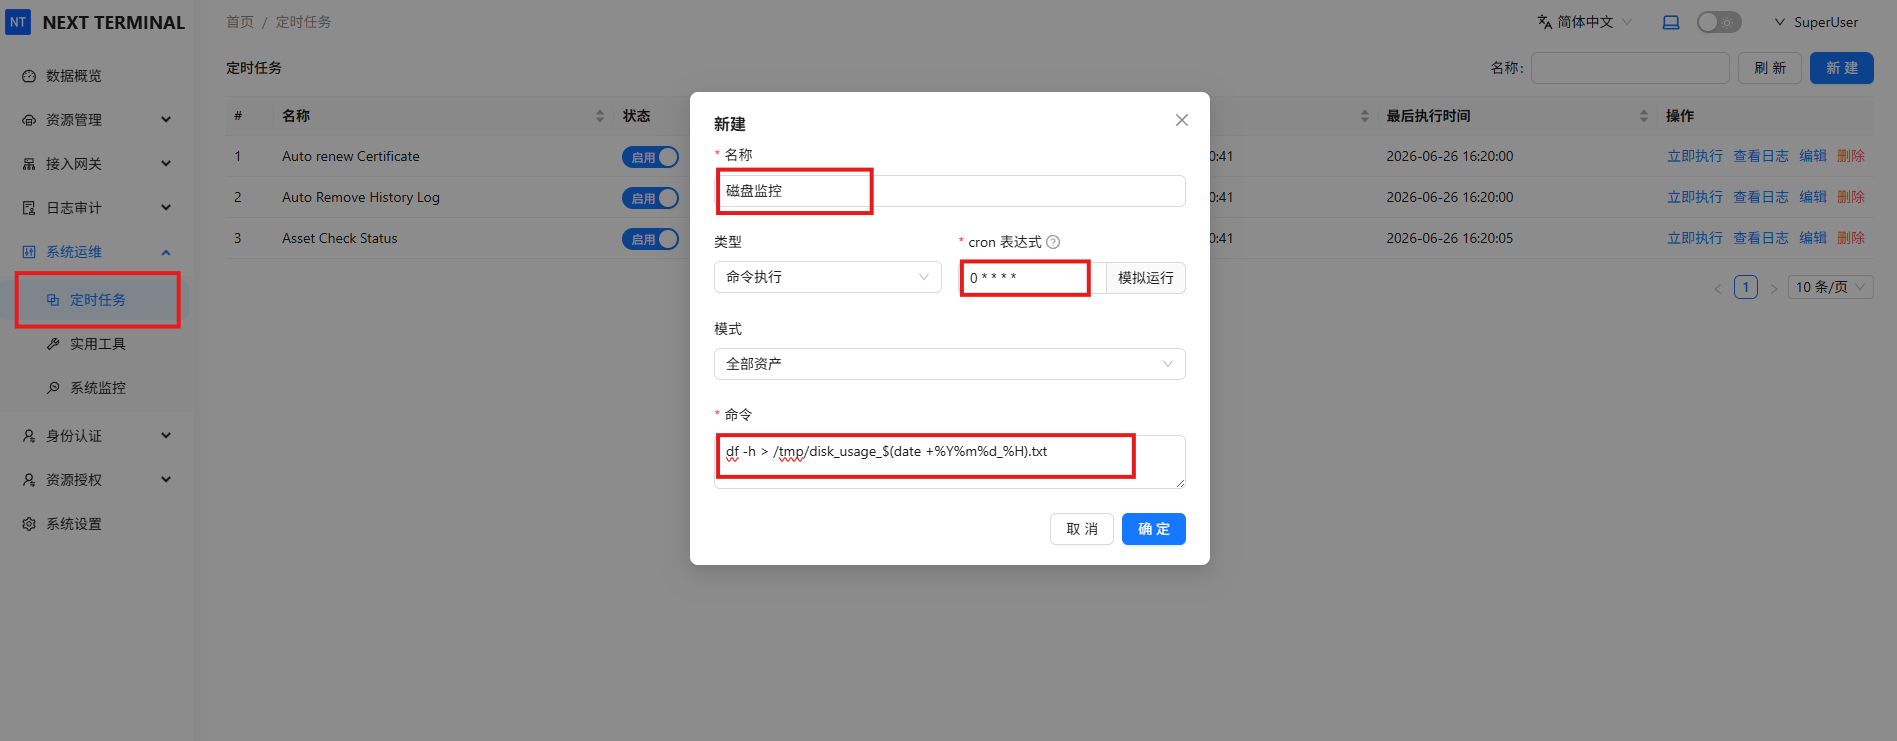
image-20260626162134046
4.2.5 ping测试
测试是否可以连通:
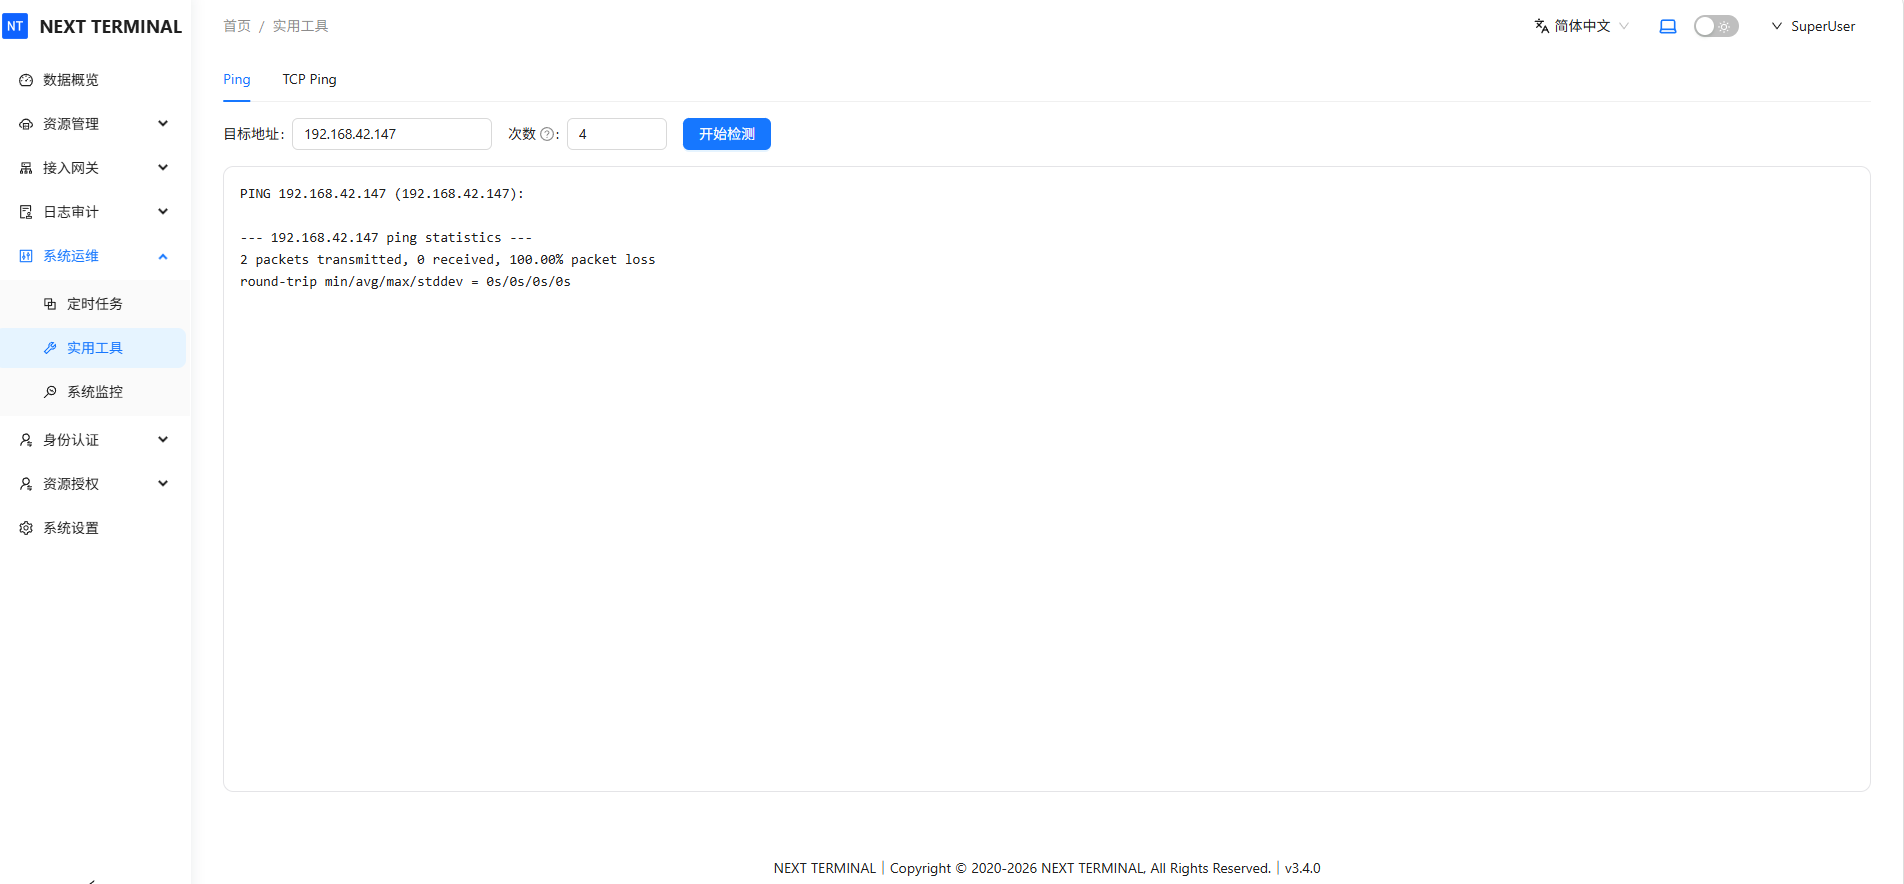
image-20260626162227975
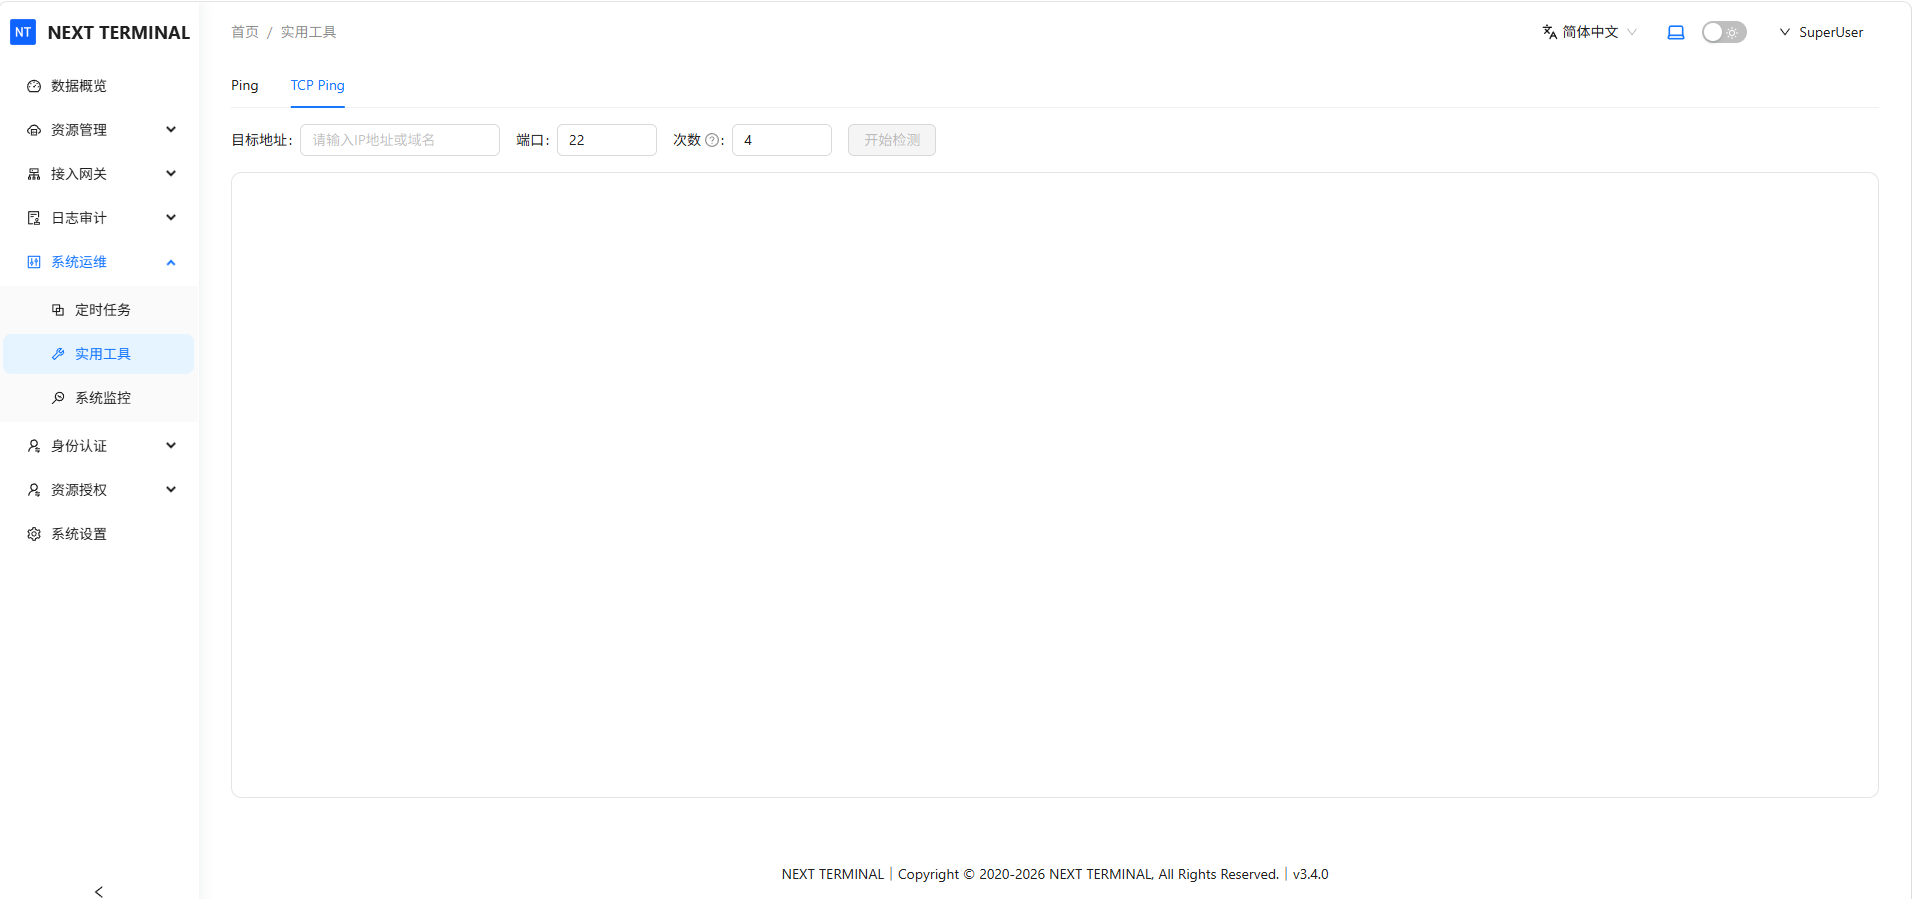
image-20260626162246020
到这里,资产接入、终端操作、日志审计、定时任务和连通性测试已经分别走过一遍。
前面的Next Terminal页面此时仍然主要在局域网中使用。如果希望在公司、外地或其他网络环境继续打开这个Web运维入口,就还需要给它增加一个外部访问地址。
这里继续使用cpolar。Next Terminal负责资产、会话和审计,cpolar负责让这个Web页面可以从外部网络访问。
5.安装cpolar实现外部访问
5.1 什么是cpolar?
cpolar是一款安全高效的内网穿透工具,无需公网IP或复杂配置,只需一条命令,即可将本地服务器、Web服务或任意端口映射到公网,让你随时随地远程访问内网应用,特别适合开发调试、远程运维和应急部署等场景。
5.2 部署cpolar
cpolar 可以将你本地电脑中的服务(如 SSH、Web、数据库)映射到公网。即使你在家里或外出时,也可以通过公网地址连接回本地运行的开发环境。
❤️以下是安装cpolar步骤:
使用一键脚本安装命令:
sudo curl https://get.cpolar.sh | sh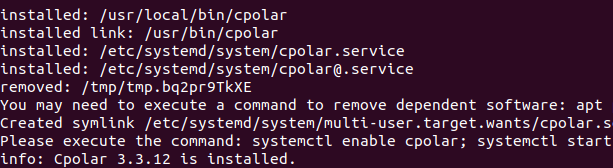
image-20250725104019896
安装完成后,执行下方命令查看cpolar服务状态:(如图所示即为正常启动)
sudo systemctl status cpolar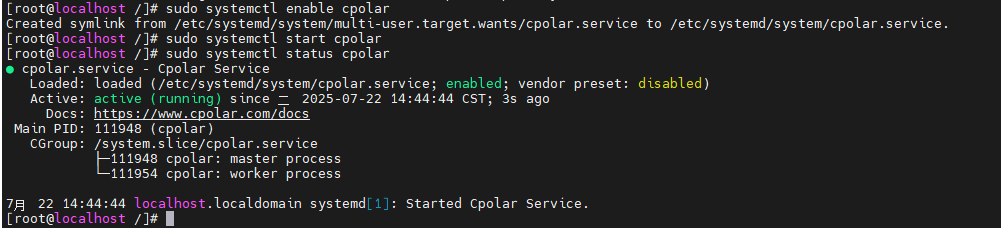
22e5adfaf290a17fc3384bb296055259
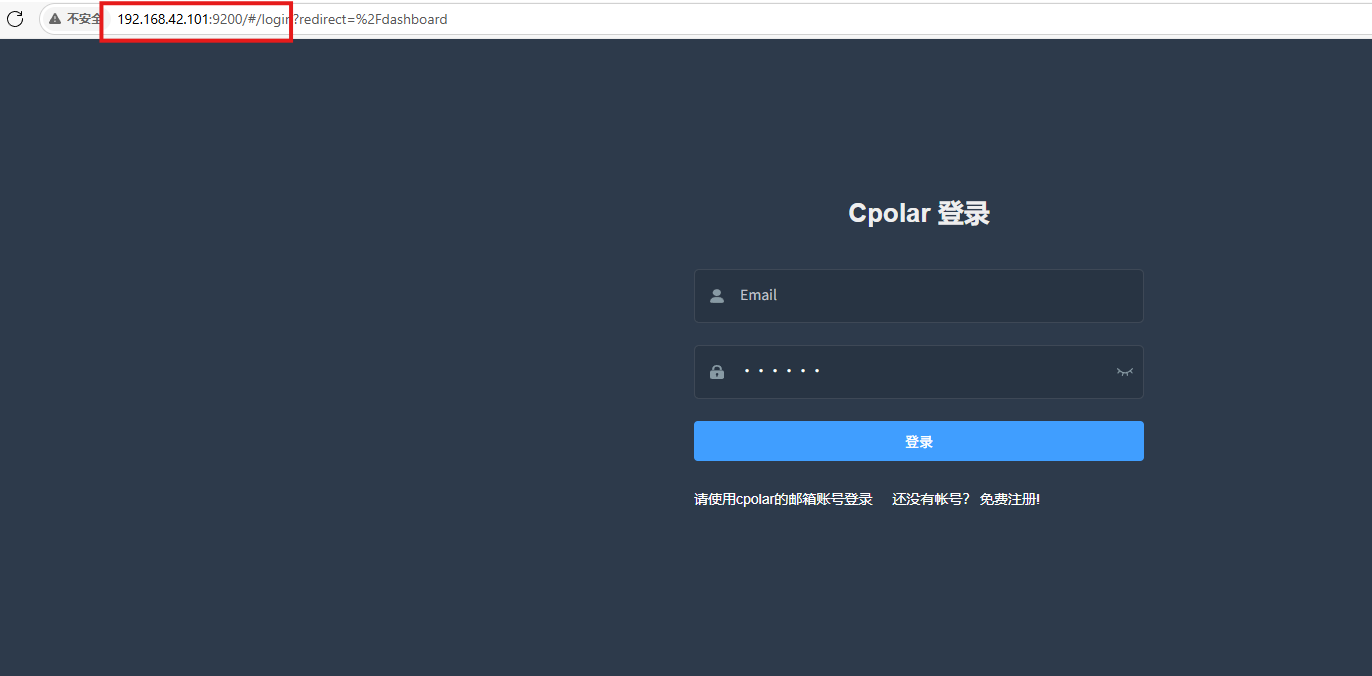
Cpolar安装和成功启动服务后,在浏览器上输入虚拟机主机IP加9200端口即:【http://ip:9200】访问Cpolar管理界面,使用Cpolar官网注册的账号登录,登录后即可看到cpolar web 配置界面,接下来在web 界面配置即可:
打开浏览器访问本地9200端口,使用cpolar账户密码登录即可,登录后即可对隧道进行管理。
8a6698b1bf26d64ba3645827fbfb1c29
6.配置公网地址
登录cpolar web UI管理界面后,点击左侧仪表盘的隧道管理——创建隧道:
- 隧道名称:可自定义,本例使用了:next-terminal,注意不要与已有的隧道名称重复
- 协议:http
- 本地地址:8088
- 域名类型:随机域名
- 地区:选择China Top
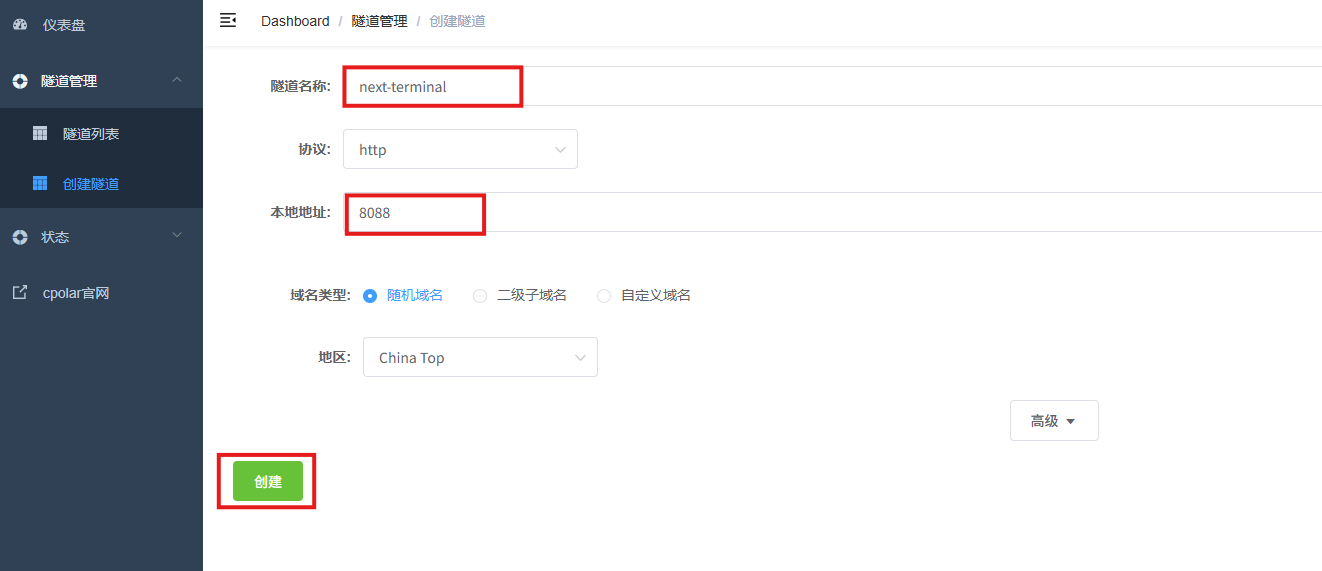
image-20260626172621131
创建成功后,打开左侧在线隧道列表,可以看到刚刚通过创建隧道生成了公网地址,接下来就可以在其他电脑或者移动端设备(异地)上,使用地址访问。
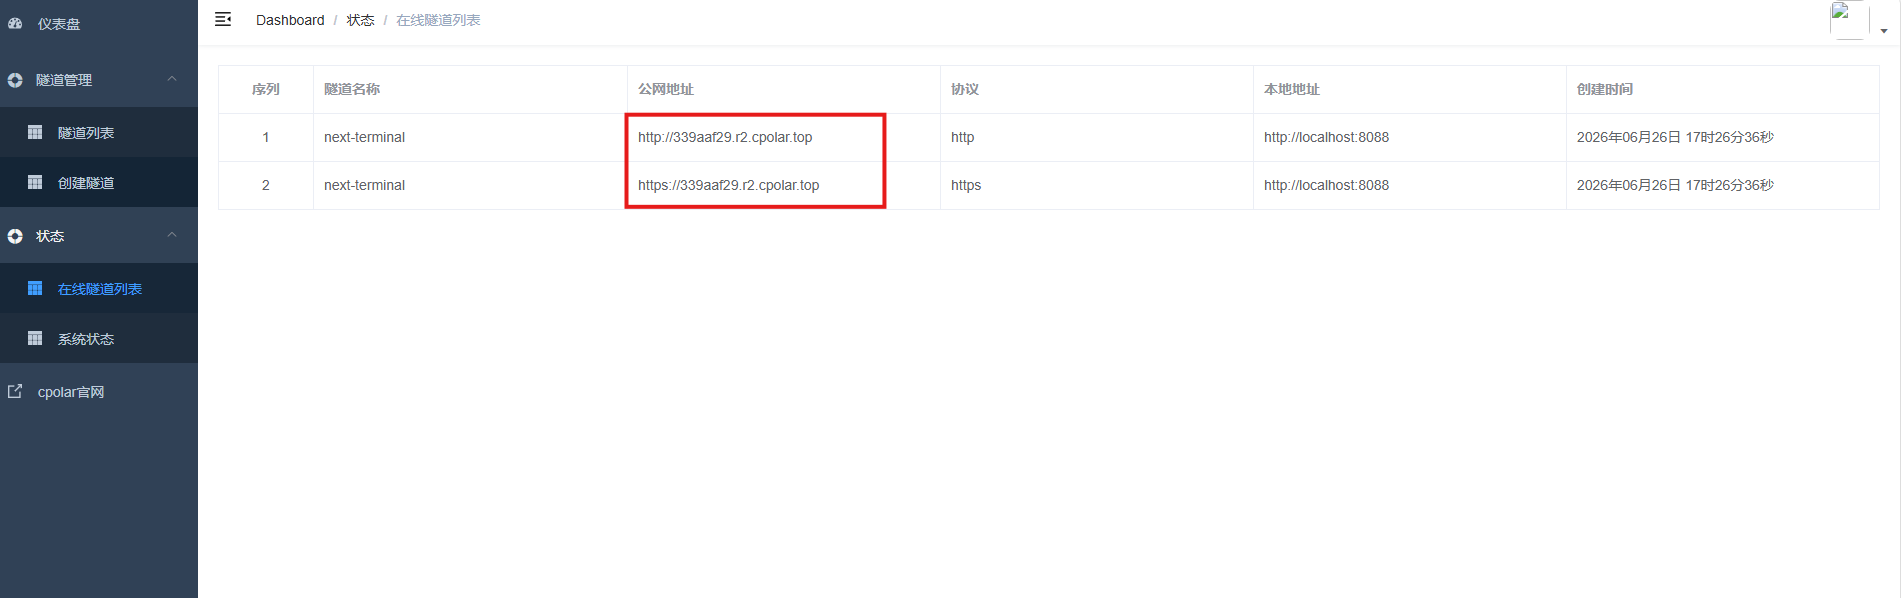
image-20260626172649349
访问成功。
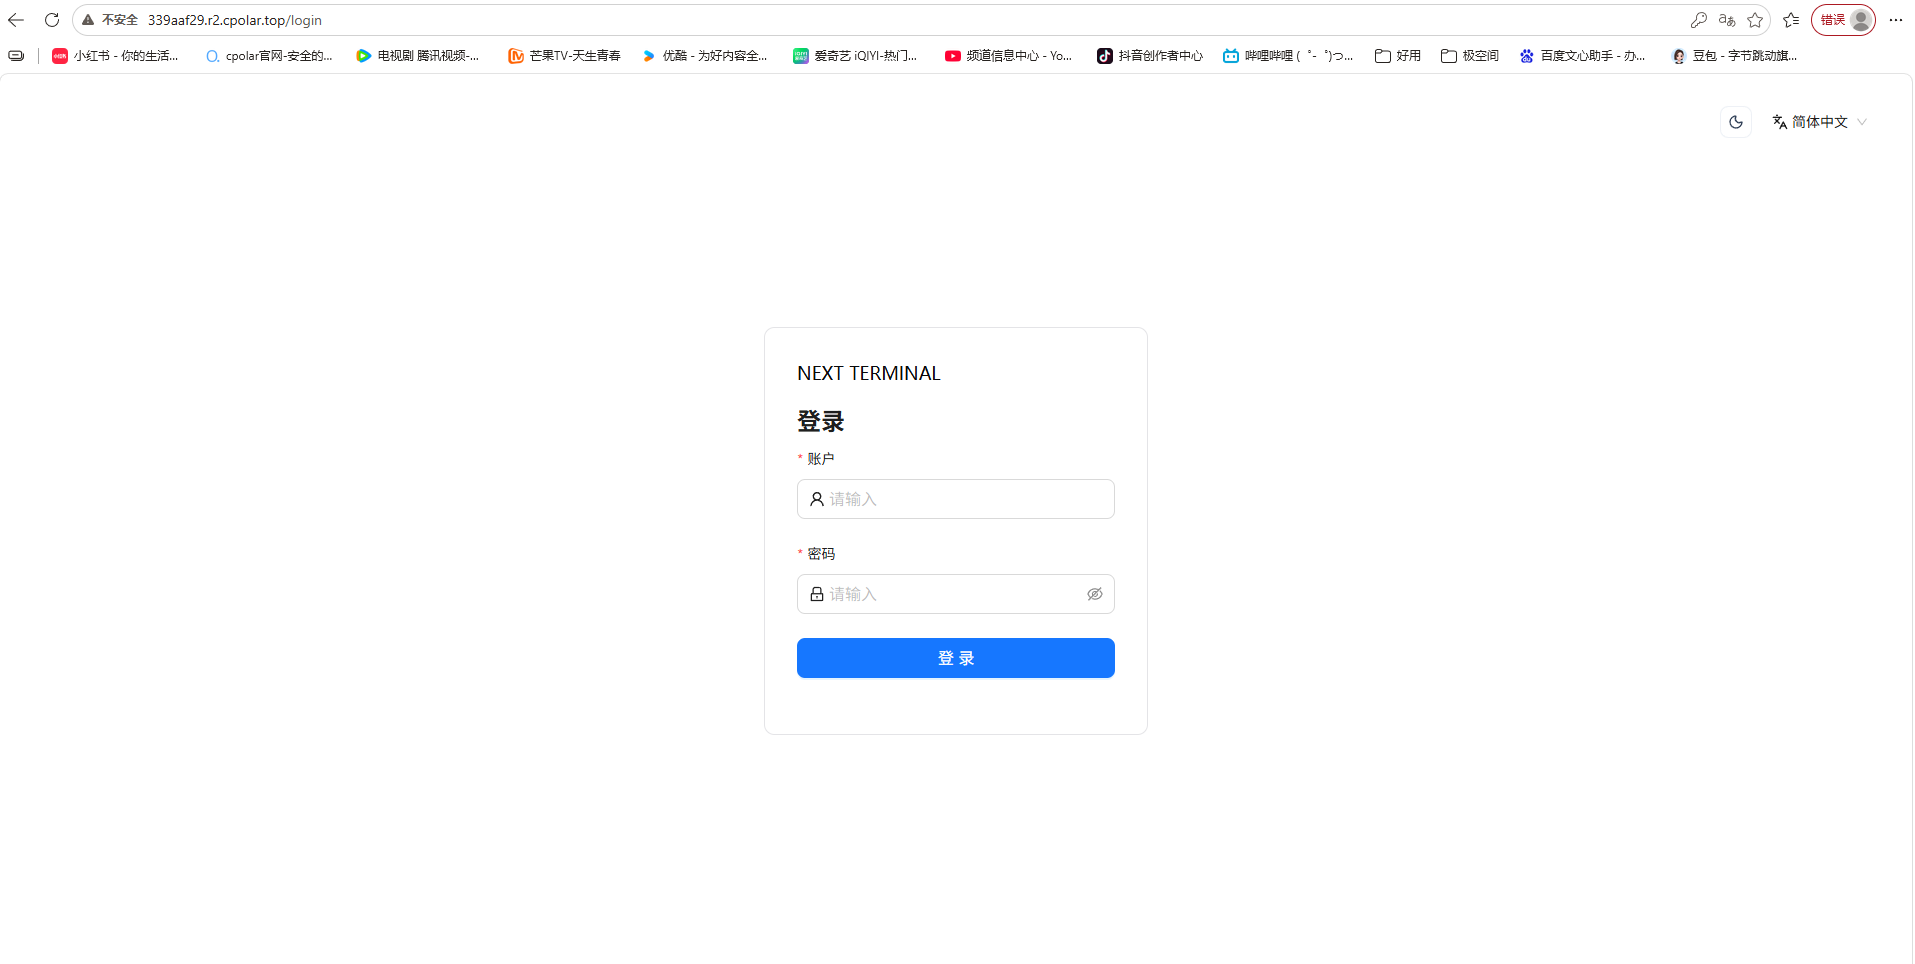
image-20260626172702954
7.保留固定公网地址
使用cpolar为其配置二级子域名,该地址为固定地址,不会随机变化。
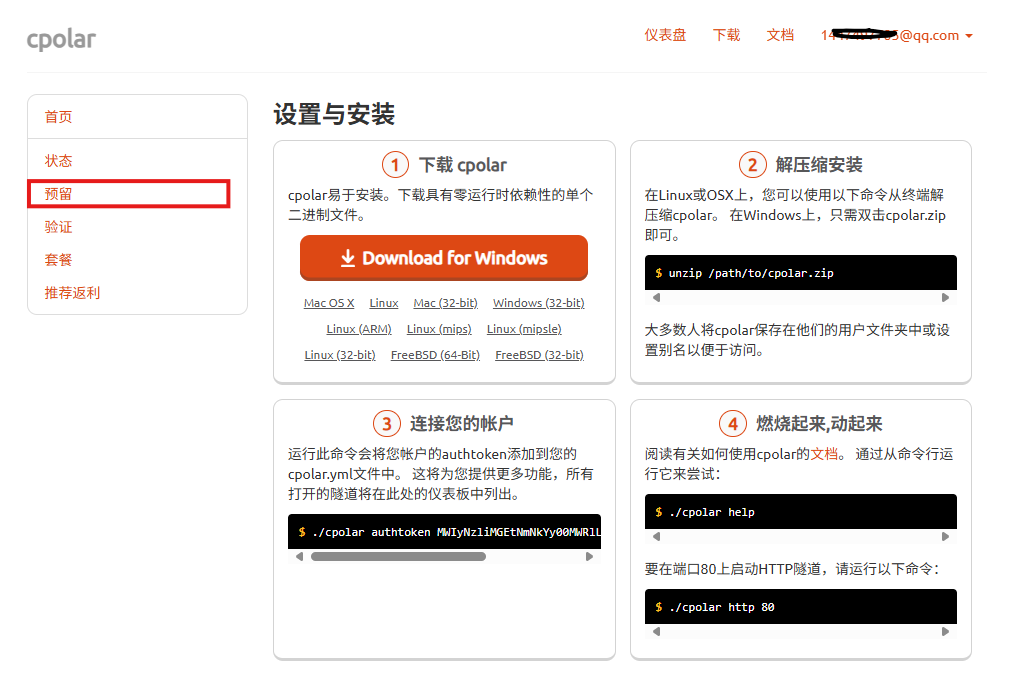
image-20250918151358733
点击左侧的预留,选择保留二级子域名,地区选择china Top,然后设置一个二级子域名名称,我使用的是next-terminal,大家可以自定义。填写备注信息,点击保留。
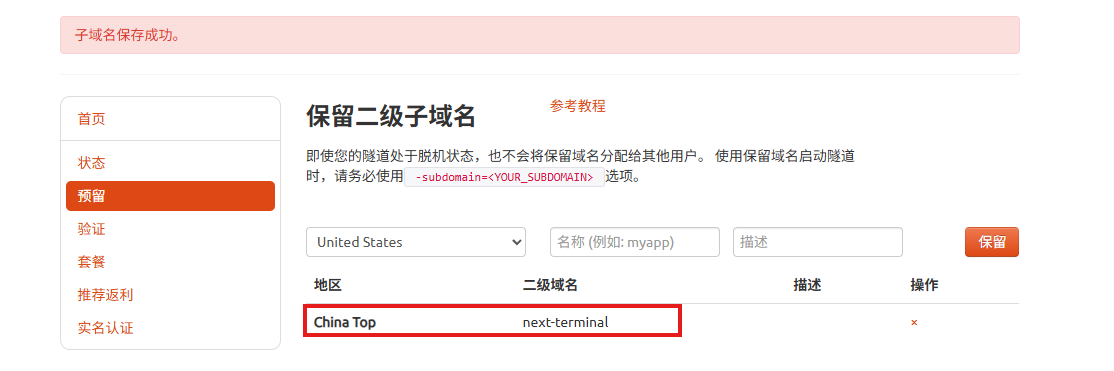
image-20260626172909932
登录cpolar web UI管理界面,点击左侧仪表盘的隧道管理——隧道列表,找到所要配置的隧道,点击右侧的编辑。
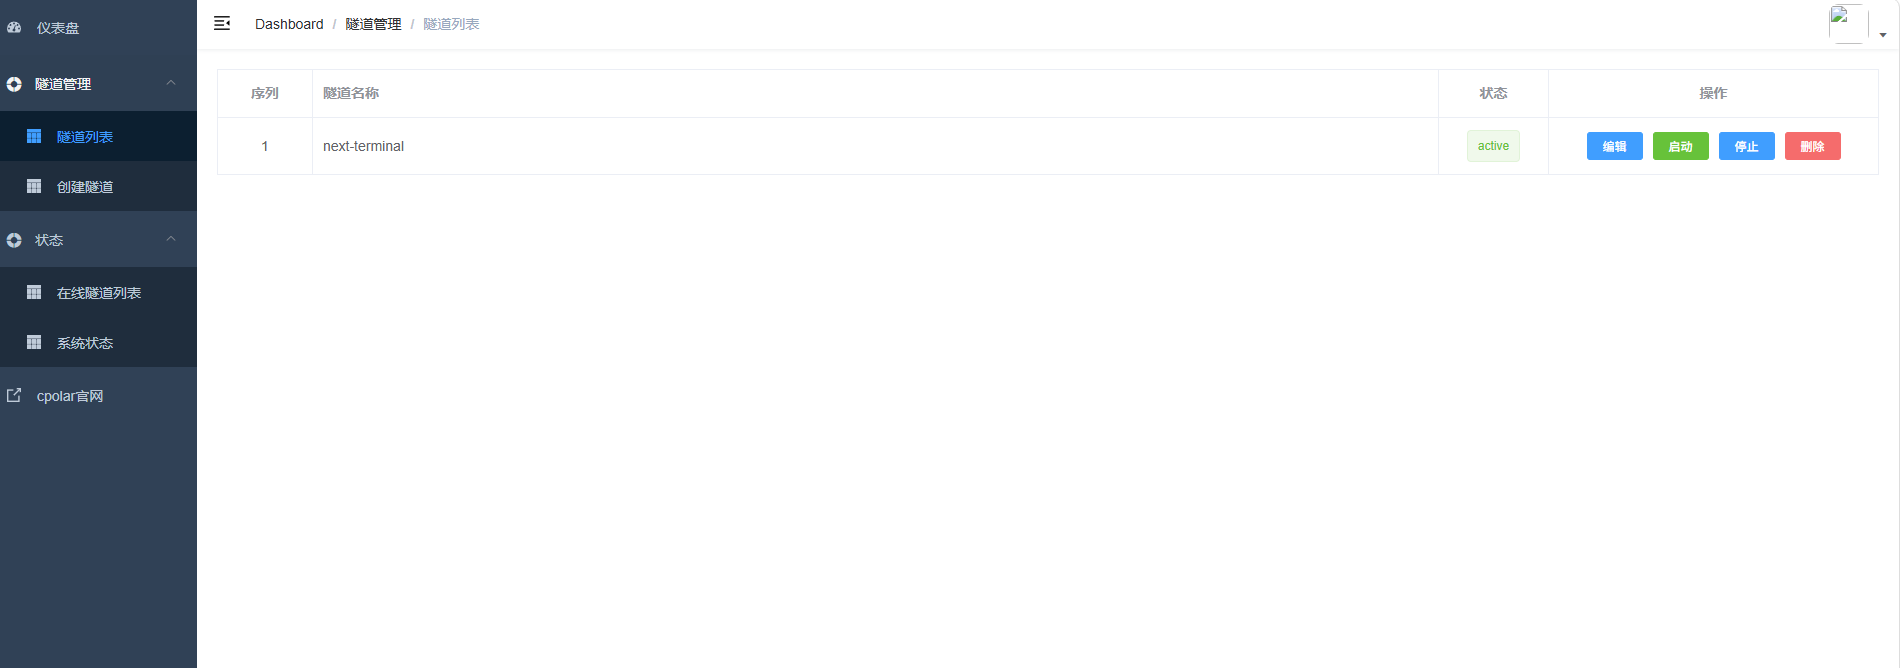
image-20260626173020377
修改隧道信息,将保留成功的二级子域名配置到隧道中
- 域名类型:选择二级子域名
- Sub Domain:填写保留成功的二级子域名
- 地区: China Top
点击更新
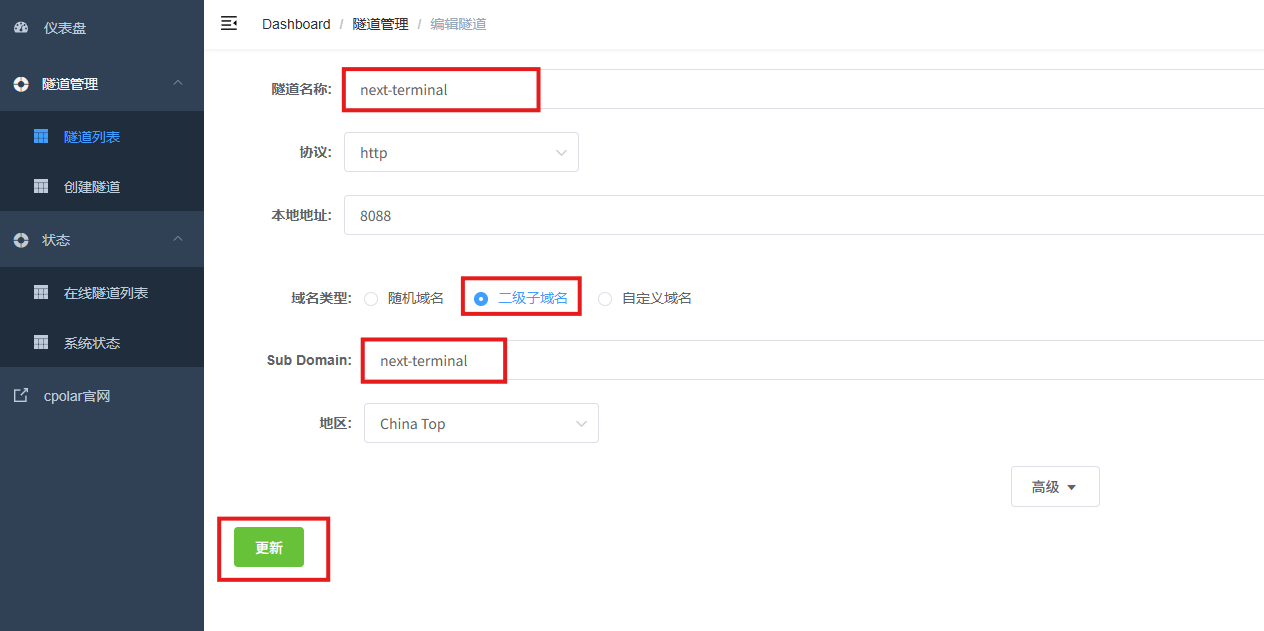
image-20260626173000964
最后,我们使用固定的公网地址在任意设备的浏览器中访问,可以看到成功访问的页面,这样一个永久不会变化的二级子域名公网网址即设置好了。
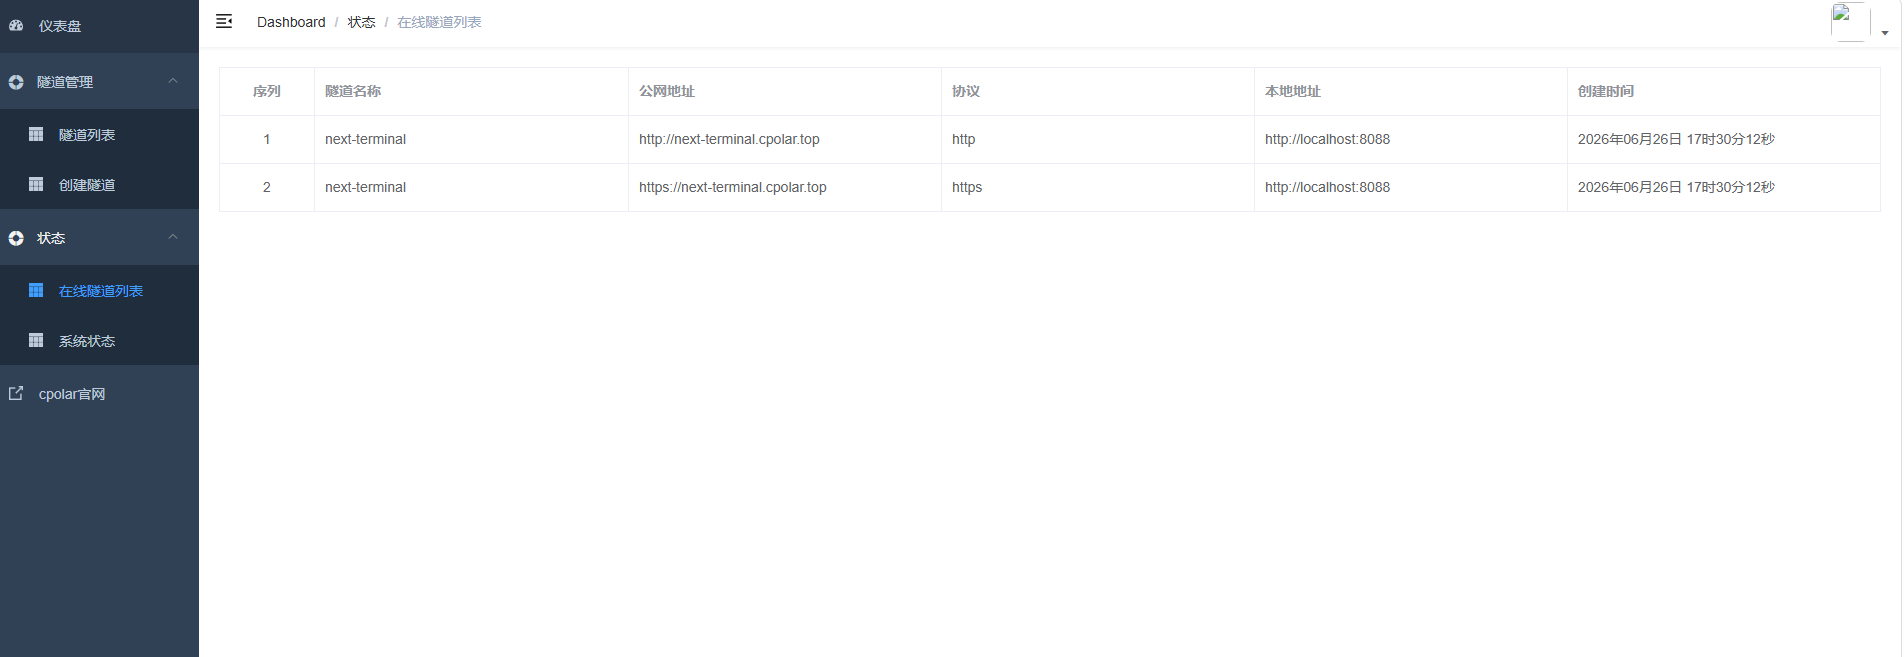
image-20260626173033355
访问成功:
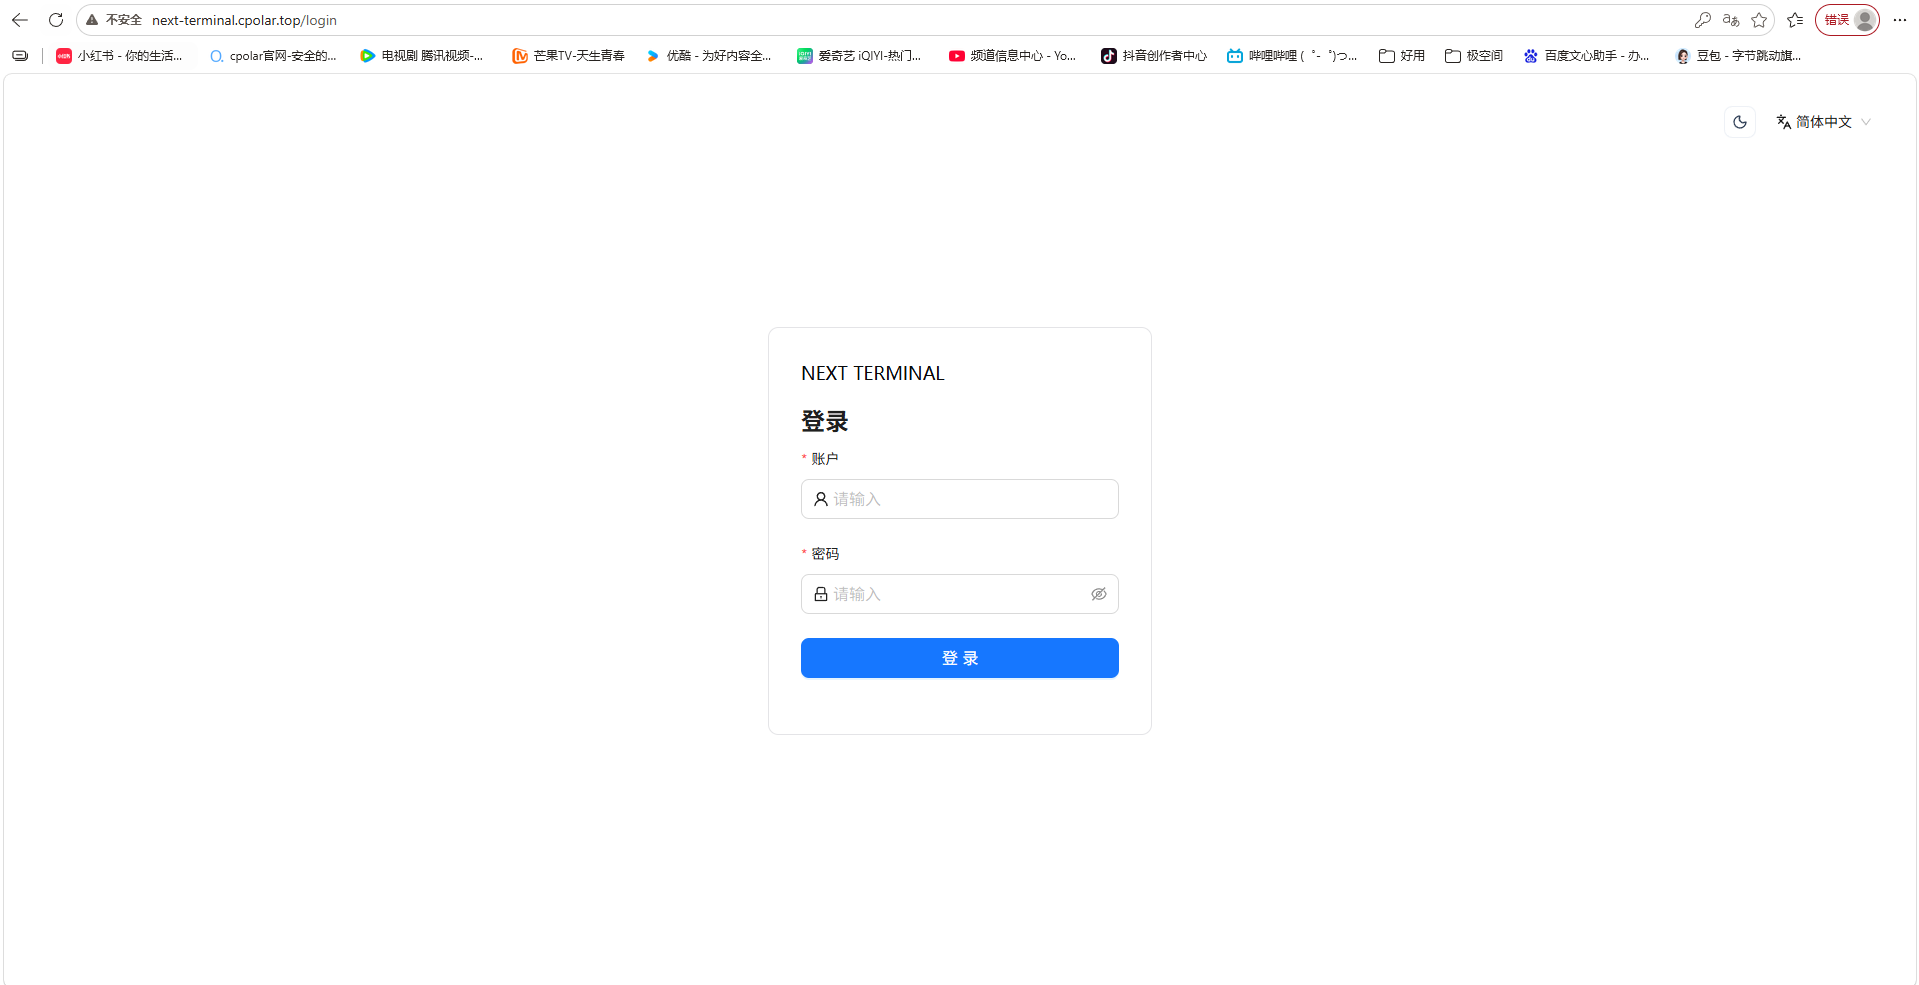
image-20260626173052335
总结
这篇真正完成的是一条Web化远程运维链路:先在极空间上部署Next Terminal,再完成初始化、创建资产,并通过浏览器直接进入远程终端。这样主机地址和连接入口不再散落在多个客户端里,而是集中到同一个页面中管理。
实际使用部分不只验证了“能不能连进去”,还继续走了日志审计、定时任务和Ping测试。对于日常运维来说,这些功能的意义在于连接、操作记录和部分重复任务可以留在同一套系统里,不必每次都从零开始切工具。
后半段加入cpolar以后,改变的是Next Terminal这个Web入口的访问范围。原本只能在局域网内打开的页面,可以继续从手机、电脑或其他网络环境访问;固定二级子域名则更方便长期保存入口地址。
如果平时需要管理多台Linux、Windows或其他远程设备,Next Terminal更适合被理解成一个统一的远程接入门户:资产放在这里,连接从这里发起,操作记录也从这里查看,再根据需要把这个入口扩展到局域网之外。
本文参与 腾讯云自媒体同步曝光计划,分享自作者个人站点/博客。
原始发表:2026-10-22,如有侵权请联系 cloudcommunity@tencent.com 删除
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号