一个U盘,就能把核心数据带出去:聊聊「跨网摆渡审计闸」
原创
一个U盘,就能把核心数据带出去:聊聊「跨网摆渡审计闸」
原创
卓豪终端管理
发布于 2026-10-23 16:57:48
发布于 2026-10-23 16:57:48
导语:网络隔离做得再严密,也挡不住一根U盘。研发网要到办公网拿点资料,生产网要给分析网送份数据,只要网络之间有文件交换的需求,就总有人图省事,直接插U盘拷一份,或者丢到共享目录里——没人审批、没人检查文件里装了什么、更没人记一笔账。真出了泄露事故,连"谁在什么时候传了什么"都查不出来。问题其实不在隔离本身,而在于网络之间的数据交换一直缺一条真正被管住的"正规通道"。要补上这个缺口,得从终端、传输、审计三头一起下手。
一、为什么裸摆渡是高危通道
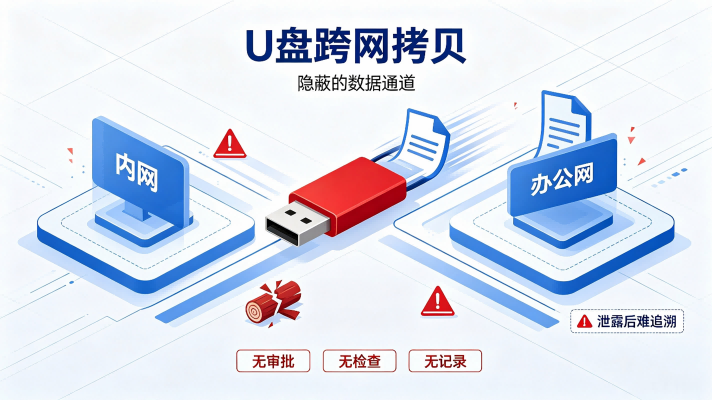
一根U盘在两个网络之间来回插拔,看着是件小事,其实同时踩了四个坑:
无审批——想传就传,数据出网不走任何授权流程;
无检查——文件里是不是敏感数据、能不能外发,全凭操作者自己判断;
无记录——出了问题,谁传的、什么时候传的、传给了谁,一个都查不到;
介质本身有风险——U盘可能在低密网络里中了木马,再插回高密内网时把毒带进去,形成"进出一条龙"的完整攻击链。
这四个坑叠在一起,跨网交换就成了数据泄露的高速公路。更麻烦的是,防火墙和网闸管的是"网络这条线",而U盘走的是"物理这条路",天然绕开了网络层的所有防护——所以终端这一侧,必须单独设防。
二、什么是「终端跨网摆渡审计闸」
所谓跨网摆渡审计闸,说白了就是把"想传就传"改成"过闸才能传",一共四道环节,串成一条流程:
摆渡申请(谁、传什么、给谁)→ 内容审查(先看文件里有没有敏感数据)→ 单向放行(按密级规定只能往哪个方向流)→ 全程留痕(每一步都记日志,改不了)。
走完这条链路,U盘裸拷贝就被替代成一条可审计、可追责的受控通道。设计思路一句话概括:“隔离不隔绝”——既保住物理隔离带来的安全,又不让业务因为完全断流而停摆。
三、四道闸怎么落地
四个环节对应四道闸,各有各的活:
申请闸:分级审批。 普通文件走简化流程,敏感文件强制多级授权。审批策略可以和公司已有的OA系统对接,把"能不能传"变成一条写进系统里的规则,而不是靠口头打个招呼。
审查闸:四类内容检查。 文件过闸前做四件事——关键词匹配、标签识别、文件类型过滤、恶意代码查杀。而且不能只看文件后缀名,要真的拆开文件看内容,防止有人把木马伪装成普通文档混进来。命中敏感规则的文件先进隔离区,由管理员复核后再决定放行还是拦下。
放行闸:方向管死。 方向是整个体系的命门:高密往低密传,要么强制脱敏要么直接禁止;低密往高密传,强制先杀毒。在涉密和关键基础设施场景,还可以上单向光闸这类硬件——数据只能进不能出,从物理上断掉反向传输的可能。
留痕闸:出证据链。 记录文件哈希、审查结果、审批人、操作时间和目标终端,形成改不了的证据链。日志保存时长要满足等保等合规要求,并支持按人、按时间、按文件多维度检索——真要追溯时,每一次跨网交换的全过程都能完整还原出来。
四、终端侧的技术支撑
闸门能不能真正落地,靠的是终端侧的五项基础能力:
外设管控限制USB读写权限,并支持设备白名单——系统会读取U盘的硬件序列号做"身份绑定",没登记过的介质一插就拦下并告警,同一根U盘也不能在跨密级的终端之间混用。
应用管控管住网盘、即时通讯、FTP这些传输工具,堵掉绕过闸门的旁路通道。
配置基线统一终端安全策略,保证管控规则在全网一台不落地下发,而且不被终端用户私自改掉。
审计日志记录外设插拔、文件拷贝、打印刻录等终端行为,和摆渡闸的留痕数据合并归档,形成一个完整的账本。
用户组与权限管理按部门、岗位、密级划分策略域,不同人群套不同规则,违规行为实时告警。
这五项能力是闸门的"地基"——终端侧不执行,审计闸就只是流程图上的一个方框。
结语
数据安全的难点从来不是"禁止流动",而是"让流动看得见、管得住、查得到"。跨网摆渡审计闸的价值不在于堵死业务,而在于给每一次数据交换装上一道有记录、可追责的闸门——把安全要求写进流程里,把合规证据留在链路上,隔离与流通才能真正并存。
常见问题(FAQs)
1.什么是「跨网摆渡审计闸」?它解决什么问题?
它是把网络之间的文件交换从“想传就传”改成“过闸才能传”的一套受控流程:先申请、再查内容、按方向放行、全程记账。解决的是U盘裸拷贝带来的四大隐患——没人审批、没人检查、没留记录、介质带毒。
2.直接全面禁用U盘不行吗?为什么还要建“闸门”?
一刀切禁用最容易把业务逼回老路——员工总会找到共享目录、私人邮箱这些更难管住的旁路。闸门的思路是“堵不如疏”:给正规数据交换留一条能审批、能检查、能留痕的通道,旁路才真正失去了存在的理由。
3.设备白名单是怎么识别U盘的?会不会被冒充?
系统读取的是U盘出厂自带的硬件序列号,相当于每根盘的“身份证”,不是靠盘符或名字判断。没登记过的盘一插就拦,同一根盘也不能在跨密级终端之间混用——想靠改名字绕过去,是行不通的。
4.上了审计闸,员工的日常传文件会不会变麻烦?
普通文件走简化流程,基本无感;只有敏感文件才触发多级审批。相比出一次泄露事故后全公司排查、写报告的成本,过闸多点的这几步操作,账其实很好算。
5.审计闸留下的日志,能扛住等保这类合规检查吗?
可以。日志记录了谁传的、传了什么、什么时候传、传给谁这四个关键信息,带时间戳且不可篡改,保存时长满足等保要求,审计来了直接检索导出,不用再现场翻截图拼材料。
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号