源代码加密:从真实纠纷复盘看研发资产防护的认知盲区
原创
源代码加密:从真实纠纷复盘看研发资产防护的认知盲区
原创
企业安全-域智盾
发布于 2026-09-22 10:10:39
发布于 2026-09-22 10:10:39
一份败诉判决书折射出的普遍防护漏洞
不少软件科技企业在遭遇源代码泄露纠纷走向司法程序之后才意识到一个现实:即便内部有仓库权限、签过保密协议,依旧会面临举证不能的局面。
查阅多份商业秘密民事判决书可以发现一类高频情形:企业可以证明员工拥有代码访问权限,却拿不出员工在本地终端拷贝、打包、外传源码的客观记录。版本控制系统只能记录服务端拉取行为,终端发生的全部操作处于黑盒状态,这也是源代码加密所要解决的现实业务矛盾。
本文不从产品功能角度展开,而是从纠纷举证、场景矛盾、方案取舍、落地踩坑、合规边界五个维度,拆解研发企业该如何看待源代码本地防护这件事。
一、纠纷复盘:看不见的终端操作,成为维权最大障碍
案件背景(行业公开事件整理) 一家从事工业控制软件开发的企业,投入大量人力完成一套专属控制软件的源码开发,代码仓库设置角色权限,研发人员按岗位分配拉取权限,全员签署保密协议。
离职研发人员在职期间,正常从版本库把全套代码克隆至个人工作电脑。在未触发仓库任何异常告警的前提下,在本地完成多项目源码打包压缩,通过离线存储设备完成导出。后续竞品利用该源码快速迭代同类产品。
企业维权过程遇到三重现实阻碍:
- 版本库日志仅记录 “拉取代码”,无法证实后续本地打包、拷贝、导出行为;
- 本地终端源码全部明文保存,没有任何技术防护痕迹,法庭会质疑企业是否尽到商业秘密保护义务;
- 缺少终端侧行为审计,没有时间、操作对象、操作路径等证据链,难以认定侵权事实。
最终案件因证据链条残缺,维权成本高企,实际损失难以挽回。
透过这个案例可以提炼一个核心认知:代码仓库管控的是 “下载入口”,而泄露风险大量发生在下载完成之后的本地环境。
二、研发业务场景矛盾:防护不能以破坏开发流程为代价
研发场景和普通办公场景有着本质区别,这也是源代码防护工作最难的地方。办公文档加密,只要能打开保存即可;但源代码要经历编辑、编译、调试、单元测试、版本提交、第三方插件调用、跨项目引用等一连串复杂动作。
很多防护方案失败,根源就在于忽略研发场景的特殊性,简单套用普通文档防护逻辑,带来一系列业务冲突:
- IDE 编译过程产生大量临时文件、缓存文件,防护策略处理不当会直接构建失败;
- 各类第三方插件、静态检查工具、对比工具,会频繁读写源码文件,容易触发拦截、报错;
- 多项目并行开发,不同项目代码目录需要差异化权限,一刀切配置会干扰正常协作;
- 研发人员会大量复制、剪切源码文件用于调试,过度严苛的管控会严重降低开发效率。
源代码加密的核心目标,不是禁止研发人员正常使用源码,而是做到授信环境内自由开发,脱离授信环境则限制原始源码外流,在安全与研发效率之间寻找平衡点。
三、现有各类防护手段的取舍分析
市面上可用于源码保护的措施各有适用边界,没有单一手段可以覆盖全部风险,下表从适用场景、防护边界、短板做客观梳理:
防护手段 | 适合场景 | 防护边界 | 客观短板 |
|---|---|---|---|
代码混淆 | 对外发布程序包 | 保护对外交付产物 | 无法保护内网原始源代码文件,不能阻止内部拷贝外传 |
Git/SVN 仓库权限 | 代码入库、拉取管控 | 管控服务端访问入口 | 代码克隆本地之后完全失效,管控不到终端本地操作 |
网络出口 DLP 检测 | 网络传输行为审计 | 识别网络向外发送代码包 | U 盘拷贝等离线泄密路径完全无效,研发环境误报率高 |
操作系统目录权限 | 基础访问隔离 | 限制账号读取目录 | 账号拥有读取权限即可完整复制文件,重装系统权限失效 |
以上手段都属于安全体系的组成部分,但任何一项都不能独立承担源代码资产保护。源代码加密,定位是补充终端本地这一块缺失的防护环节。
完整的终端防护能力,由几个模块共同构成:定向目录的适配保护、多外传通道约束、源码操作行为审计、业务外发受控审批、屏幕溯源水印。域智盾系统各个模块分别解决不同风险点,互相配合形成防御。
同时必须客观看待技术的局限性:软件防护可以阻挡文件层面的外泄,但无法阻止人员凭借记忆复刻算法逻辑,这部分风险,需要依靠制度、竞业管理、知识产权管理来补充。
四、落地实施中四类典型错误决策
结合大量企业实施经验,梳理四类高频错误,很多安全项目阻力都来源于前期决策失误。
错误 1:防护范围盲目扩大,全盘开启防护
为简化配置直接对开发电脑全盘磁盘执行防护,系统目录、编译缓存、插件目录全部纳入。 带来后果:编译失败、IDE 异常卡顿、插件报错,研发团队强烈抵触,安全项目难以推进。 合理做法:精准划定业务源码目录,系统路径、缓存路径、工具目录全部排除在外。
错误 2:跳过场景验证,全部门一次性上线
不同项目组开发工具链差异巨大,IDE、编译器、插件版本各不相同。没有小范围试点验证完整开发流程,直接全量推送策略,极易打断整体研发进度。 合理做法:选取代表性项目组,完整跑通编写‑调试‑编译‑提交版本全流程,确认兼容性之后分批推广。
错误 3:只做外泄拦截,放弃审计溯源配置
把全部关注点放在 “不让源码传出去”,关闭操作日志、不开启溯源水印。一旦发生泄露事件,就算文件被拦截,也没有线索定位事件过程,无法用于复盘与法务取证。 合理做法:阻断和溯源能力同步部署,二者缺一不可。
错误 4:外协外包场景管控缺位
内网终端管控严格,但对接外包、外协开发合作时直接发送明文源码。源码流转外部设备之后完全失控,形成高泄露风险点。 合理做法:对外交付源码需要经过受控流程,对交付文件设置约束条件。
五、合规边界:做防护的同时守住法律红线
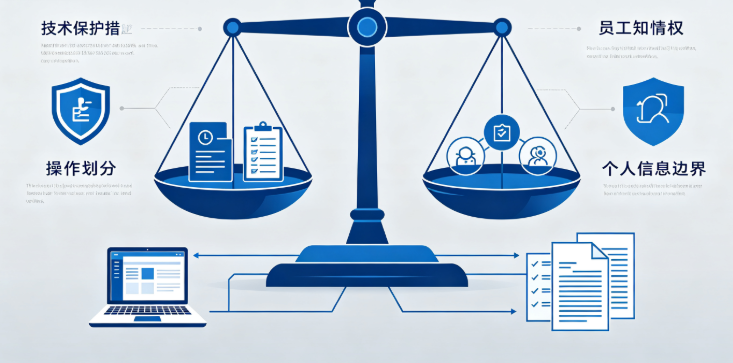
源代码作为技术类商业秘密,法律层面对企业有双向要求,既要做好技术保护,也不能越界侵犯员工合法权益。
想要商业秘密被司法认可,企业需要落实三点:
- 采取合理技术保护手段,包含权限划分、加密防护、操作行为留痕;
- 通过内部制度明确源代码属于涉密资产,制度完成公示,告知全体研发人员保密义务;
- 完整留存访问操作日志,侵权发生时能够输出客观记录作为证据。
同时必须恪守最小必要原则:
- 防护对象仅限于企业业务源码资产,不触碰员工个人文件;
- 安全制度必须对内公示,保障员工知情权;
- 审计日志仅用于安全事件排查,禁止将终端审计数据直接用于员工绩效考核。
结尾
源代码加密不是一个 “装上就万事大吉” 的解决方案,它填补的是版本仓库覆盖不到的本地终端防护缺口。
研发资产安全,是版本仓库管理、终端防护、外协交付管控、审计溯源、内部保密制度共同搭建出来的防护体系,单一工具无法解决全部风险。
责编:璇玑
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号