企业文件如何自动加密?从故障复盘到策略分层落地,轻松构建数据防泄露体系
原创
企业文件如何自动加密?从故障复盘到策略分层落地,轻松构建数据防泄露体系
原创
企业安全-域智盾
修改于 2026-09-21 09:19:00
修改于 2026-09-21 09:19:00
一、为什么手动加密模式大多在企业内部失效?
很多企业都遇到过一类现实困境:制度层面明确要求重要文档必须加密,但实际落地之后,大部分员工不会主动执行加密操作。手动设置密码、压缩包加密、第三方工具加密,都需要人为介入操作,一旦员工嫌流程繁琐,敏感文件就直接以明文形式保存在磁盘、共享文件夹当中。
不少管理者会把希望寄托在网络权限、文件夹访问权限上,认为做好内网隔离就可以保护文件。但权限只能够管控内网内部访问,文件一旦被另存、拷贝、外发,脱离企业内网环境,权限约束就会完全失效,这也是很多知识产权泄露事件发生的核心诱因。
企业文件如何自动加密,本质不是寻找一款工具一键完成全部防护,而是建立一套 “文件生成即保护” 的技术规则,同时兼顾业务兼容性、密钥管理、操作审计等多维度现实问题。
二、一次项目故障复盘:全量自动加密带来的业务事故
某装备制造企业为保护研发图纸与技术文档,上线文档自动加密能力,上线初期直接对全部终端开启全局自动加密策略,没有做部门划分、文件类型过滤、目录豁免配置。
上线半天就爆雷,大量业务异常:外部合作方发来的参考图纸、第三方软件导出的报表、系统缓存文件全部被自动加密。设计人员打开外来文件之后无法正常保存,业务系统导出的报告变成密文,非授权终端无法读取,跨部门协同直接停滞。运维人员紧急回滚策略,同时还要处理大量已经被误加密的外来文件,整个项目被迫推迟两周。
事后复盘得出三个关键结论:
- 自动加密不等于全部文件都加密,无差别全局加密极易破坏正常业务流转;
- 自动加密需要区分文件来源,内部产出的涉密文档和外部接收文件,应当执行两套不同规则;
- 策略需要分层下发,优先覆盖核心岗位,而不是一次性全企业铺开。
这次故障也反映行业普遍误区:很多人理解的自动加密,就是所有文件保存就加密,忽略企业大量外来附件、导出文件、缓存文件的业务场景。
三、自动加密的三类技术路径,各自适配什么场景
企业实现文件自动加密,主流分为三种技术路线,不同路线的触发逻辑、约束边界存在明显差异,企业需要结合自身业务场景做取舍。
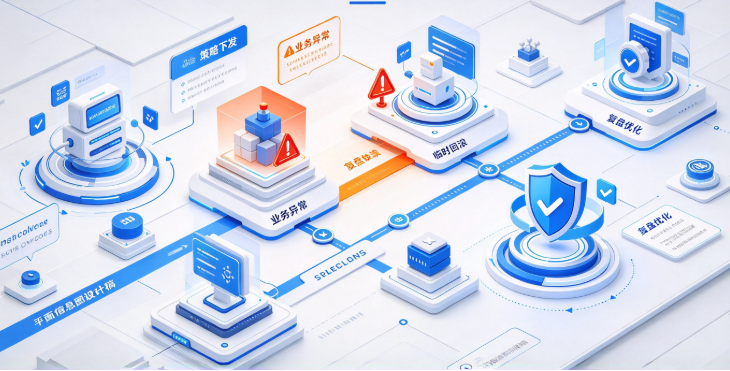
1、应用进程驱动自动加密
核心逻辑:绑定办公、设计、开发类软件进程,当指定程序执行保存、另存操作时,后台自动完成加密处理。仅针对对应进程产出的文件生效,其他软件生成文件不受影响。
适配场景:研发、设计、财务岗位,日常使用固定软件产出核心资料。 优势:精准锁定涉密文件,外来文件、其他程序产出文件不会被误加密。
2、保密沙箱驱动自动加密
核心逻辑:选定本地磁盘、共享盘、NAS 存储内的指定文件夹,只要文件写入该目录,就自动加密。
适配场景:项目专属共享目录,所有存入该文件夹的资料都需要保护。 优势:配置简单,不需要维护软件进程列表。
3、文件后缀类型驱动自动加密
核心逻辑:按照文件后缀名执行规则,只要保存为 docx、dwg、pdf、源代码等后缀,系统自动加密。
适配场景:企业敏感文件类型高度固定的环境。 优势:规则简单易懂,运维人员上手门槛低。
一套成熟的防护能力,会支持三种路径混合配置,管理员可以组合进程、目录、后缀条件,实现精细化自动加密规则。
同时配套全盘文档水印、剪贴板管控、打印审计等附属能力,在文件自动加密基础之上,补充衍生操作的风险管控,完整记录文件新建、修改、解密、拷贝的全链路操作日志,方便事后溯源。
四、落地自动加密体系,不可跳过的五大配置控制点
很多自动加密项目出现故障,问题不在于技术本身,而在于前期配置环节缺少约束,下面是实践中总结出来必须落实的配置控制点。
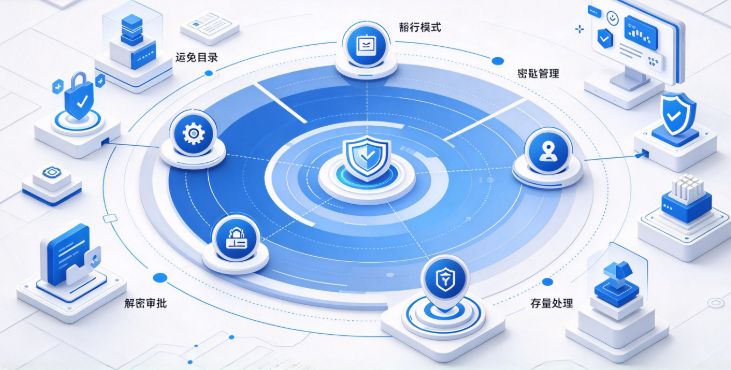
控制点一:设置策略白名单与豁免目录
软件缓存目录、临时导出文件夹、系统日志路径、工具类软件工作目录,必须加入豁免列表。如果不做豁免,程序运行产生的临时文件被加密,会出现软件报错、保存失败、文件损坏等各类兼容性故障。
控制点二:区分多套加密运行模式
不能只依靠单一自动加密模式,企业内部不同岗位业务场景完全不同。
- 自动加密模式:内部软件保存文件自动加密,适合持续产出涉密资料岗位;
- 智能模式:仅保护存量加密文件,外来明文文件不会触发加密,适合经常接收外部资料岗位;
- 仅解密模式:可以读取加密文档,修改保存输出明文,多用于管理层审阅资料场景。
依据部门岗位职责,下发差异化策略,避免一套策略给到所有终端。
控制点三:密钥全生命周期管理
自动加密的安全底线在于密钥。密钥不能全部存放在终端本地,要支持密钥分级、备份、轮换、销毁,不同项目、不同部门可以使用独立密钥。一旦密钥丢失,批量文件将无法打开,企业会面临数据永久性丢失风险,密钥备份流程必须写进运维制度当中。
控制点四:外发解密审批链路
文件自动加密之后,对内网授权终端可以正常打开;当需要对外发送文件,必须配套解密审批流程。员工提交解密申请,管理员审核之后,文件才可以生成明文对外流转,杜绝私自解密外传的行为。
控制点五:存量文档批量处理
系统上线之前,磁盘中已经存在大量历史敏感文件,不能只保护新生成的文件。需要支持空闲时段后台批量加密存量文档,避开业务高峰,降低对终端性能的影响,实现新旧文件统一防护。
五、合规视角:自动加密如何匹配法规要求
依据《数据安全法》《网络数据安全管理条例》,企业处理重要数据,有义务采取加密等技术防护手段,同时留存操作审计日志,做到行为可追溯。
文件自动加密,是落实数据分类分级保护的技术手段之一,但加密不等于完成全部合规义务。
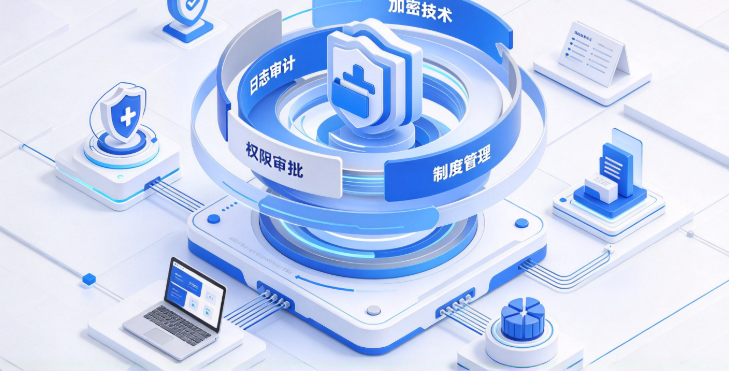
- 加密属于技术措施,企业还需要配套数据安全管理制度,明确什么类型文件需要加密、解密审批流程、人员权限管理;
- 完整留存文件操作、解密审批、密钥调用审计日志,日志保存周期需要匹配等保相关要求;
- 针对外包、外协合作的对外文件输出,建立解密、外发全流程管控,不能只依靠终端加密。
需要客观看待,自动加密无法防范拍照、手抄、人工转录这类泄露方式,它保护的是文件本体,需要和人员管理、制度建设相互配合,构建完整防护体系。
六、企业推进文件自动加密的实操步骤
- 梳理企业敏感资产,划分哪些部门、哪些文件类型需要自动加密,不盲目追求全量加密;
- 确定触发规则,选择进程、目录、后缀的组合策略,提前规划豁免目录;
- 选取核心部门试点运行,持续观测软件兼容性、业务协同是否出现异常,优化策略;
- 完善密钥备份、解密审批、日志审计整套配套流程;
- 试点稳定后,再分批次向更多部门推广,同步完善内部管理制度。
自动加密的核心价值,是让文件从被创建那一刻起就进入保护状态,消除依赖员工手动加密带来的人为疏漏风险。但它不是万能方案,策略配置、密钥运维、管理制度,每一环出现短板,都会削弱整体防护效果。
责编:璇玑
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号