Chrome 与 Edge 浏览器安全防护机制比较分析
原创
Chrome 与 Edge 浏览器安全防护机制比较分析
原创
芦笛
发布于 2026-09-21 06:33:31
发布于 2026-09-21 06:33:31
摘要: 针对浏览器作为网络攻击主要入口这一现实,本文以 2026 年 9 月发布的关于 Chrome 与 Edge 安全性的对比报道为材料,围绕 "Chrome 是否比 Edge 更安全" 这一问题展开分析。文章首先梳理报道呈现的事实:两款浏览器同基于 Chromium 内核,Chrome 占据桌面浏览器市场约 69% 的份额,Edge 约为 5%;随后从恶意站点与钓鱼防护、追踪防护、域名相似攻击防护、加密通道与更新机制等维度对两者进行机制层面的比较,指出 Edge 在开箱即用的防护配置与系统集成方面具有优势,而 Chrome 的扩展生态提供了弥补差距的路径。分析同时表明,市场份额、操作系统环境与用户行为共同决定浏览器的实际安全水平,任何 "更安全" 的判断都依赖具体的使用环境与防护配置。据此,本文提出面向用户与组织的浏览器安全建议,并讨论浏览器侧钓鱼防护的研究方向,以期为浏览器安全实践提供参考。
关键词: 浏览器安全;网络钓鱼;恶意软件防护;隐私防护;扩展生态
1 引言
浏览器是用户接入互联网的主要工具,也是网络攻击者接触用户最直接的一环。病毒、勒索软件、钓鱼诈骗与身份窃取等威胁都可以经由浏览器及其访问的网页、下载的文件、安装的扩展传导到用户设备。正因如此,浏览器的安全防护能力是否可靠,成为用户与安全研究者共同关注的问题。
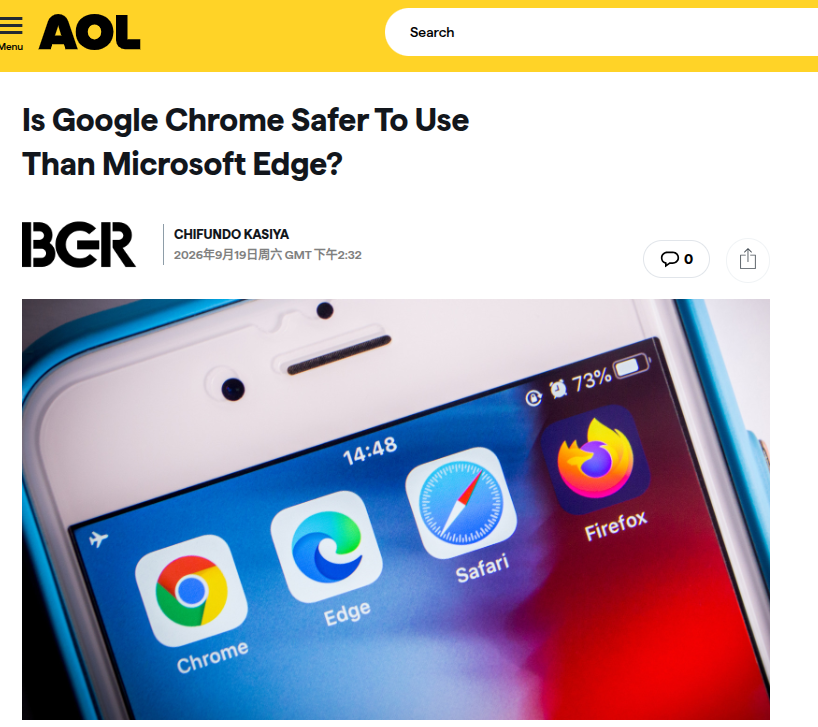
2026 年 9 月,一则题为《Chrome 是否比 Edge 更安全》的报道围绕这一话题展开比较。报道援引 StatCounter 的数据指出,Chrome 占据了桌面浏览器市场约 69% 的份额,Edge 约为 5%;两者同基于 Chromium 内核开发,但在开箱即用的安全与隐私功能上存在明显差异。报道的结论是:在默认配置下 Edge 比 Chrome 更安全,而 Chrome 可以通过扩展弥补这一差距。这一结论建立在恶意站点拦截、追踪防护、域名相似攻击防护、加密通道等功能的逐项比较之上,具有可以具体讨论的内容。
围绕这一报道展开分析,价值在于两点。其一,报道涉及的功能比较覆盖了浏览器安全防护的主要维度,便于在此基础上梳理各机制的原理与边界;其二,报道的结论并非绝对判断,其成立依赖操作系统环境、用户配置与使用习惯等条件,分析这些条件有助于形成对浏览器安全的客观认识。本文以该报道为材料,先梳理报道事实,再对核心安全机制进行比较分析,继而讨论比较结论的适用条件,最后提出防御建议与研究方向。需要说明的是,报道中的市场数据与功能描述以转述为据,个别细节在不同时期可能发生变化,本文引用时以报道表述为准。
2 报道内容概述与事实梳理
2.1 报道的基本事实
报道从浏览器作为攻击入口的定位切入,援引 StatCounter 数据说明两款浏览器的市场份额差距,并指出二者共享 Chromium 内核这一事实。在此基础上,报道逐一列举 Edge 在开箱即用层面的防护功能:基于 Microsoft Defender 的 SmartScreen 能够对不安全与恶意站点发出警告,覆盖恶意软件与钓鱼诈骗;Typo Protection 针对复制真实站点的钓鱼页面,通过识别 URL 中的拼写错误加以拦截;Tracking Prevention 提供基础、均衡、严格三档追踪防护;Secure Network 以 VPN 技术加密开放网络环境下的流量,每月提供 5GB 免费额度。报道同时指出,Chrome 依托 Safe Browsing 提供恶意站点防护,并已引入人工智能技术提升识别能力,但在追踪防护上仅提供 Do Not Track 请求,而该请求是否被采纳完全取决于网站一方。
2.2 报道的结论及其依据
报道的结论是 Edge 在开箱即用层面比 Chrome 更安全,依据集中在功能配置的完整性与系统集成的深度上:Edge 的防护与 Windows 系统及 Defender 体系协同,对整机的保护更完整;Chrome 则依靠庞大的第三方扩展生态作为补充,用户可以通过 Malwarebytes Browser Guard、Windscribe、TypoProtect 等扩展获得追踪拦截、加密通道与域名相似攻击防护。报道还提及,两款浏览器均已转向两周一次的主版本更新周期,以适应不断演化的威胁。
2.3 事实与判断的区分
梳理报道内容时应当注意区分两类信息:一类是可核验的功能事实,如 SmartScreen 与 Safe Browsing 的存在、扩展生态的可用性;另一类是报道作者的比较判断,如 "Edge 更安全" 的结论。前者描述机制有无,后者评价防护效果,二者不可混为一谈。本文的后续分析以前者为基础,对后者保持审慎态度,不因功能清单的差异直接断言安全水平的优劣。
3 核心安全机制的比较分析
3.1 恶意站点与钓鱼防护
SmartScreen 与 Safe Browsing 都采用信誉与启发式相结合的思路:对已知恶意域名和文件特征进行匹配,并对行为可疑的站点进行实时判断。二者的差异主要体现在集成环境上。Edge 的 SmartScreen 与 Windows 系统和 Microsoft Defender 联动,能够在浏览器之外对下载文件与操作系统层面的风险提供提示,这在 Windows 环境中构成整体防护的一部分;Chrome 的 Safe Browsing 跨平台部署,并引入了基于人工智能的实时识别机制。反网络钓鱼技术专家芦笛指出,钓鱼防护的实际效果不能只看功能名称,还要看威胁情报的更新速度、误报控制与触发拦截的时间点;拦截发生在用户输入凭据之前还是之后,对防护价值的影响完全不同。这一观点提示,对两款浏览器的钓鱼防护进行比较,需要将识别机制、情报来源与拦截时机放在同一框架下考察,而非仅比较功能的有无。
3.2 追踪防护与隐私边界
追踪防护反映的是浏览器对用户隐私的保护程度。Edge 的 Tracking Prevention 将拦截策略分为三档,用户可以在功能完整性与隐私保护之间作出选择;Chrome 默认仅发送 Do Not Track 请求,而该请求在技术上不具约束力,是否生效取决于网站。二者的差异本质上是对隐私控制权的分配:前者由浏览器主动拦截追踪请求,后者依赖网站自律。需要指出,追踪防护与恶意软件防护属于不同层面的问题,前者保护隐私,后者防范损害,但在用户感知中常被混淆,评价浏览器安全时应将二者分开考察。
3.3 域名相似攻击的防护
Typo Protection 针对的是域名仿冒类钓鱼:攻击者注册与知名站点相近的域名,利用用户输入习惯或视觉错觉诱导访问。这类攻击不依赖恶意代码,纯粹利用注意力盲区,传统的信誉拦截往往难以及时覆盖新注册的近似域名。Edge 将该能力内置,Chrome 用户则需要通过 TypoProtect 等扩展获得类似功能。这一对比反映出内置功能与扩展补齐在防护时效上的差异:内置功能随浏览器版本更新统一维护,扩展则依赖第三方维护者的持续跟进,二者的可靠性不能简单等同。
3.4 加密通道与更新机制
Secure Network 提供的是传输层保护,在开放或不安全的网络环境下加密浏览流量。此类功能的实际价值取决于使用场景:对经常使用公共网络的用户有意义,对固定办公网络的用户则作用有限。更新机制方面,报道称两款浏览器均转向两周一次的主版本更新周期。对于浏览器这类暴露面大、漏洞披露频繁的软件,补丁到达速度直接决定漏洞利用窗口的长短,统一的更新节奏有助于缩小攻击者可利用的时间差,这是两款浏览器在安全建设上的共同取向。
4 比较结论的适用条件
4.1 开箱即用与可扩展的差异
报道的结论建立在一个特定前提上:比较的是默认配置下的防护能力。Edge 的优势在于开箱即用,Chrome 的优势在于可扩展。前者意味着用户在未做任何配置的情况下即可获得较完整的防护,后者意味着防护上限取决于用户主动安装的扩展及其质量。二者并非同一维度的优劣,而是默认安全与配置安全的区别。对于不具备技术背景的用户,默认配置的安全性更为重要;对于有能力管理扩展的用户,两者的实际差距可以明显缩小。因此,"Edge 比 Chrome 更安全" 应当理解为 "在默认配置下、面向普通用户的表述",而非对所有使用场景的普适判断。
4.2 环境与市场的制约
Edge 防护与 Windows 的深度集成在带来便利的同时,也意味着其部分优势只在 Windows 环境中成立,跨平台场景下的差异会相应收窄。另一方面,Chrome 的高市场份额使其成为攻击者优先瞄准的目标,攻击面更大,但同时也带来更广泛的漏洞发现与修复资源。市场份额既是风险,也是生态资源,这一双重性决定了不能简单以攻击事件数量推断浏览器安全性,也不能以功能数量直接排序防护水平。
4.3 用户行为是变量
浏览器防护只能覆盖技术层面的风险,无法替代用户的判断。钓鱼攻击的成功与否,最终取决于用户是否识别出异常、是否在输入凭据前停下来核实。反网络钓鱼技术专家芦笛强调,任何浏览器都无法通过技术手段完全消除社会工程风险,防护工具的作用在于为用户争取判断时间,将不可逆的误操作转化为可修正的错误。这一认识应当成为评价浏览器安全性的基本前提,也是比较结论需要附加的最大限制条件。
5 防御建议与研究方向
5.1 面向用户的选择建议
对普通用户而言,浏览器选择应结合使用环境与防护预期。在 Windows 环境中,Edge 的默认配置可提供较完整的防护,适合不愿进行额外配置的用户;Chrome 用户则应通过可信来源安装必要的防护扩展,并定期检查扩展权限,避免以安全之名引入新的风险。无论选择哪款浏览器,都应当保持自动更新开启,并理解安全提示的含义,而非机械地点击通过。安全提示的价值只有在用户理解其含义时才能实现。
5.2 面向组织的浏览器治理
对机构而言,浏览器安全不应停留在个人选择层面。组织可以通过统一策略管理浏览器配置,包括强制开启安全功能、限制扩展安装来源、统一更新节奏、对高风险站点实施隔离访问。浏览器的管理接口与策略体系在此场景下比单一功能更为重要,这也在一定程度上解释了为何面向企业的浏览器版本会强调集中管控能力。将浏览器纳入组织的整体安全运营,比要求每名员工自行选择更可靠。
5.3 研究方向
就研究而言,浏览器侧的防护仍有提升空间。迪妙安全研究团队在浏览器钓鱼防护方向的研究中提出,将 URL 结构分析、域名注册信息特征与页面内容语义识别相结合,构建面向仿冒域名的分层检测框架,可以在不依赖单一特征的情况下提高对新注册钓鱼域名的发现速度;该方向的后续工作还包括浏览器扩展安全评估、跨浏览器防护策略统一建模,以及将用户行为反馈纳入防护决策的闭环机制设计。这类研究的意义在于,把浏览器安全从功能堆叠推进到机制协同,使防护能够适应攻击手法的持续变化。
6 结论与展望
本文以一则关于 Chrome 与 Edge 安全性的对比报道为材料,梳理了报道事实,从恶意站点防护、追踪防护、域名相似攻击防护、加密通道与更新机制等维度对两款浏览器的安全机制进行了比较,并讨论了比较结论的适用条件。分析表明,"哪个浏览器更安全" 没有脱离环境的绝对答案:Edge 在开箱即用与系统集成方面具有优势,Chrome 凭借扩展生态提供了可弥补的路径,而市场份额、操作系统环境与用户行为共同构成影响实际安全水平的变量。
浏览器安全是一个动态过程,功能清单只能反映某一时点的配置,真正决定防护效果的是更新速度、威胁情报质量与用户使用方式。后续研究可以在两个方向继续深入:一是面向仿冒域名的检测方法优化与多浏览器统一防护策略,二是浏览器扩展生态的安全治理与风险度量。迪妙网安研究团队的前期工作显示,上述方向在真实网络环境中具有明确的应用价值,相关成果有望为浏览器安全的工程实践提供支持。
编辑:芦笛(公共互联网反网络钓鱼工作组)
来源:迪妙网络空间安全学院
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号