VLAN 隔离与广播域控制:大规模机房以太网温湿度监控网络的规划笔记
原创
VLAN 隔离与广播域控制:大规模机房以太网温湿度监控网络的规划笔记
原创
盛世宏博科技
发布于 2026-09-16 16:08:48
发布于 2026-09-16 16:08:48
VLAN 隔离与广播域控制:大规模机房以太网温湿度监控网络的规划笔记
一、规模化后的“广播风暴”隐忧
在小型机房(<50 个监测点)中,温湿度传感器直接接入业务接入交换机,甚至混用办公网 VLAN,往往“能通就行”。但当规模扩大到数百个监测点、跨楼层、多机房时,问题会集中爆发:
- 广播泛洪:ARP、DHCP、LLDP、NetBIOS 等广播包在扁平网络中被复制到每一个传感器端口,占用带宽、抬升交换机 CPU
- 扫描与攻击面:业务网主机可随意扫描 502(Modbus TCP)、161(SNMP)端口,传感器弱口令、未授权访问风险暴露
- 故障扩散:某个传感器异常发包(广播风暴、ARP 泛洪),拖垮整网,业务网连带抖动
- 运维混乱:IP 地址冲突、DHCP 误分配、定位故障需跨业务网排查,效率极低
结论:大规模机房中,温湿度监控网络必须独立成网、逻辑隔离、精细控制广播域,VLAN 是最成熟、成本最低的方案。
二、规划原则:从“一张大网”到“多 VLAN 分区”
1. 核心原则
原则 | 说明 |
|---|---|
物理复用,逻辑隔离 | 温湿度传感器复用业务交换机端口,但通过 VLAN 隔离 |
单功能单 VLAN | 温湿度监控独立 VLAN,不与门禁、视频、BA 系统混用 |
广播域最小化 | 一个 VLAN 内节点数控制在合理范围,避免广播泛洪 |
三层终结,受控互访 | VLAN 间路由在核心交换机/防火墙终结,仅开放必要端口 |
可扩展性强 | VLAN 规划预留足够 ID 空间,支持未来扩容 |
2. VLAN 划分方案(推荐)
VLAN ID | 名称 | 用途 | 网关位置 | 备注 |
|---|---|---|---|---|
VLAN 10 | MGMT | 设备管理(交换机、网关) | 核心交换机 | 带外管理 |
VLAN 100 | ENV-MON | 温湿度传感器 | 核心交换机 | 主监控 VLAN |
VLAN 101 | ENV-BACKUP | 备用/双供电传感器 | 核心交换机 | 可选,用于核心区 |
VLAN 200 | DCIM-SERVER | 动环平台服务器 | 防火墙 | 与 ENV-MON 三层互通 |
VLAN 300 | EDGE-GW | 边缘网关 | 防火墙 | 边缘节点汇聚 |
说明:
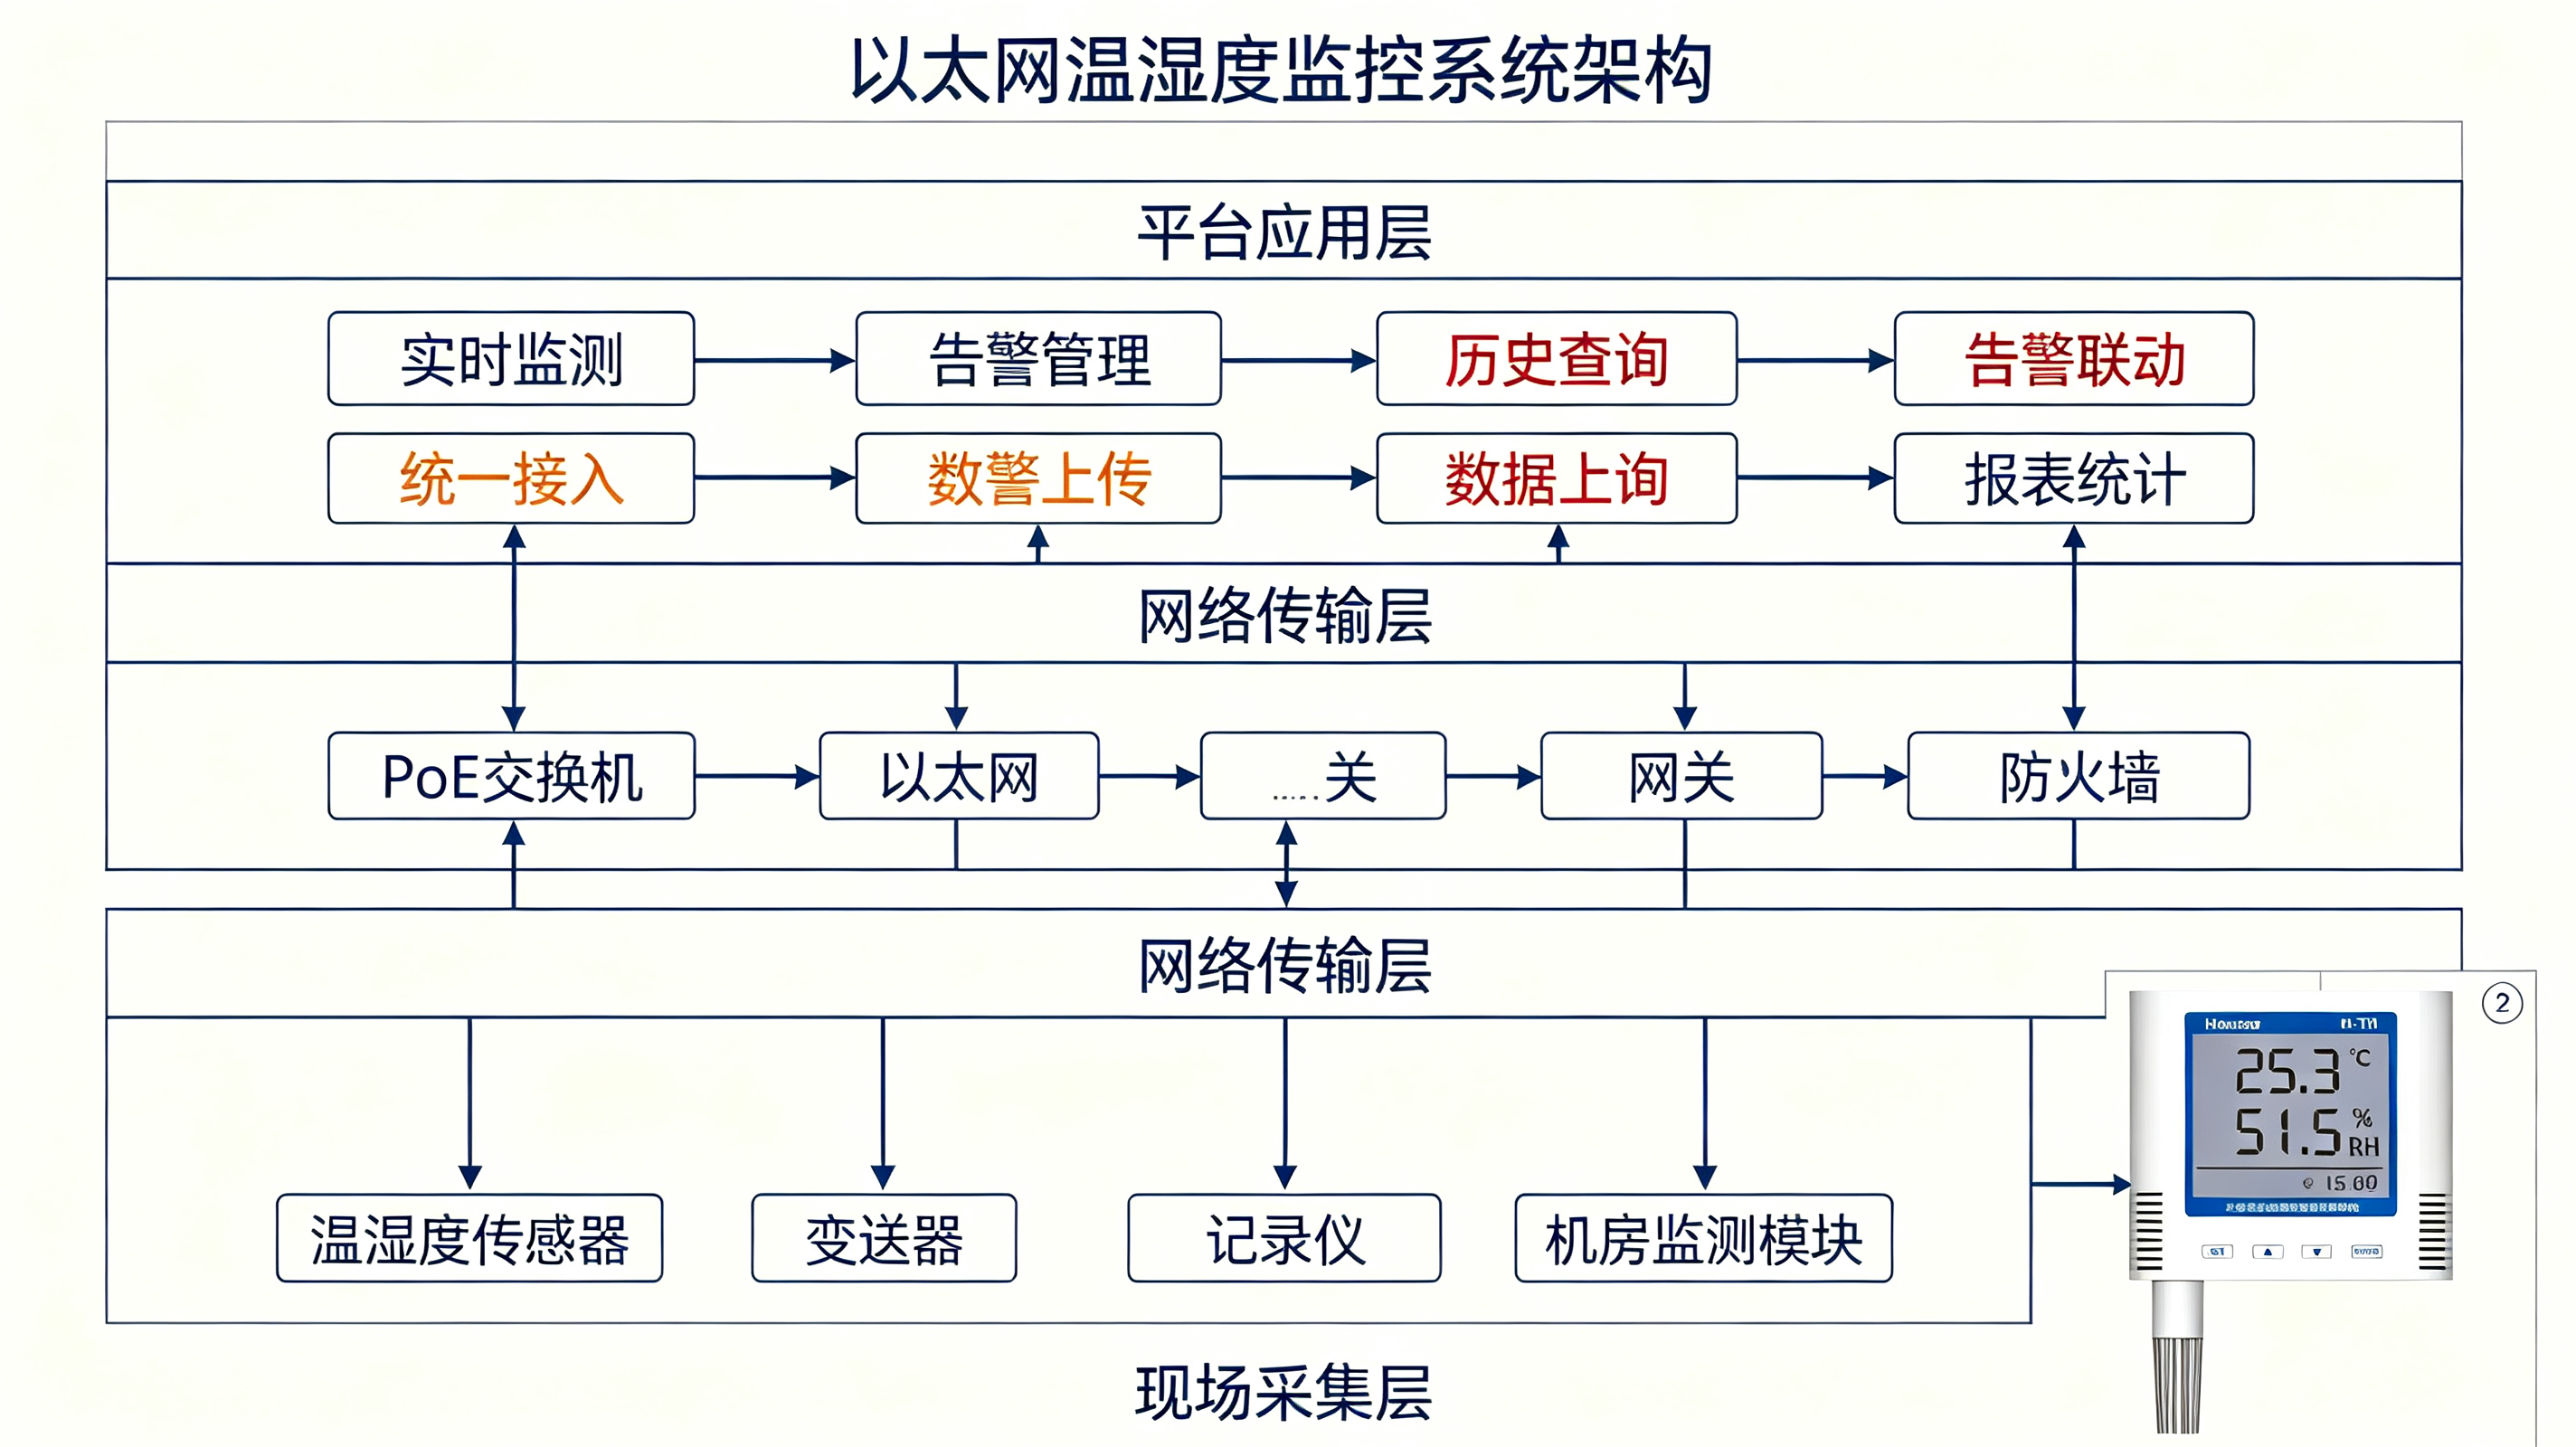
- ENV-MON(VLAN 100) 为核心,所有温湿度传感器接入
- DCIM-SERVER(VLAN 200) 仅开放 Modbus TCP(502)、SNMP(161)端口到 ENV-MON
- EDGE-GW(VLAN 300) 用于边缘机房汇聚,通过防火墙与核心区互联
三、广播域控制:从“粗放”到“精细”
1. 单 VLAN 节点规模控制
以太网温湿度传感器通信特征:
- 数据包小(<1500 字节)
- 发送频率低(1–5 秒/次)
- 广播包主要来自 ARP、DHCP
经验值:
- 单 VLAN 节点数 ≤ 200 个:广播流量可控,交换机 CPU <30%
- 200–500 个节点:需开启广播抑制,ARP 表项优化
- >500 个节点:必须拆分 VLAN(如按楼层、机房分区)
拆分示例:
- VLAN 100:1F 机房(100 个节点)
- VLAN 101:2F 机房(80 个节点)
- VLAN 102:3F 机房(120 个节点)
2. 广播抑制(Storm Control)
在接入交换机端口开启广播抑制:
# Cisco 示例
interface GigabitEthernet0/1
 description TH-Sensor-Port
 switchport access vlan 100
 storm-control broadcast level 5  # 广播流量超过 5% 则抑制
storm-control action shutdown # 严重超阈值则关闭端口阈值建议:
- 广播:5–10%
- 组播:10–20%
- 未知名单播:10–20%
3. ARP 优化
- 静态 ARP:核心交换机上为动环平台服务器配置静态 ARP,减少 ARP 广播
- ARP 超时:缩短 ARP 表项老化时间(如 300 秒),避免无效表项堆积
- ARP 代理:在 VLAN 接口开启本地 ARP 代理,减少跨网段 ARP 广播
四、VLAN 间路由与安全策略
1. 三层互联架构
[温湿度传感器] (VLAN 100)
        |
[接入交换机](Trunk)
        |
[核心交换机](VLAN 100 网关:10.100.0.1/24)
        |
[防火墙](策略控制)
        |
[动环平台服务器] (VLAN 200:10.200.0.10/24)
2. 防火墙策略(最小权限原则)
源 | 目的 | 端口 | 动作 | 说明 |
|---|---|---|---|---|
VLAN 100(10.100.0.0/24) | VLAN 200(10.200.0.10) | TCP 502 | Allow | Modbus TCP |
VLAN 100(10.100.0.0/24) | VLAN 200(10.200.0.10) | UDP 161 | Allow | SNMP |
VLAN 100(10.100.0.0/24) | VLAN 200(10.200.0.10) | TCP 80/443 | Allow | HTTP/HTTPS(可选) |
VLAN 100(10.100.0.0/24) | Any | Any | Deny | 禁止其他访问 |
Any | VLAN 100(10.100.0.0/24) | Any | Deny | 禁止主动入站 |
关键点:
- 仅允许传感器主动访问动环平台,禁止反向发起连接
- 禁止传感器访问互联网、业务网
- 定期审计防火墙日志,发现异常访问
3. DHCP 安全
- 禁用 DHCP:温湿度传感器采用静态 IP,接入交换机端口关闭 DHCP Snooping 信任
- DHCP Snooping:若必须 DHCP,开启 DHCP Snooping,绑定端口-MAC-IP
- DAI(动态 ARP 检测):防止 ARP 欺骗,仅允许合法 ARP 包通过
五、交换机配置最佳实践
1. 接入端口配置(传感器直连)
interface GigabitEthernet0/1
 description TH-Sensor-RACK-A01-IN
 switchport mode access
 switchport access vlan 100
 spanning-tree portfast
 spanning-tree bpduguard enable  # 防止非法交换机接入
 storm-control broadcast level 5
 storm-control action trap       # 仅告警,不关闭端口
 ip dhcp snooping limit rate 10  # 限制 DHCP 包速率
2. Trunk 端口配置(接入→核心)
interface GigabitEthernet0/48
 description Trunk-to-Core
 switchport mode trunk
 switchport trunk allowed vlan 10,100,200  # 仅允许必要 VLAN
 switchport trunk native vlan 999          # 原生 VLAN 设为未使用 VLAN
 spanning-tree guard root                  # 防止根桥抢占
3. VLAN 接口配置(网关)
interface Vlan100
 ip address 10.100.0.1 255.255.255.0
 ip helper-address none                    # 禁用 DHCP 中继
 arp timeout 300                          # ARP 老化时间 5 分钟
 ip access-group ENV-MON-IN in            # 入站 ACL
 ip access-group ENV-MON-OUT out          # 出站 ACL
六、IP 地址规划与 CMDB 集成
1. IP 地址规划
VLAN | 网段 | 用途 | 网关 | 预留 |
|---|---|---|---|---|
VLAN 100 | 10.100.0.0/24 | 温湿度传感器 | 10.100.0.1 | 10.100.0.1–10(网关/预留) |
VLAN 101 | 10.101.0.0/24 | 备用传感器 | 10.101.0.1 | 同上 |
VLAN 200 | 10.200.0.0/24 | 动环平台 | 10.200.0.1 | 10.200.0.10–20(服务器) |
命名规范:
- 传感器 IP:
10.100.X.YX:机房/楼层编号(1–F)Y:机柜编号 + 位置(01–99)
- 示例:
10.100.1.21→ 1F 机房,21 号机柜
2. CMDB 集成
每个传感器在 CMDB 中至少包含以下字段:
- 设备名称:ENV-RACK-A01-IN
- IP 地址:10.100.1.21
- MAC 地址:00:11:22:33:44:55
- VLAN ID:100
- 位置信息:机房→楼层→机柜→进风/出风
- 责任人:运维团队/厂商
- 固件版本:V1.2.3
- 上线日期:2024-01-15
自动化同步:通过 SNMP 定期扫描 VLAN 100,自动更新 CMDB 中的在线状态、固件版本。
七、监控与运维:从“被动”到“主动”
1. 网络层监控
- 端口状态:监控交换机端口 Up/Down、CRC 错误、丢包率
- 广播流量:监控 VLAN 100 广播包 PPS(包每秒),超过阈值告警
- ARP 表项:监控 ARP 表项数量,异常增长提示扫描攻击
- STP 状态:监控生成树状态,防止环路
2. 设备层监控
- 在线状态:ICMP Ping + TCP 502 端口检测
- 数据连续性:检测序列号跳变、数据断点
- 存储状态:监控本地存储水位、覆盖事件
- 供电状态:双供电设备监控当前供电来源
3. 自动化运维
- 批量配置:通过 Ansible/Netmiko 批量配置交换机端口 VLAN
- 固件升级:通过 TFTP/HTTP 批量升级传感器固件
- 配置备份:定期备份交换机配置,版本化管理
- 故障自愈:端口 CRC 错误超阈值 → 自动关闭端口 → 通知运维
八、踩坑实录:VLAN 规划的“暗礁”
1. VLAN 泛滥
- 问题:每个机柜一个 VLAN,导致 VLAN 数量爆炸(>100),管理复杂
- 解决:按机房/楼层划分 VLAN,单 VLAN 节点数控制在 200 以内
2. 原生 VLAN 漏洞
- 问题:Trunk 端口原生 VLAN 与某 VLAN ID 相同,导致 VLAN 跳跃攻击
- 解决:原生 VLAN 设为未使用 VLAN(如 999),所有 VLAN 显式允许
3. DHCP 误接入
- 问题:施工人员在传感器端口接入笔记本电脑,获取 DHCP 地址,导致 IP 冲突
- 解决:端口开启
spanning-tree bpduguard,禁用 DHCP Snooping 信任
4. 防火墙策略过严
- 问题:防火墙禁止 ICMP,导致 Ping 监控失效,故障定位困难
- 解决:允许 ICMP Echo Request/Reply,但限制速率(如 1pps)
5. 广播抑制误杀
- 问题:广播抑制阈值设得过低(如 1%),正常 ARP 被抑制,传感器离线
- 解决:阈值设为 5–10%,动作先设为 trap,观察后再调整
九、典型部署案例:某大型数据中心(2000+ 监测点)
背景:3 层机房,每层 600–800 个温湿度传感器,原有扁平网络频繁广播风暴。
改造方案:
- VLAN 划分:
- VLAN 100:1F 机房(700 节点)
- VLAN 101:2F 机房(650 节点)
- VLAN 102:3F 机房(750 节点)
- VLAN 200:动环平台(10 服务器)
- 交换机配置:
- 接入交换机:每端口 VLAN 100/101/102,广播抑制 5%
- 核心交换机:VLAN 接口网关,ARP 超时 300 秒
- 防火墙:仅开放 TCP 502/UDP 161,禁止其他流量
- IP 规划:
- 10.100.0.0/23(1F,512 地址)
- 10.101.0.0/23(2F,512 地址)
- 10.102.0.0/23(3F,512 地址)
- 监控集成:
- Zabbix 监控交换机端口、VLAN 流量
- 动环平台监控传感器在线率、数据连续性
效果:
- 广播流量从 30% 降至 <2%
- 交换机 CPU 利用率从 80% 降至 <20%
- 故障定位时间从小时级降至分钟级
- 零网络相关传感器离线事件
十、小结:VLAN 规划的“三个避免”
- 避免扁平网络:大规模机房必须 VLAN 隔离,广播域最小化
- 避免 VLAN 泛滥:按物理区域划分,单 VLAN 节点数 ≤200
- 避免策略过松:防火墙最小权限,仅开放必要端口
一句话规划口诀:
监控独立 VLAN,广播抑制要设限,三层路由控互访,CMDB 里全记录。
本文基于多个大型数据中心、企业园区动环监控网络规划实践整理,适用于以太网温湿度传感器、环境监控终端、物联网设备的网络规划与运维参考。
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号