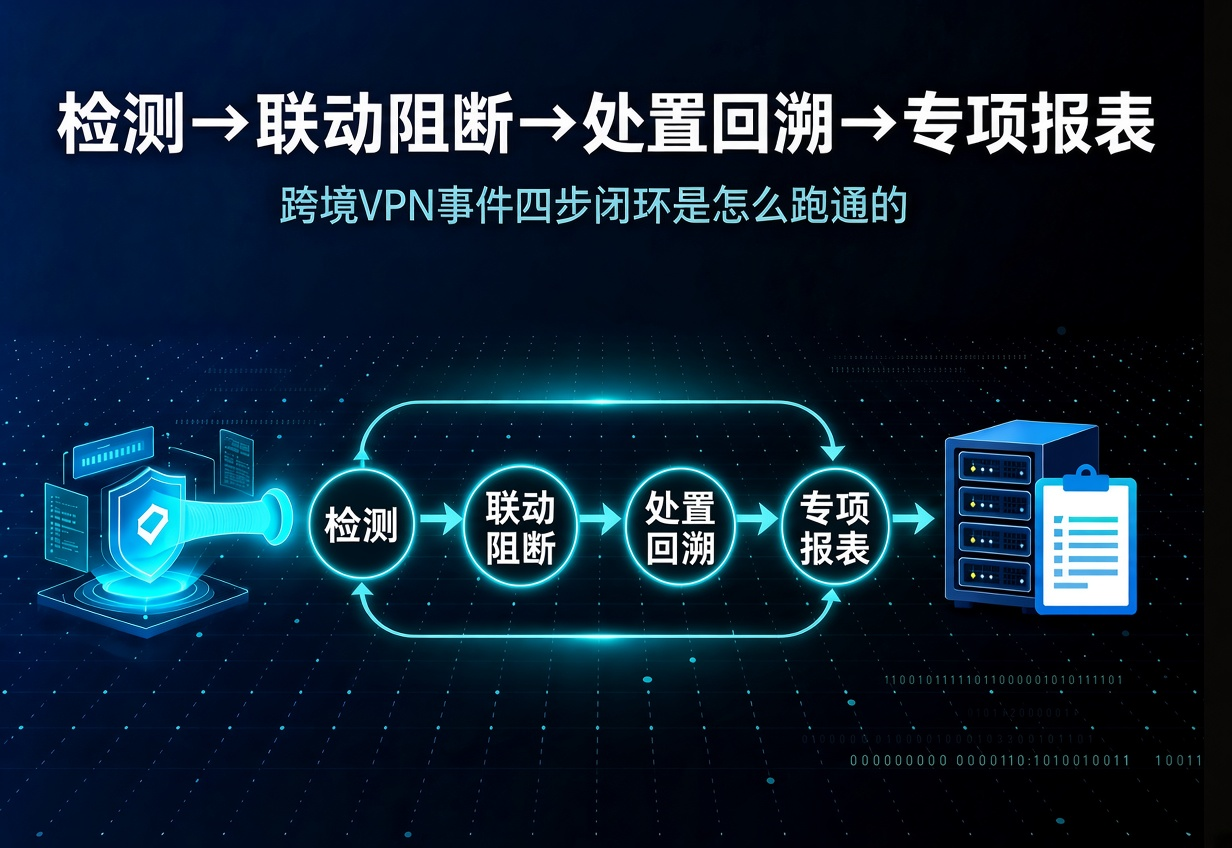
检测→联动阻断→处置回溯→VPN专项报表:跨境VPN事件四步闭环是怎么跑通的
原创
检测→联动阻断→处置回溯→VPN专项报表:跨境VPN事件四步闭环是怎么跑通的
原创
慧贝行
发布于 2026-09-14 15:16:45
发布于 2026-09-14 15:16:45
去年某省属高校遇到一个现场:网安部门例行检查发现校园网一台科研服务器长期与境外IP保持TLS加密连接,防火墙日志只有目的IP+端口,运维团队无法还原这台机器到底传了什么。切换到全流量审计设备回溯时又遇新问题—这台内网主机跑的是V2Ray的Reality协议,传统基于端口、域名、IP信誉库的检测全部失效。几乎同期,某地市三甲医院也遇到类似现场:HIS系统一台前置机被发现凌晨向境外IP发起加密连接,IT部门拿不出能向监管交代的会话记录。
类似事件拆开看,问题都出在四个环节上——检测没看见、看见了拦不住、拦住了说不清、说清了没数据。接到通报的延迟通常在3至4个月,自身系统的留存窗口如果不够长,往往查无可查。
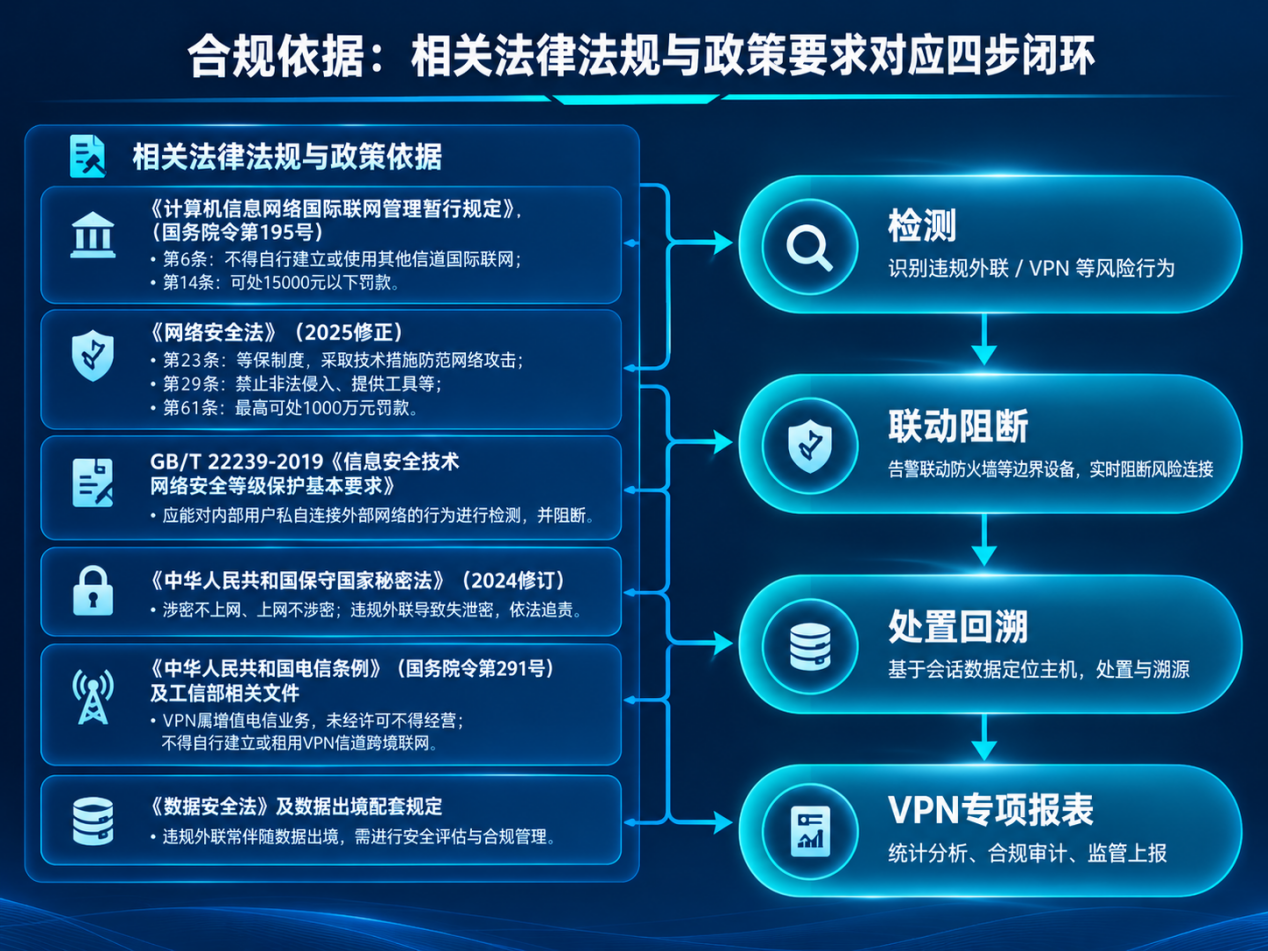
法律红线其实已经划得很清楚。《计算机信息网络国际联网管理暂行规定》(国务院令第195号)第6条明确,境内计算机信息网络直接进行国际联网必须使用国家公用电信网提供的国际出入口信道,任何单位和个人不得自行建立或使用其他信道进行国际联网—这是翻墙行为定性的法律出处;第14条规定违者可处 15000元以下罚款。义务边界看《网络安全法》(2025修正),2026年1月1 日起施行,按等级保护制度采取技术措施防范危害网络安全的行为,罚则上限提升至 1000万元。GB/T 22239-2019《信息安全技术 网络安全等级保护基本要求》要求应能够对内部用户私自连接到外部网络的行为进行检测,并阻断—这是违规外联检测能力最直接的标准条款。
实务中还有一条政策口径容易被低估:任何检测设备都不可能100%检出所有翻墙行为。 单位在被通报后,只要能拿出证据证明自己也识别到了相关风险行为,仍可作为责任减免的依据。一条跑得通的跨境VPN事件链路,要串起四步—检测、联动阻断、处置回溯、VPN专项报表——同时覆盖全流量采集+多月长期元数据留存的取证能力。下面按这四步拆开。
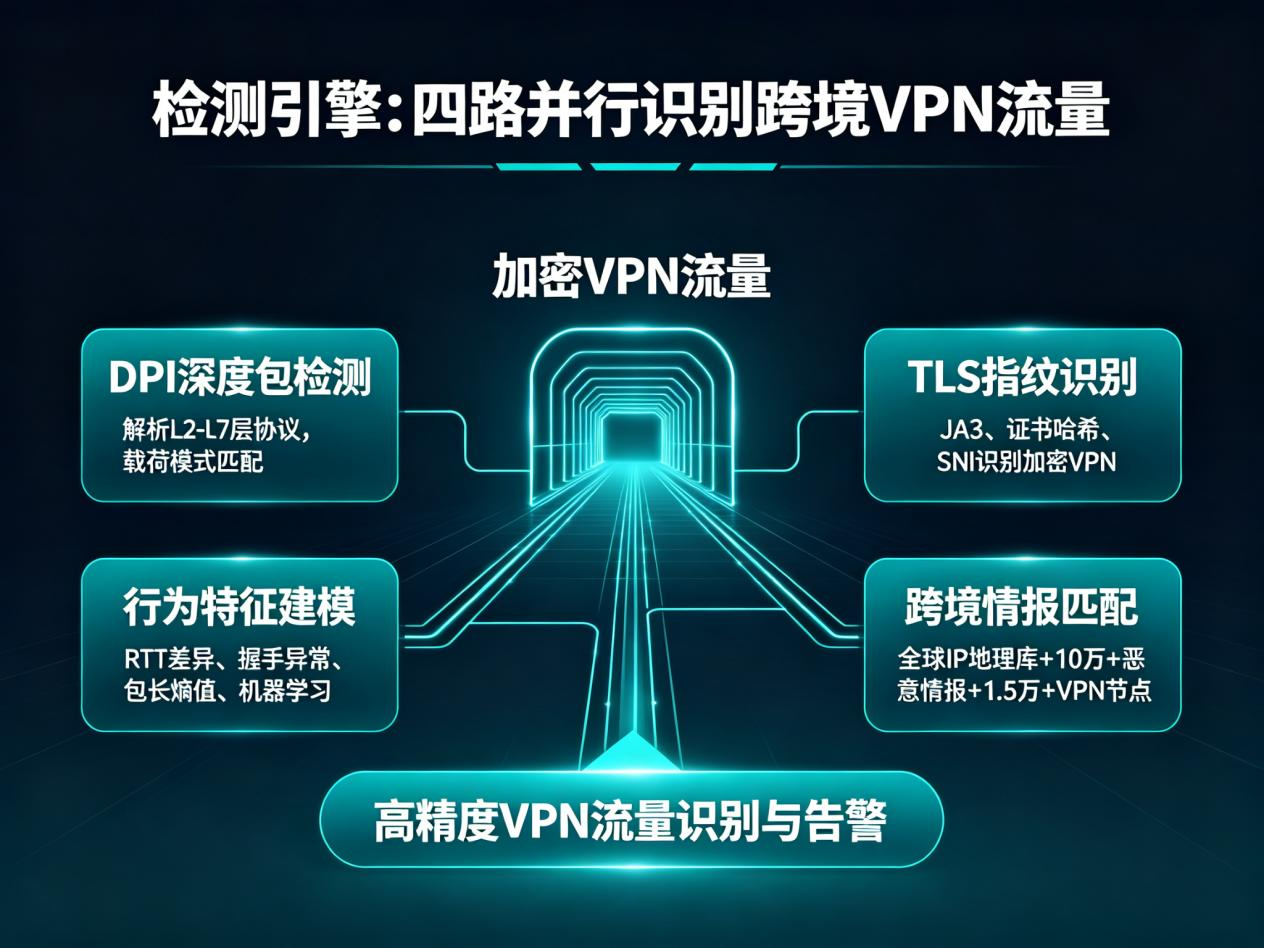
第一步:检测 —— 跨境VPN风险是怎么被看见的
1)DPI深度包检测:解析L2-L7层协议,深入应用层载荷做模式匹配,覆盖OpenVPN、WireGuard、Shadowsocks等主流协议;
2)TLS指纹识别:基于JA3、证书哈希、SNI标识识别加密VPN客户端,包括 v2rayNG、Surfboard、ZoogVPN、RelyVPN、Surfshark、ProtonVPN、Jetstream等;
3)行为特征建模:基于传输层RTT差异(阈值 > 50ms判定为代理)、TLS握手异常、数据包长度熵值、传输时间序列构建机器学习模型,识别高频次、长连接、大流量异常;
4)跨境情报匹配:集成全球IP地理位置库(精确到城市级)和威胁情报库(10万+恶意IP/域名、1.5万+VPN/海外节点/VPS情报、3000+软件特征指纹),对访问目标实时做风险评级。
图片5
慧贝行网络流量审计与分析系统(REWS)的能力落点正在这里——旁路部署在出口节点,单台峰值40Gbps的无锁并行采集,南北和东西流量全量接收,把全部原始会话留下来。
第二步:联动阻断 —— 风险告警怎么喂给边界设备
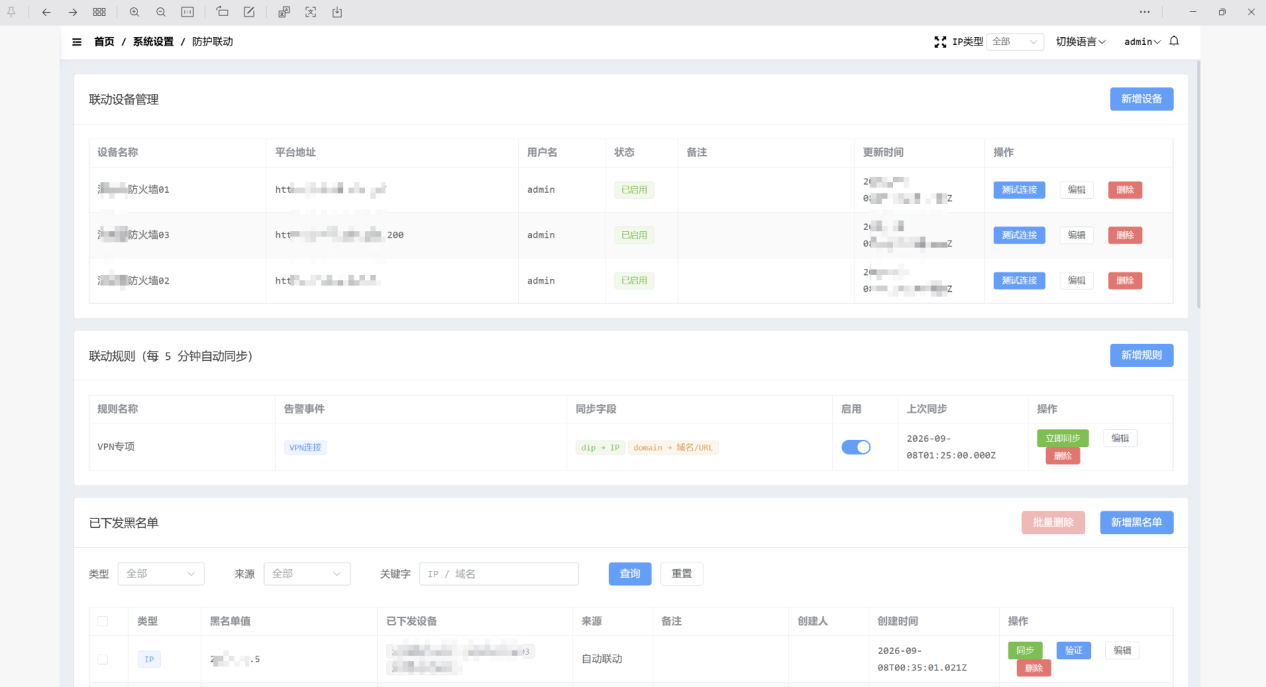
跨境VPN事件的特殊性在于时间窗口极短。Reality一旦建立连接,业务层几乎察觉不到流量异常。检测平台如果不能与防御系统直接联动,告警就只能是事后才知道的记录。我们的做法是把联动做成实时通道——告警信息直接喂给边界防火墙等防御设备执行封禁动作,响应速度快。
实现平台与防火墙等安全设备对接管理,将VPN风险告警转化为边界设备封禁动作,完成从告警发现到边界拦截的闭环处置,提升VPN威胁实时防御能力。
图片4
第三步:回溯与处置 —— 如何从网络会话定位风险主机并完成落地处置
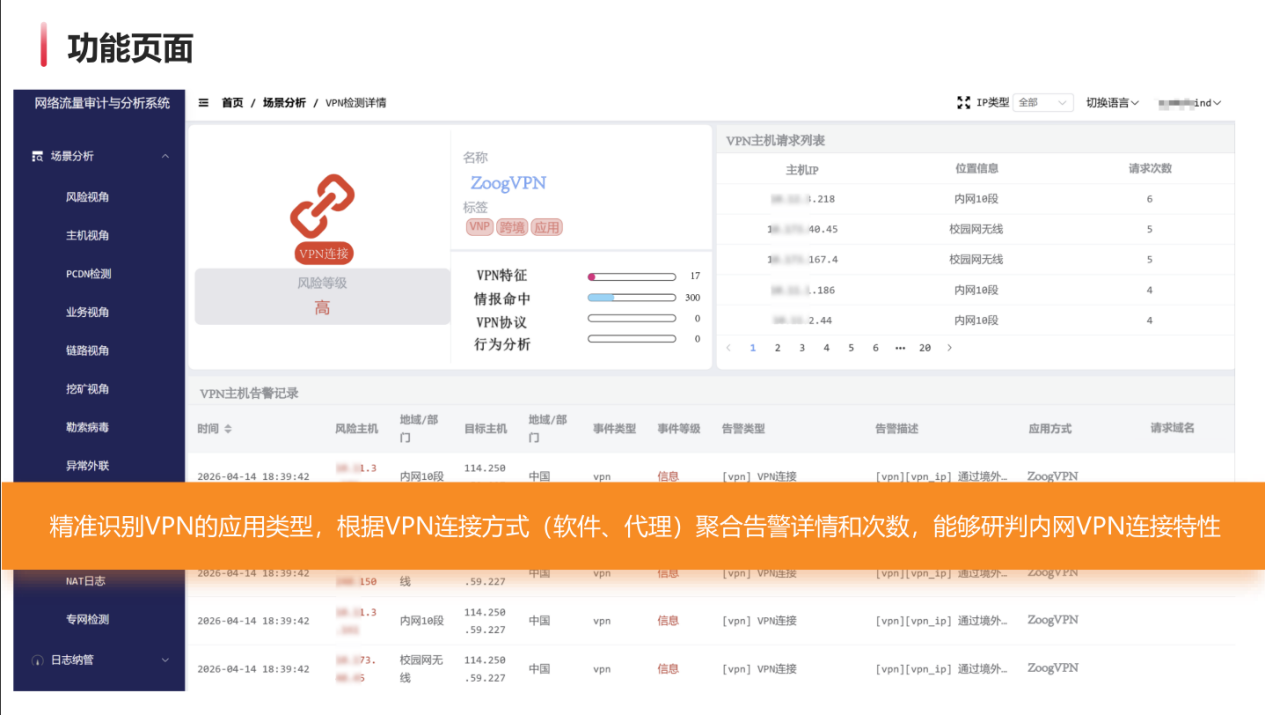
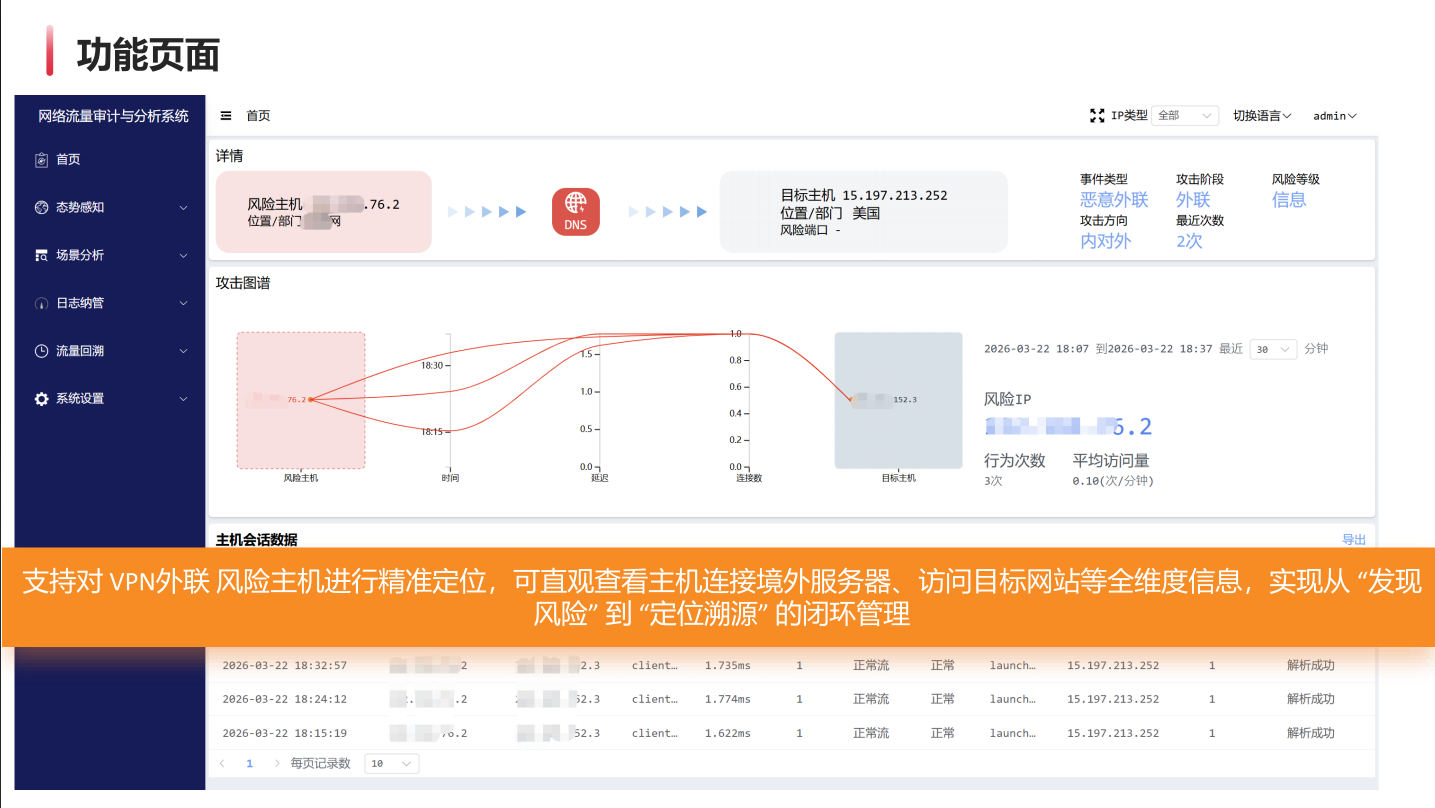
联动阻断切断了外联通道,但还没解决哪台主机该处置、怎么处置。这一步由三个连续动作串起来:先回溯——基于前两步沉淀下来的网络会话数据,把风险主机的相关信息(风险时间、源IP、目的IP、事件类型、所在位置/部门、风险端口、使用人员是主动还是被动)梳理清楚;再统计——回溯结果以图表形式呈现,作为下一步动作的依据;然后处置——主动翻墙按规定批评教育;被动翻墙(主机被入侵、漏洞被利用、恶意软件在后台私自建立连接)需要做漏洞修复、病毒查杀与安全意识强化。
Snipaste_2026-09-11_14-54-41
这一动作链的关键是会话数据有没有沉淀下来、能不能回溯得出信息——通报件落地时往往已是事发后3至4个月,半年以上的原始会话留存是动作链跑通的前提。三个动作并到一起,构成识别—举证—处置的完整链路。
Snipaste_2026-09-11_14-55-20
第四步:VPN专项报表 —— 整体事件怎么总结输出
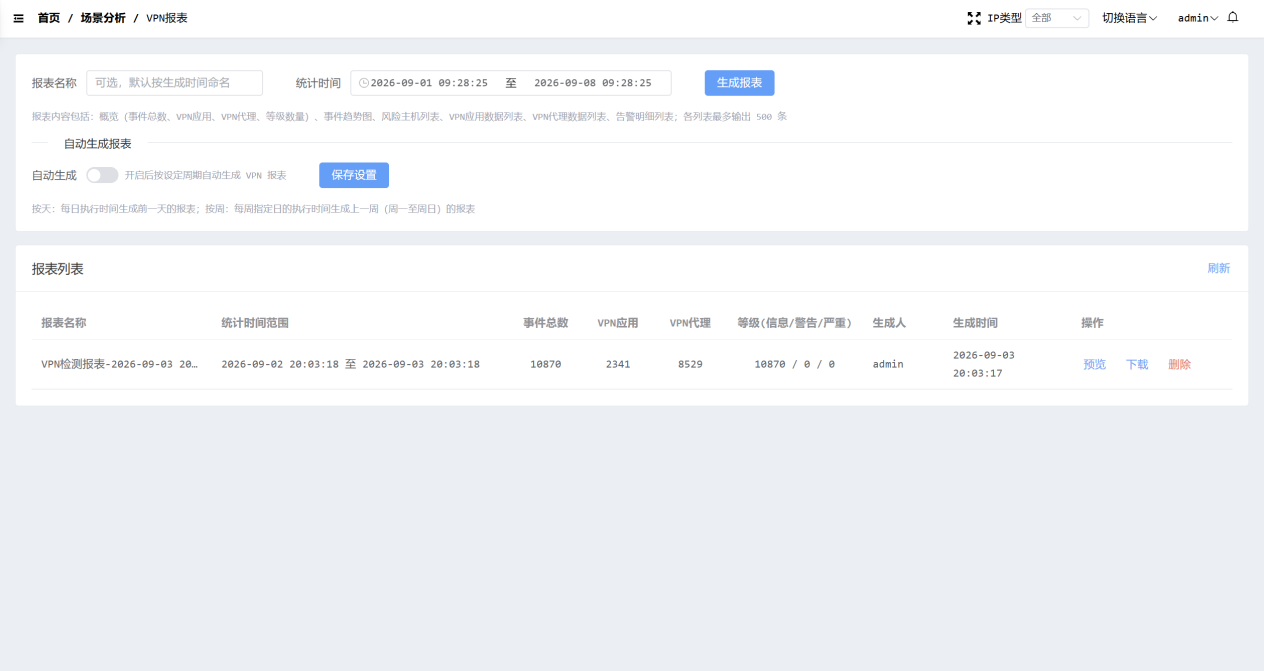
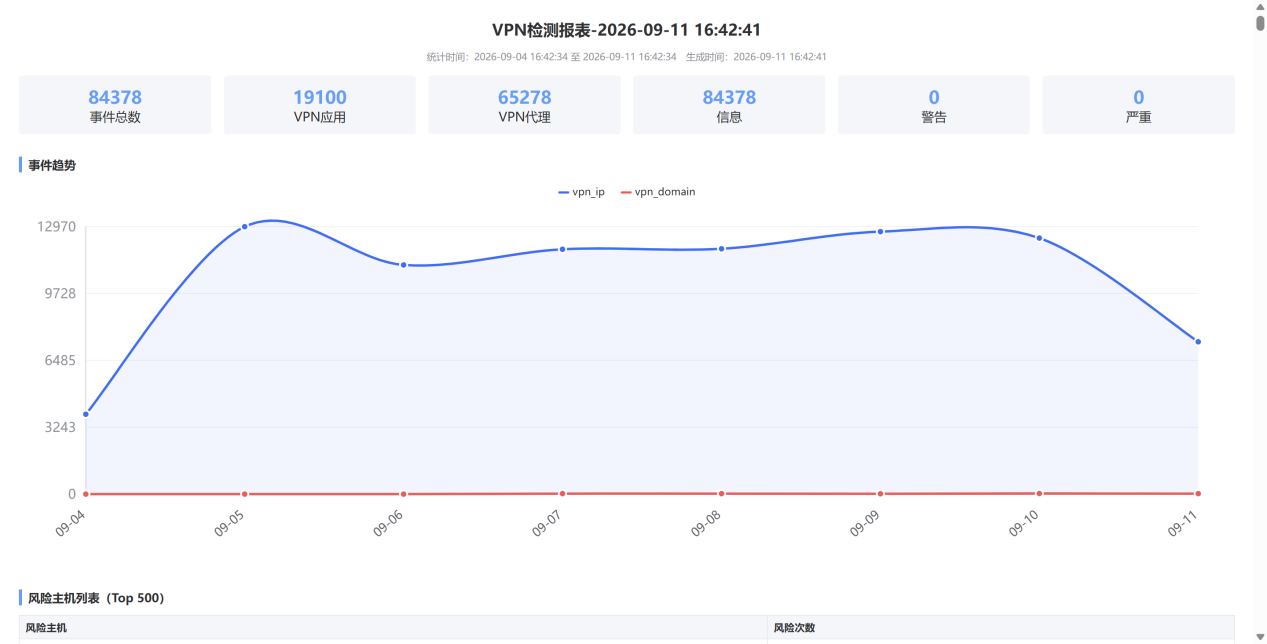
监管通报整改、上级追责、年度安全考核、对外检查报告,都需要一份能说清楚事件是什么、影响了什么、做了什么处置、效果如何的专项报告。VPN专项报表的能力边界有四条:以跨境VPN行为为统计单元;自动生成,不依赖人工整理;按行为类型与时间维度灵活统计(小时/日/周/月);同时服务于内部复盘与外部监管两个场景。在第四步提供VPN专项报表能力,依据前三步沉淀的元数据与告警事件自动生成,覆盖上级平台通报、年度考核、内部合规审计三类应用场景。
889c38879050f9f9a1664e50cb12fc60
5fcd14b220c8106f0550c48c22025687
把四步链路长在一起的能力
把这条链路完整跑通,靠全流量采集+风险识别+联动阻断+事件回溯+专项报表五个能力的工程化整合。多数安全产品矩阵中,跨境VPN治理要么依赖通用安全风险分析的副线能力,要么把告警+联动做成开放接口但缺乏配套报表,或只覆盖四步中的某几步。
ChatGPT Image 2026年9月11日 16_28_20
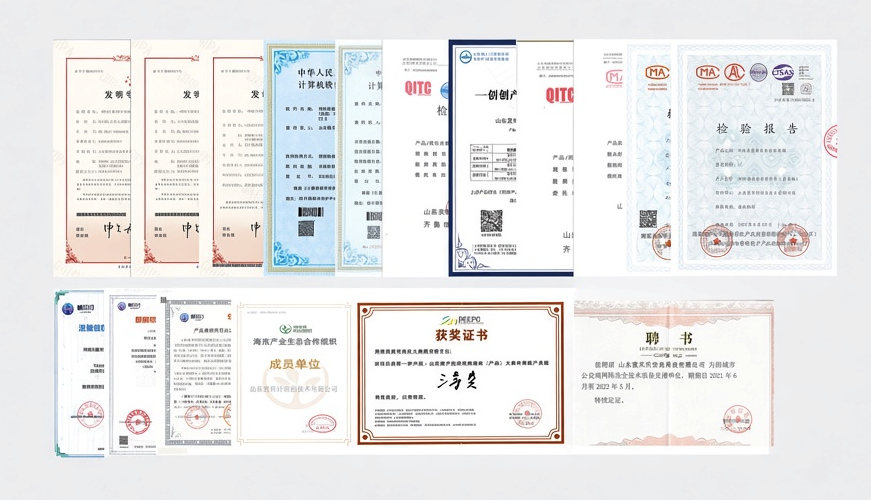
公司持有《一种基于机器学习的网络数据传输态势预测方法》《一种基于深度学习的网络安全动态预警系统》等发明专利,以及《网络风险外联监测预警系统》《网络流量审计与分析系统》等软件著作权;产品层面取得信创产品评估证书、公安部检测报告,并完成与中科可控、浪潮澎湃、麒麟软件等国产化平台的兼容性互认证;行业层面入选光合组织成员单位、获评山东数字经济优秀产品三等奖、被聘为聊城市公安机关网络安全技术服务支撑单位。
Snipaste_2026-09-10_10-03-50
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号