Komo 综合资产收集和漏洞扫描工具


在前面的文章中,我们讲到过很多的资产收集和漏洞利用工具。本文为大家介绍另外一款神器
Komo的安装和使用。
关于
Komo是一个综合资产收集和漏洞扫描工具,并且支持进度记录,通过多种方式对子域进行获取,收集域名,邮箱,子域名存活探测,域名指纹识别,域名反查ip,ip端口扫描,web服务链接爬取并发送给xray扫描,对web服务进行POC扫描,web弱口令扫描,对主机进行主机POC扫描,常见端口弱口令扫描等待。
安装
这里我们以kali为例,进行安装。
git clone https://github.com/komomon/Komo.git
#安装依赖
pip install -r requirement.txt -i https://mirrors.aliyun.com/pypi/simple/
#安装
python3 Komo.py install
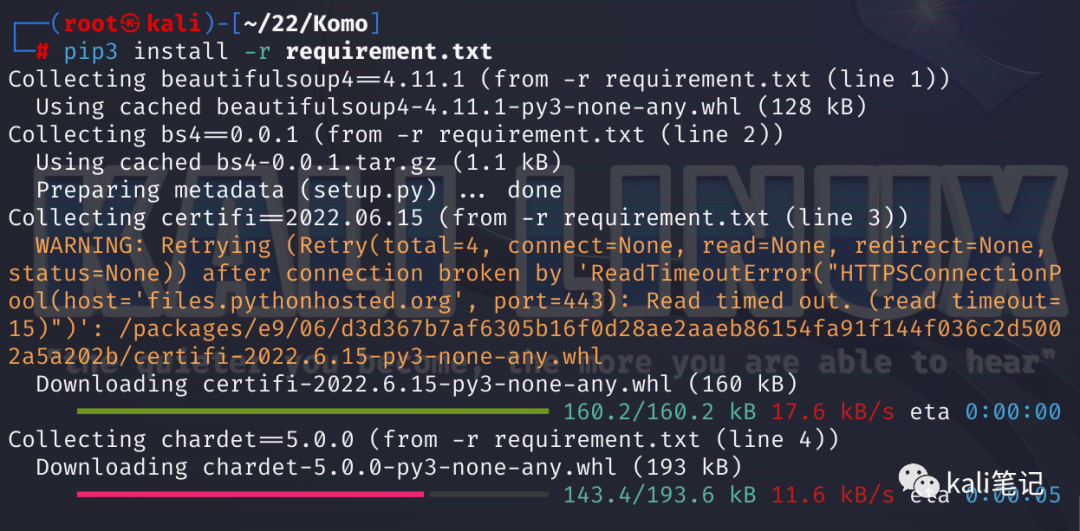
安装由于网络原因 可能较慢
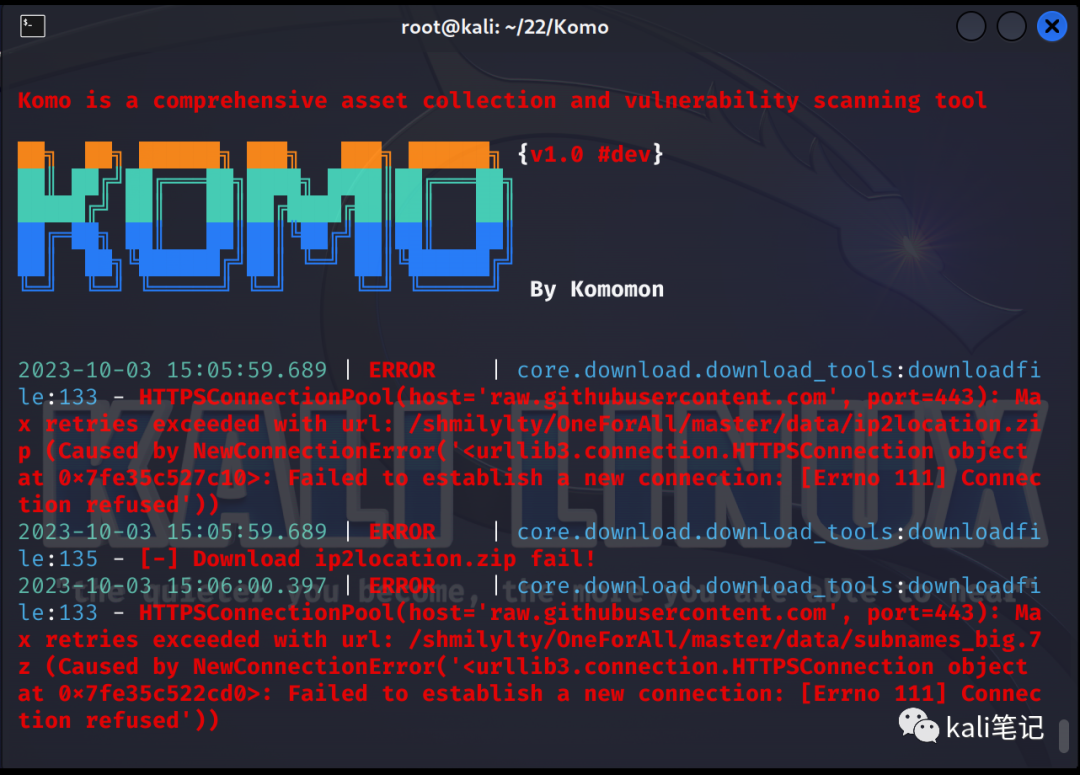
红红的 全是网络错误
⚽️常用参数:
install:下载所有工具subdomain: 通过多种方式进行域名收集,dns爬取,爆破,证书获取,DNS运营商处获取。finger: 对收集到的域名或域名文件进行存活探测和指纹识别(Ehole+wapplyzer)portscan:对反查的ip列表或ip文件进行端口扫描sensitive:对收集到的存活域名或域名文件进行url爬取webattack:对收集到的存活域名或域名文件进行url爬取,然后发送给xray进行扫描,同时也调用nuclei,afrog,vulmap,vscan进行漏洞扫描hostattack:对反查的ip列表或ip文件进行常见服务弱口令扫描和漏洞扫描
使用指南
all 多种方式收集域名,收集域名,邮箱,域名存活探测,域名反查ip,域名指纹识别,ip端口扫描,web服务链接爬取,将爬取的链接发送给xray进行扫描,POC漏洞扫描,反查的ip进行其他端口漏洞扫描,弱口令扫描
python3 Komo.py --domain bbskali.cn all
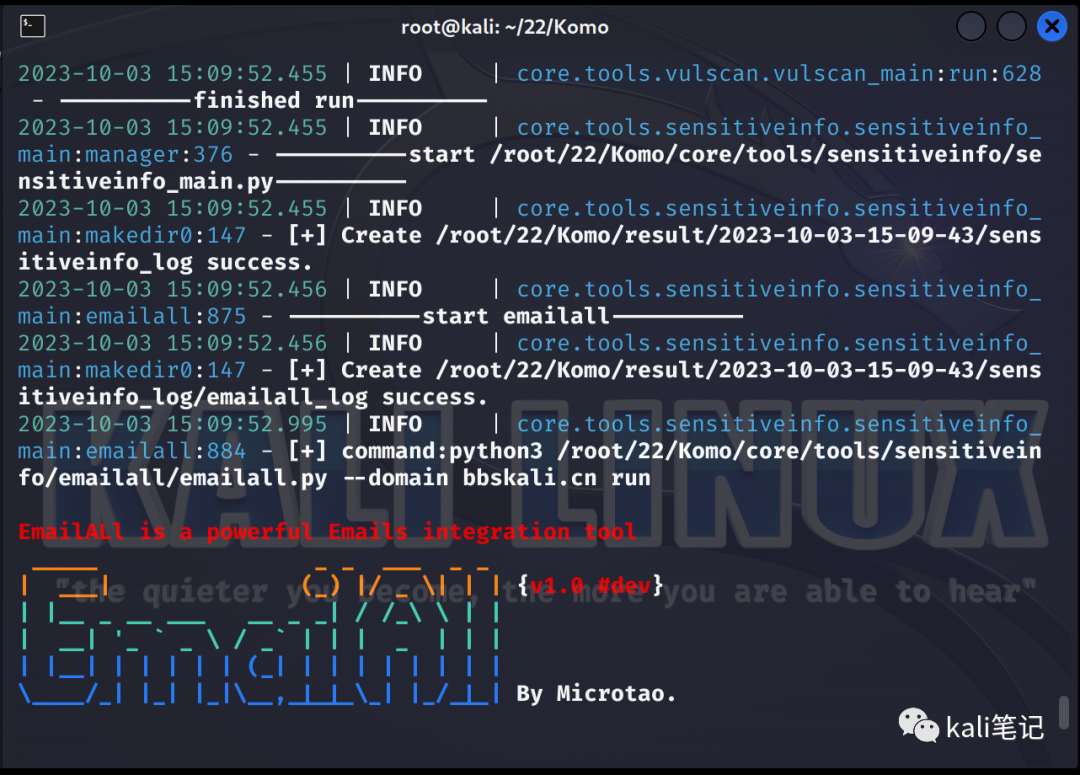
扫描结果
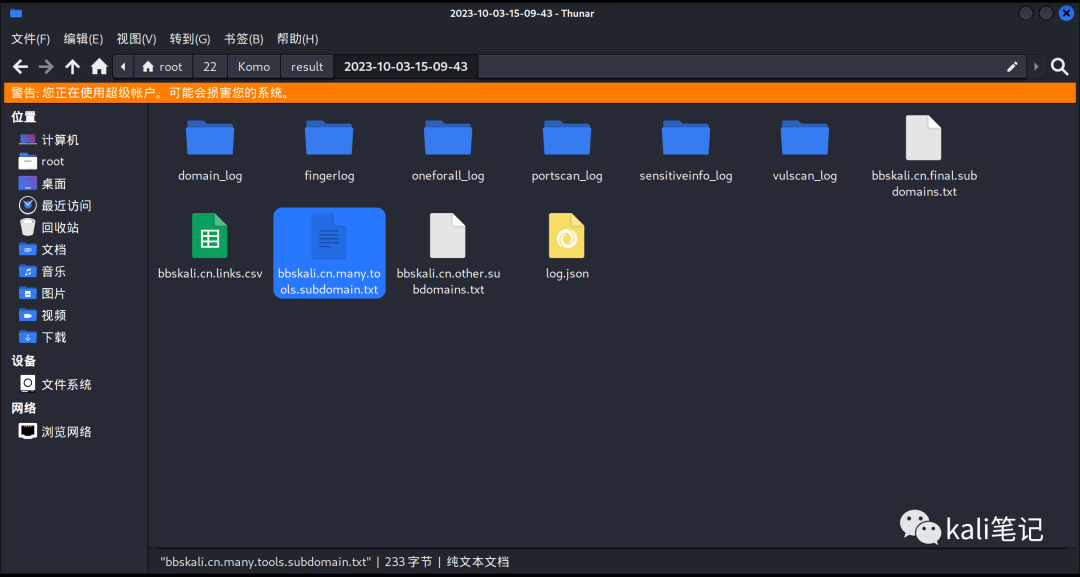
all2 利用此种方式,不对子域名扫描,需手动输入子域名信息后。对目标进行指纹识别、端口扫描等。
python3 Komo.py --subdomain blog.bbskali.cn all2
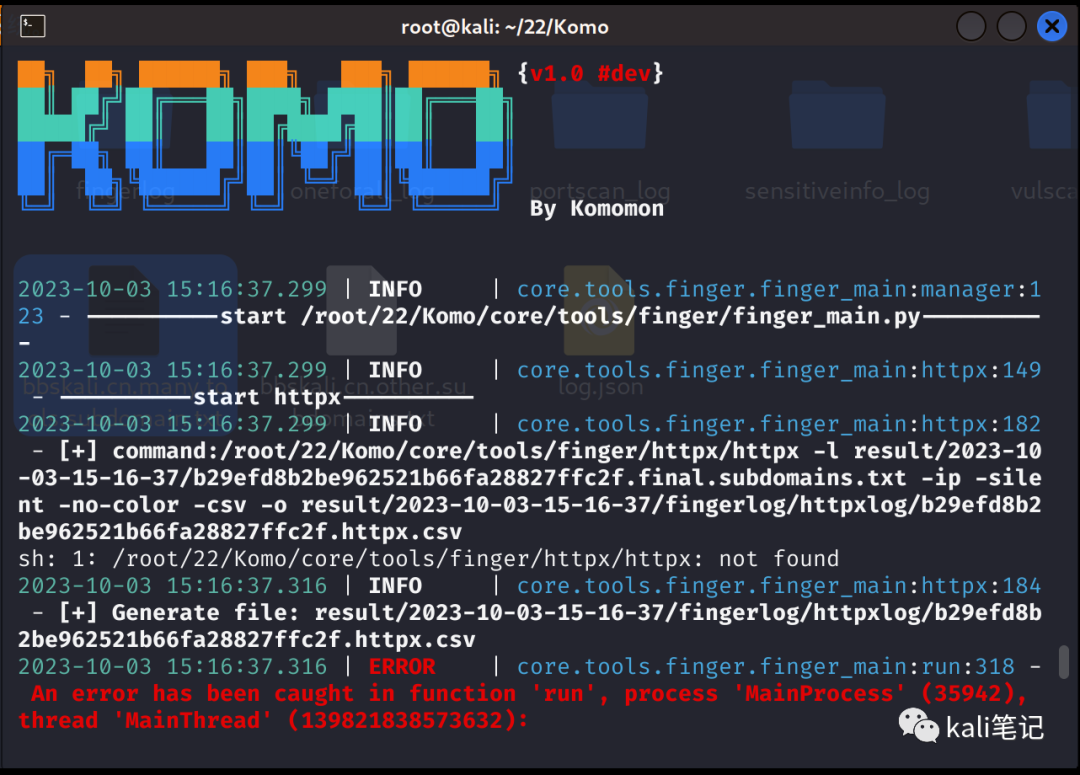
更多详细玩法,大家可参阅官网文档。
项目地址:https://github.com/komomon/Komo
更多精彩文章 欢迎关注我们
本文参与 腾讯云自媒体同步曝光计划,分享自微信公众号。
原始发表:2025-12-01,如有侵权请联系 cloudcommunity@tencent.com 删除
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号