WIRTE 利用 AshenLoader 侧载功能安装 AshTag 间谍后门
原创
WIRTE 利用 AshenLoader 侧载功能安装 AshTag 间谍后门
原创
亿人安全
发布于 2025-12-15 14:31:31
发布于 2025-12-15 14:31:31
自 2020 年以来,一种名为WIRTE 的高级持续性威胁 (APT)组织利用一种名为 AshTag 的此前未被记录的恶意软件套件,对中东各地的政府和外交机构发动了攻击。
Palo Alto Networks 42号部门正在追踪名为“Ashen Lepus”的恶意活动集群。上传至VirusTotal平台的分析数据显示,该威胁行为者已将目标锁定在阿曼和摩洛哥,表明其活动范围已从巴勒斯坦权力机构、约旦、伊拉克、沙特阿拉伯和埃及扩展到其他地区。
该公司告诉《黑客新闻》,他们观察到中东地区散布着“大量独特的诱饵”,这表明一场“持续且影响广泛的攻击活动”正针对该地区的政府和外交机构。据估计,已有十几个机构成为攻击目标,但实际数字可能更高。
这家网络安全公司在一份发给《黑客新闻》的报告中指出:“在整个以色列-哈马斯冲突期间,Ashen Lepus始终保持活跃,这与其他同期活动有所减少的关联组织截然不同。即使在2025年10月加沙停火之后,Ashen Lepus仍然继续其攻击活动,部署新开发的恶意软件变种,并在受害者环境中进行实际操作。”
WIRTE 与一个名为加沙网络帮(又名 Blackstem、Extreme Jackal、Molerats 或 TA402)的阿拉伯语政治动机网络组织有重叠,据评估,该组织至少从 2018 年起就一直活跃。根据 Cybereason 的一份报告,Molerats 和APT-C-23(又名Arid Viper、Desert Varnish 或 Renegade Jackal)都是哈马斯网络战部门的两个主要子组织。
它的主要驱动力是间谍活动和情报收集,目标是中东的政府实体,以实现其战略目标。
“具体而言,WIRTE(Ashen Lepus)与更广泛的加沙网络犯罪团伙之间的联系主要体现在代码的重叠和相似性上,”Unit 42的研究人员表示。“这表明,尽管他们各自独立运作,但这些工具是由关系密切的实体开发的,他们很可能共享开发资源。我们还发现,其他团伙的受害者群体也存在重叠。”
Check Point 在 2024 年 11 月发布的一份报告中指出,该黑客组织专门针对以色列实体发动破坏性攻击,目的是用一种名为 SameCoin 的定制擦除恶意软件感染这些实体,并强调了他们适应环境并进行间谍活动和破坏活动的能力。
据“42号小组”详述,这场持续时间长、行踪隐秘的网络攻击活动最早可追溯至2018年,其主要手段是利用与该地区地缘政治事务相关的诱饵邮件进行网络钓鱼。近期,与土耳其相关的诱饵邮件数量激增,例如“摩洛哥与土耳其的伙伴关系协议”或“关于巴勒斯坦国的决议草案”,这表明土耳其境内的实体可能已成为新的攻击目标。
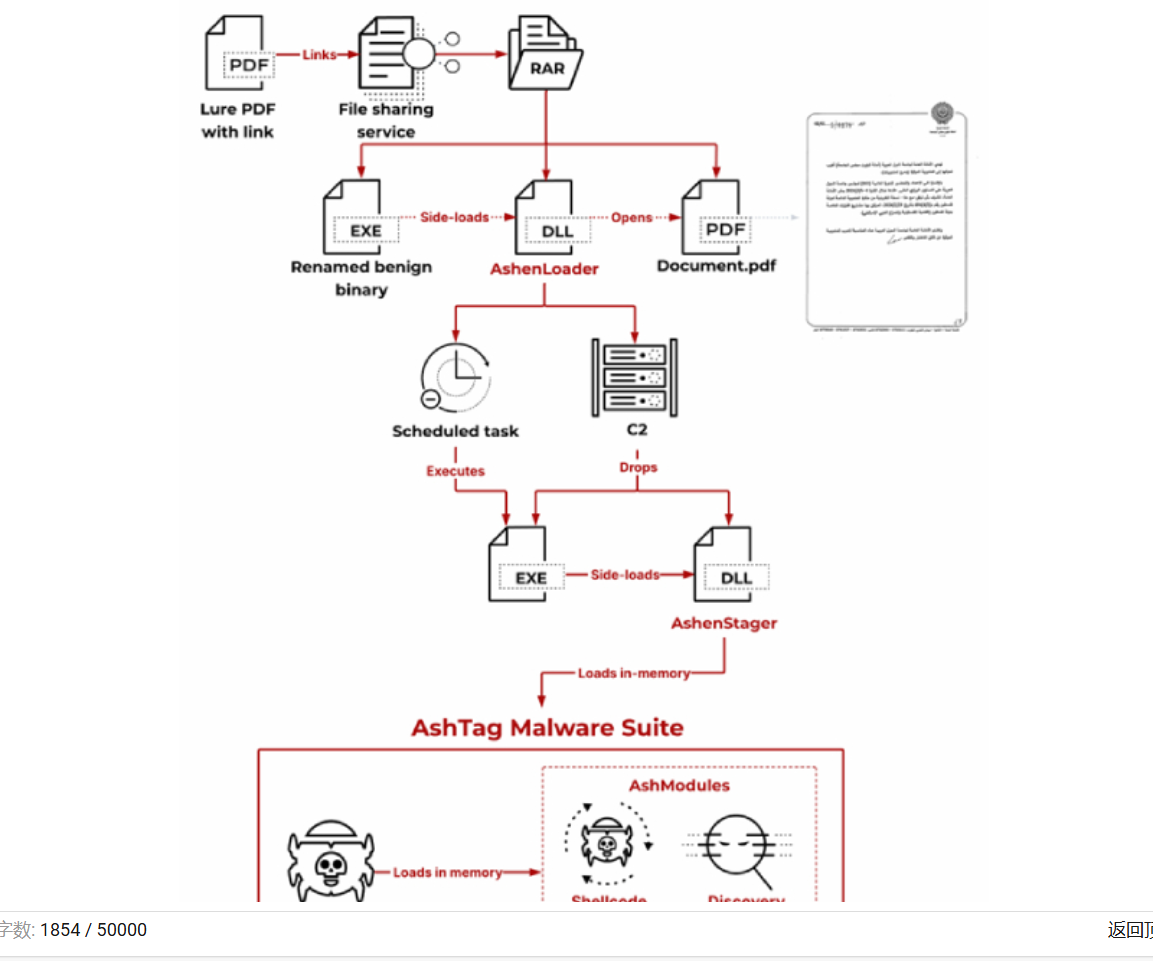
攻击链始于一个看似无害的PDF诱饵文件,诱使收件人从文件共享服务下载RAR压缩包。打开该压缩包会触发一系列事件,最终导致AshTag的部署。
这涉及到使用重命名的良性二进制文件来侧载一个名为 AshenLoader 的恶意 DLL,该 DLL 除了打开一个诱饵 PDF 文件来维持欺骗之外,还会联系外部服务器来投放另外两个组件:一个合法的可执行文件和一个名为 AshenStager(又名 stagerx64)的 DLL 有效载荷,该有效载荷同样会被侧载以在内存中启动恶意软件套件,从而最大限度地减少取证痕迹。
AshTag 是一个模块化的 .NET 后门程序,旨在实现持久化和远程命令执行,同时伪装成合法的 VisualServer 实用程序以逃避检测。其内部功能通过 AshenOrchestrator 实现,以支持通信并在内存中运行额外的有效载荷。
这些有效载荷用途各不相同——
- 持久性和流程管理
- 更新和移除
- 屏幕截图
- 文件资源管理器和管理
- 系统指纹识别
在其中一起案例中,第42部队表示,他们观察到攻击者入侵了一台受感染的计算机,并通过将目标文件放置在C:\Users\Public文件夹中,实施了直接数据窃取。据悉,这些文件是从受害者的电子邮件收件箱中下载的,其最终目的是窃取外交相关文件。随后,攻击者使用Rclone工具将这些文件传输到其控制的服务器。
据评估,数据盗窃很可能已在更广泛的受害者群体中发生,尤其是在缺乏先进检测能力的环境中。
该公司总结道:“灰兔组织仍然是一个持续活跃的间谍组织,在最近的地区冲突中,该组织明确表示将继续开展活动——这与其他活动显著减少的关联威胁组织截然不同。尤其值得一提的是,该威胁组织在过去两年中的活动凸显了其对持续情报收集的执着。”
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号