用户管理(MySQL)

1用户管理(MySQL)
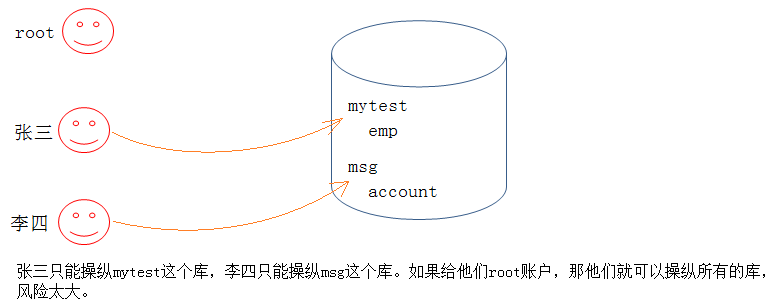
如果我们只能使用root用户,这样存在安全隐患。这时,就需要使用MySQL的用户管理。
1.1 用户
1.1.1 用户信息
MySQL中的用户,都存储在系统数据库mysql的user表中
mysql> use mysql;
Database changed
mysql> select host,user,authentication_string from user;
+-----------+---------------+-------------------------------------------+
| host     | user         | authentication_string                     |
+-----------+---------------+-------------------------------------------+
| localhost | root         | *81F5E21E35407D884A6CD4A731AEBFB6AF209E1B |
| localhost | mysql.session | *THISISNOTAVALIDPASSWORDTHATCANBEUSEDHERE |
| localhost | mysql.sys     | *THISISNOTAVALIDPASSWORDTHATCANBEUSEDHERE |
+-----------+---------------+-------------------------------------------+

--可以通过desc user初步查看一下表结构
字段解释:
host: 表示这个用户可以从哪个主机登陆,如果是localhost,表示只能从本机登陆 |
|---|
user: 用户名 |
authentication_string: 用户密码通过password函数加密后的 |
*_priv: 用户拥有的权限 |
1.1.2 创建用户(@后'%'是可以任意远端登录)
语法:
create user '用户名'@'登陆主机/ip' identified by '密码'; 案例:
mysql> create user 'woaini'@'localhost' identified by '12345678';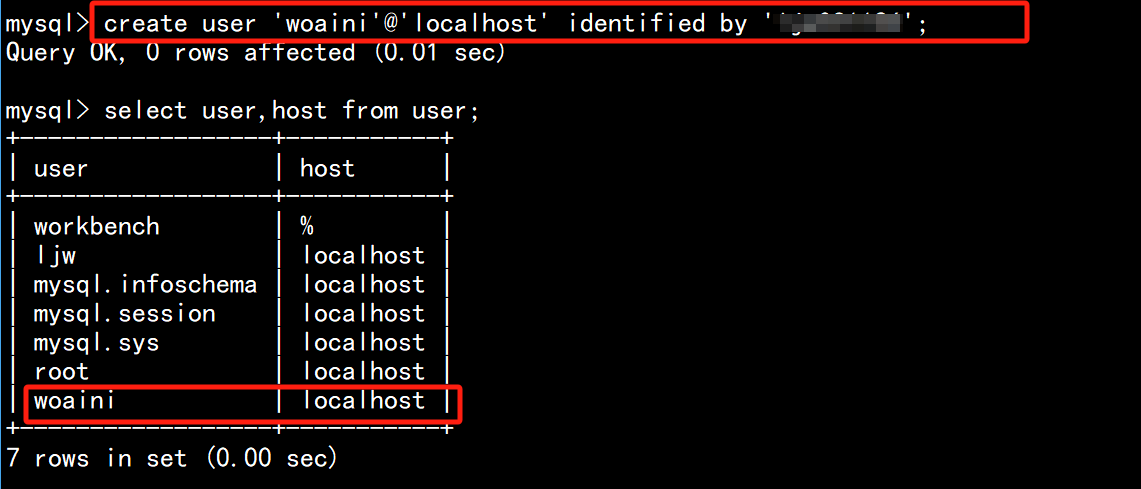
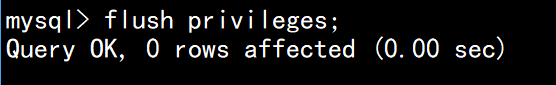
1.1.3 刷新一下
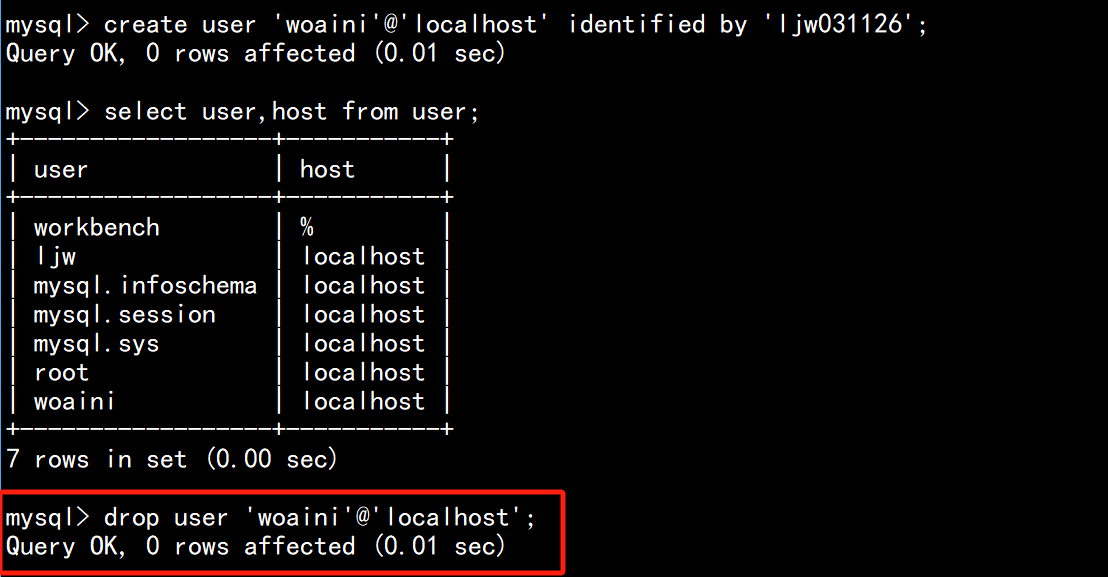
1.1.4 删除用户
语法:
drop user '用户名'@'主机名'示例:
1.1.5 修改用户密码
语法:
- 自己改自己密码
set password=password('新的密码');- root用户修改指定用户的密码
set password for '用户名'@'主机名'=password('新的密码');1.2 数据库的权限
MySQL数据库提供的权限列表:
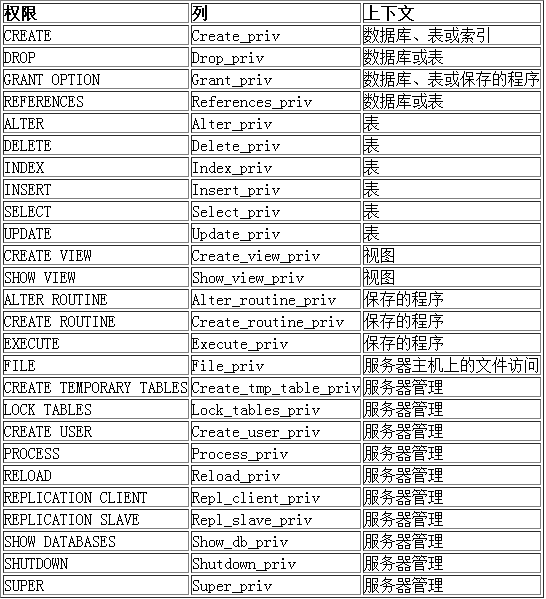
刚创建的用户没有任何权限。需要给用户授权。
语法:
grant 权限列表 on 库.对象名 to '用户名'@'登陆位置' [identified by '密码']说明:
- 权限列表,多个权限用逗号分开
grant select on ...
grant select, delete, create on ....
grant all [privileges] on ... -- 表示赋予该用户在该对象上的所有权限- *.* : 代表本系统中的所有数据库的所有对象(表,视图,存储过程等)
- 库.* : 表示某个数据库中的所有数据对象(表,视图,存储过程等)
- identified by可选。 如果用户存在,赋予权限的同时修改密码,如果该用户不存在,就是创建用户
案例: --使用root账号
先创建一个表
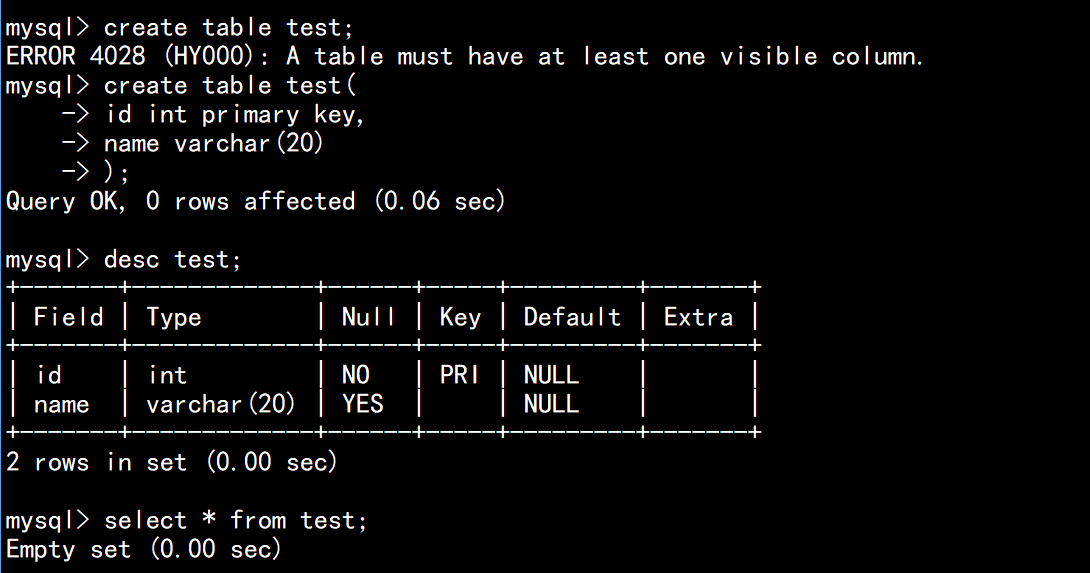
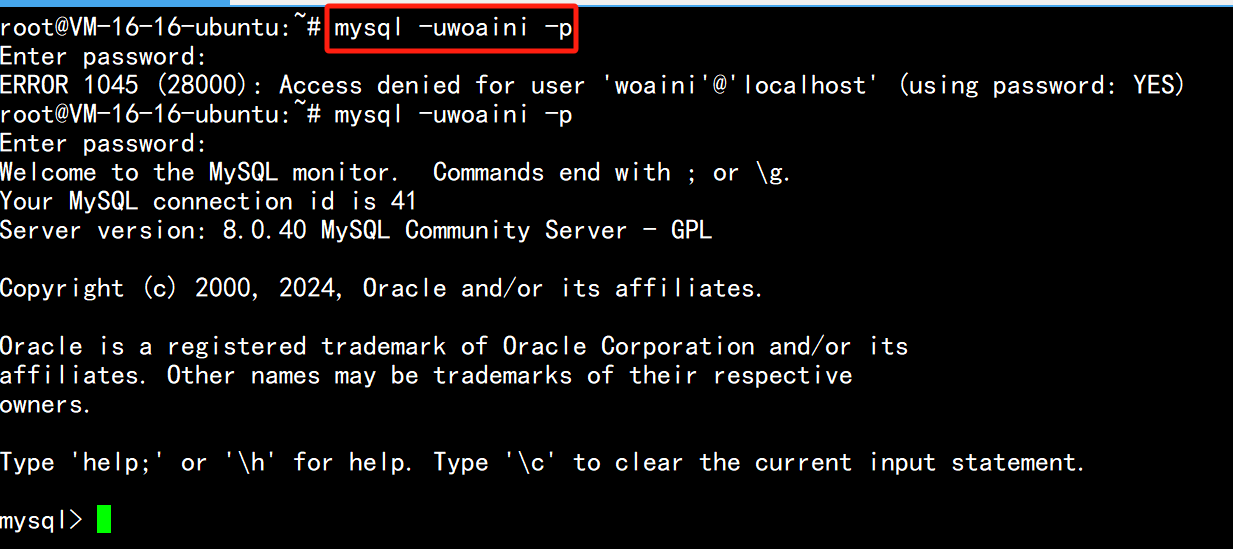
1.2.1 登录创建用户
1.2.2给权限
1.2.2.1 把jj数据库中uu表的权限给woaini这个用户
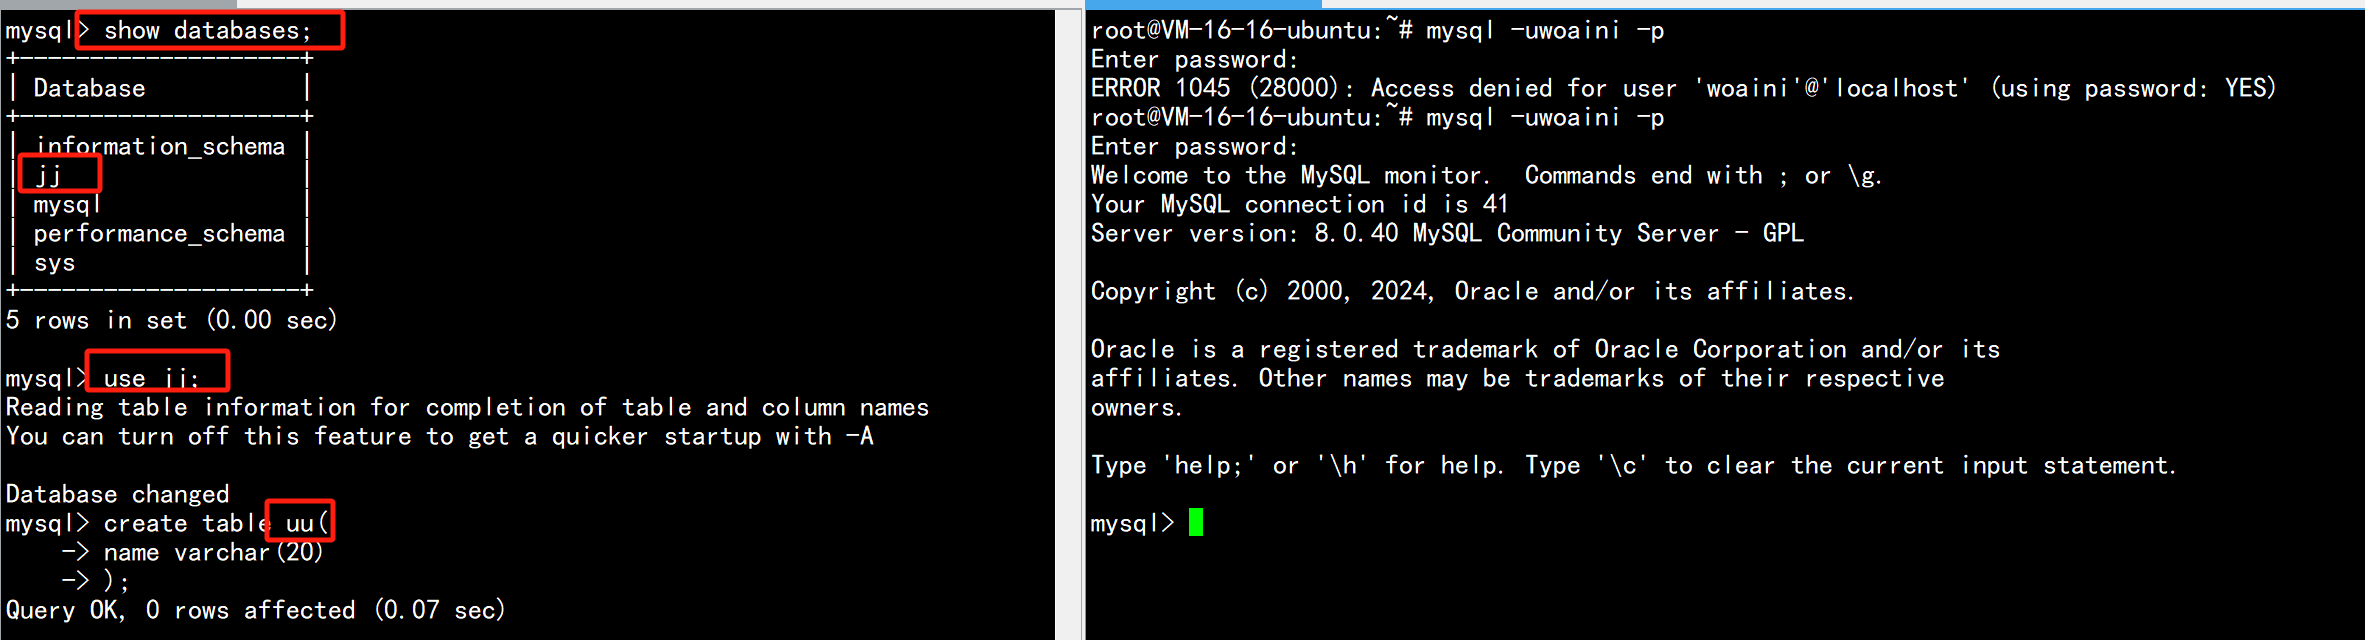
grant all on jj.uu to 'woaini'@'localhost';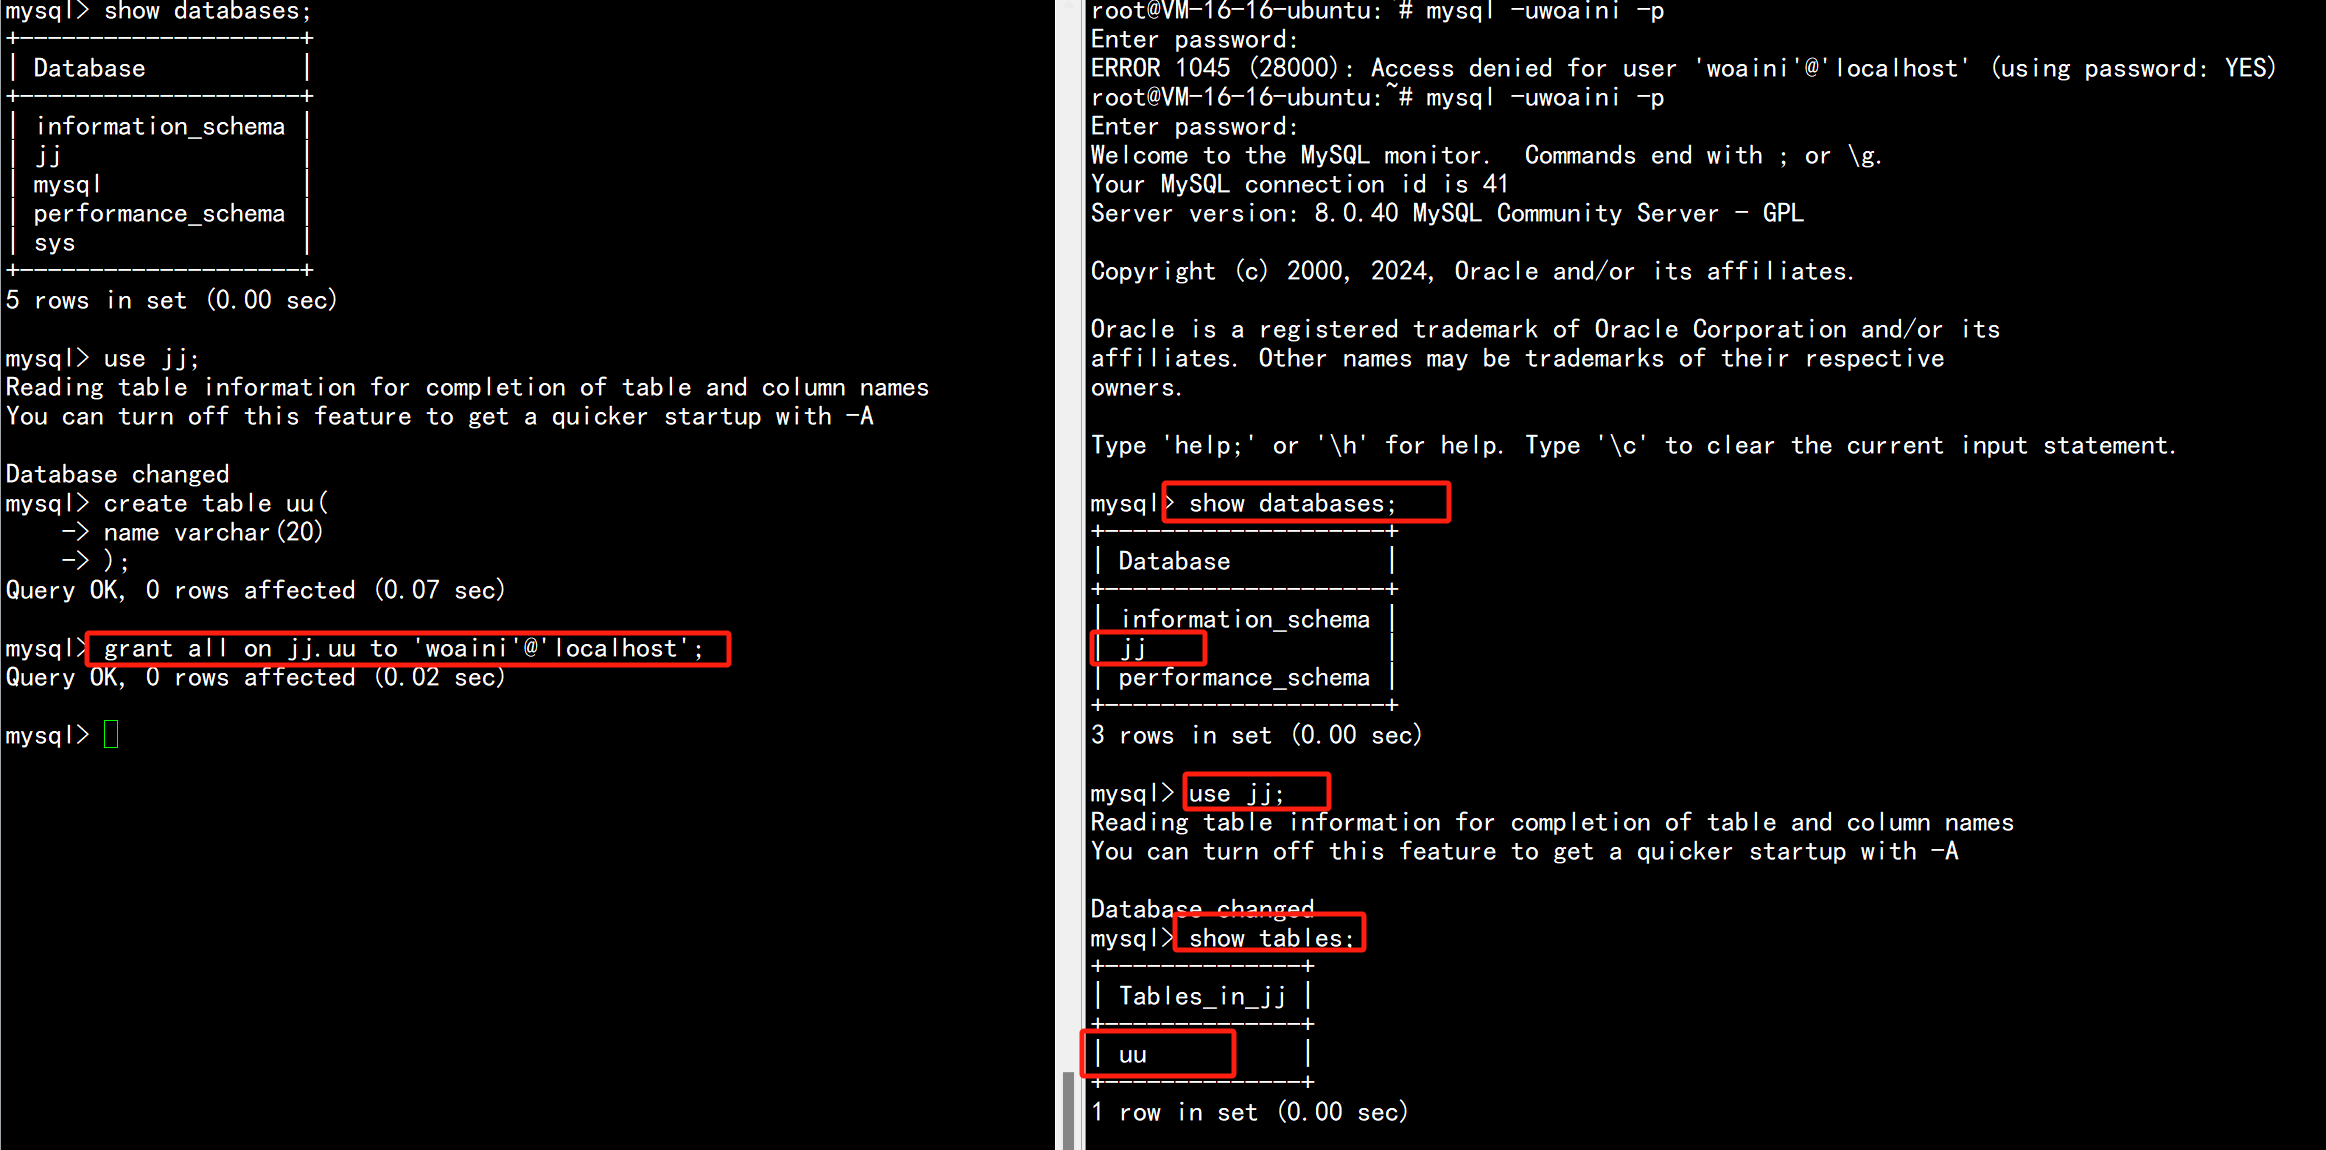
1.2.2.2 --给用户woaini赋予jj数据库下所有文件的select权限
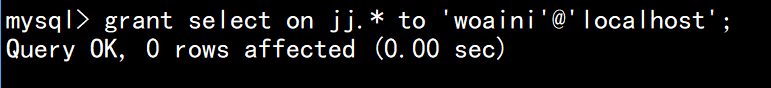
然后就不可以删除了
1.2.2.3 注意:如果发现赋权限后,没有生效,执行如下指令:
flush privileges;1.2.3 回收权限
语法:
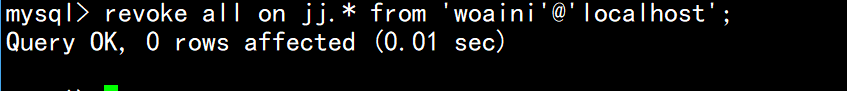
revoke 权限列表 on 库.对象名 from '用户名'@'登陆位置';示例:
-- 回收woaini对jj数据库的所有权限
--root身份
本文参与 腾讯云自媒体同步曝光计划,分享自作者个人站点/博客。
原始发表:2024-11-25,如有侵权请联系 cloudcommunity@tencent.com 删除
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号