新特性 | MySQL 8.0 新密码策略的细节补充

新特性 | MySQL 8.0 新密码策略的细节补充
爱可生开源社区
发布于 2023-09-20 17:32:00
发布于 2023-09-20 17:32:00
1前情提要
MySQL 8.0 截止到目前已经发布到了 8.0.34 版本,经过一系列的版本更新,对于密码方面也做了较多的加强,这⾥我们不再过多介绍 MySQL 8.0 对于密码功能的加强,相关的介绍可以移步到先前公众号的⽂章
2文章背景
这篇文章主要针对密码相关的几个参数的使用细节做一些验证和分析,给大家分享下实际使用的经验,首先我们看下 MySQL 8.0 版本的 CREATE USER 语法中 password_option 部分的语法结构。
-- MySQL 8.0(新增了不同维度的密码控制)
password_option: {
PASSWORD EXPIRE [DEFAULT | NEVER | INTERVAL N DAY]
| PASSWORD HISTORY {DEFAULT | N}
| PASSWORD REUSE INTERVAL {DEFAULT | N DAY}
| PASSWORD REQUIRE CURRENT [DEFAULT | OPTIONAL]
| FAILED_LOGIN_ATTEMPTS N
| PASSWORD_LOCK_TIME {N | UNBOUNDED}
}

-- MySQL 5.7(只包含密码过期属性配置)
password_option: {
PASSWORD EXPIRE
| PASSWORD EXPIRE DEFAULT
| PASSWORD EXPIRE NEVER
| PASSWORD EXPIRE INTERVAL N DAY
}
其中 MySQL 8.0 版本 CREATE USER 语法的前 4 个密码属性则是本⽂第一个讨论的细节点,其属性对应的 MySQL 全局参数及含义分别为:
参数名 | 默认值 | mysql.user 表对应字段 | 含义 |
|---|---|---|---|
default_password_lifetime | 0 | password_lifetime | 全局设置密码的有效期 |
password_history | 0 | password_reuse_history | 全局设置历史密码使用过的密码不可被重用的条数 |
password_reuse_interval | 0 | password_reuse_time | 全局设置历史密码要经过多长时间才能被重用 |
password_require_current | OFF | password_require_current | 全局设置修改密码时需不需要提供当前密码 |
3误区 1
表 mysql.user 中密码相关选项对应字段为 NULL 时的含义。
验证过程
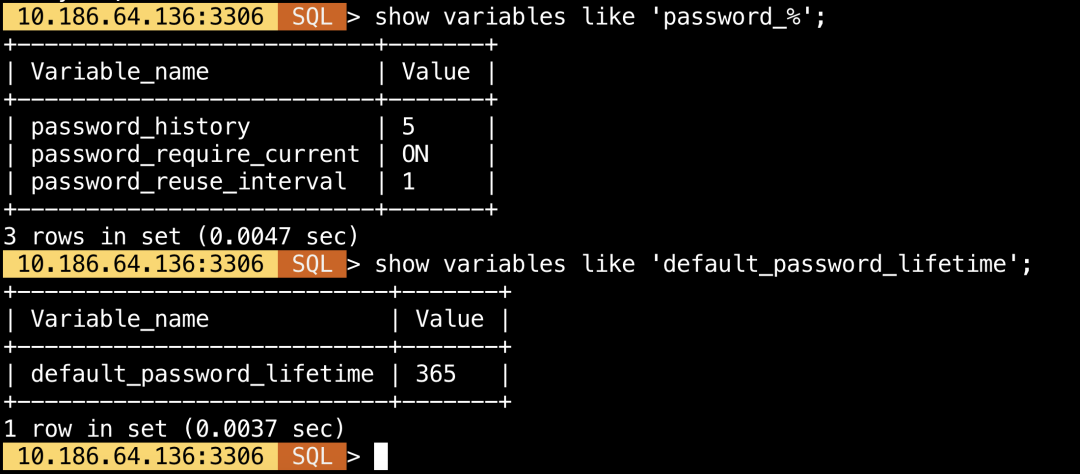
我们基于这 4 个密码属性设置具体的值,设置后配置如下图所示。
创建⼀个新用户不指定任何用户密码属性。
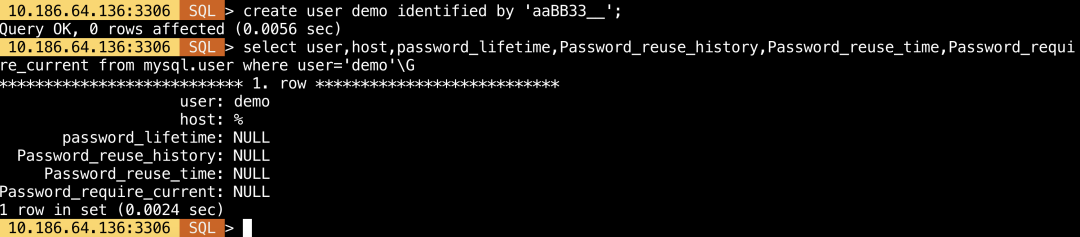
在创建完⽤户后,查看 mysql.user 表中对应字段显示值均为 NULL。
全局配置的 4个属性没生效?
如果生效应该要自动在创建⽤户时配置为对应值才对。基于这个逻辑去理解还造成了另一层误解:新配置的密码全局属性对于历史已创建的用户不生效。
是不是还需要对已存在的⽤户⽤ ALTER USER 单独做处理?
随着这个疑问越想越不对,如果全局配置在新创建用户时还不生效,那什么时候生效,岂不是失去了意义?进一步查看官⽅⽂档[1] 对 mysql.user 表对应字段值含义的描述后得到了答案。原文描述如下,翻译过来就是:如果这 4 个值在表中为 NULL,并不是配置未生效,而是表示其继承全局密码策略配置。
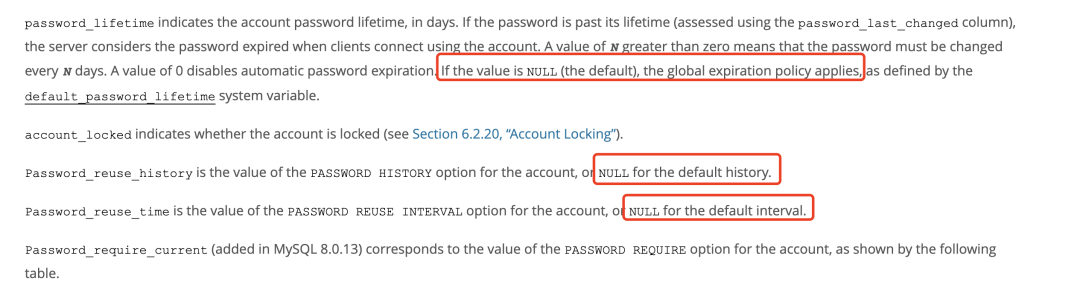
小结
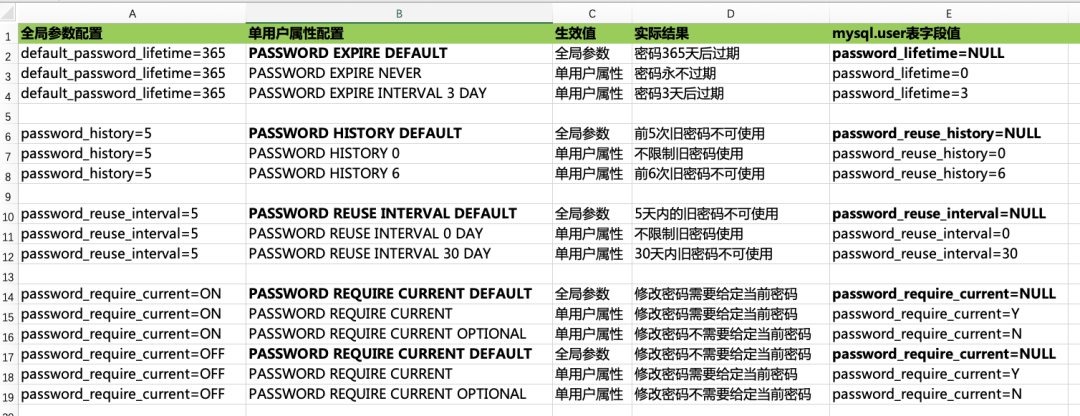
官方文档查看不够仔细,误解了 NULL 值的含义(关键原因),但确实容易踩到这个“坑”。这里也贴一下全局参数和单⽤户属性配置的生效对应表做参考。
建议使用 PC 端查看
4误区 2
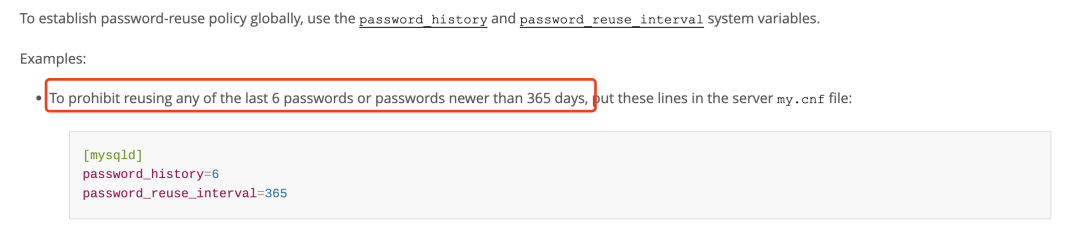
这里虽然描述为误区,其实我理解是文档描述的不完善。我们先看下文档的描述,翻译过来是:可以⽤这 2 个参数来控制历史密码可被重用的策略:一个是基于次数策略,一个是基于时间策略。可以同时配置,如:禁止用最后 6 次密码或者 365 天内设置过的密码,可以看到两个参数是一个或的逻辑。
实际验证场景
场景 1
password_history > 0 and password_reuse_interval = 0
结论:历史密码次数 控制策略生效,符合预期。
场景 2
password_history = 0 and password_reuse_interval > 0
结论:历史密码时间 控制策略生效,符合预期。
场景 3
password_history > 0 and password_reuse_interval > 0
结论:历史密码时间 控制策略生效,历史密码次数 控制策略不生效,mysql.password_history 将记录指定时间内的所有密码且均不能被重用。
小结
password_reuse_interval对于时间的控制策略优先级⾼于password_history对于次数的控制。- 两者并不是同时⽣效,两个参数同时配置时,取的是更严格的那个配置作为⽣效的策略。
- 策略本质上对使⽤和功能上没影响。
参考资料
[1]
grant-tables: https://dev.mysql.com/doc/refman/8.0/en/grant-tables.html
本文关键字:#MySQL 8.0# #密码# #新特性#
本文参与 腾讯云自媒体同步曝光计划,分享自微信公众号。
原始发表:2023/09/12 16:36:00,如有侵权请联系 cloudcommunity@tencent.com 删除
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号