暗网正出售COVID-19患者数据


Security Affairs 网站披露,研究人员发现了从泰国医学科学部泄露的患者个人身份信息(PII),其中包含部分 COVID-19患者的数据信息。
首次发现泄露泰国患者 PII 的是网络安全公司 Resecurity,随后与泰国 CERT共享这一事件(Resecurity 公司主要为大型企业提供网络安全保护服务)。
值得一提的是,目前已经有几个暗网市场在出售泄露的数据,可通过不良犯罪分子创建的 Telegram 频道进一步购买。
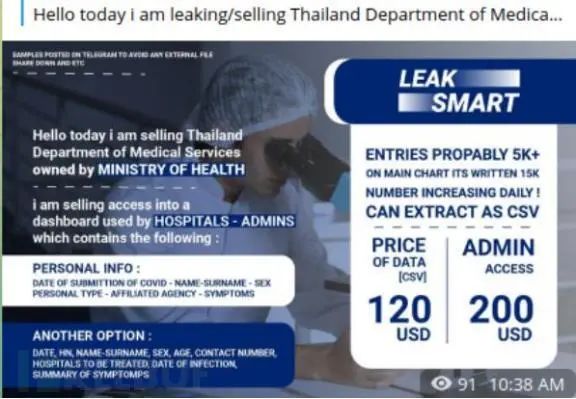
根据对获得样本进行详细分析可以发现,攻击者能够在未经授权的情况下,访问政府门户网站,使其能够非法管理用户信息和相关记录。
从 Resecurity 发布的帖子来看,由于用于在线调查的 WEB-app 授权模块中存在主动 SQL 注入漏洞,使得攻击者能够窃取用户个人信息。据不完全统计,患者信息主要包括姓氏、名字、性别、年龄、联系方式、医疗史和相关当地医疗识别码等。
漏洞爆出之前,攻击者可能已经访问了至少 5151 份详细记录,潜在暴露的总数约为 15000 份。
泰国并不是唯一“受害者”
在泰国,大多数医疗服务都是以数字形式提供给其公民,这导致其成为网络黑客组织和其他攻击者收集信息的诱人目标。举一个很简单的例子,黑客在成功盗取公民个人信息后,可以使用被盗数据进一步盗取身份。
泰国并不是网络犯罪分子窃取公民个人医疗数据唯一地区,印度尼西亚和印度也发生了 COVID-19 患者记录被盗事件。
Resecurity 已经与相关部门和执法部门分享了被曝光的泄漏数据,以确保受影响的公民能够在泰国现有的隐私法和数据保护条例范围内得到保护。
参考文章:
https://securityaffairs.co/wordpress/134952/deep-web/covid-19-data-dark-web.html
精彩推荐
本文参与 腾讯云自媒体同步曝光计划,分享自微信公众号。
原始发表:2022-08-30,如有侵权请联系 cloudcommunity@tencent.com 删除
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号